Опубликовано 2026-11-09 · Обновлено 2026-11-09
Nuclei, reNgine или Uptime Kuma: что развернуть у себя
Коротко: для 2-3 доменов на одном небольшом VPS возьмите Uptime Kuma для доступности и срока сертификатов, добавьте запуск Nuclei по расписанию с Notify для открытых файлов и известных проблем, а сверху внешний скан портов. reNgine нужен, только если поддоменов становится всё больше: это тяжёлая платформа разведки, а её последний релиз на GitHub датирован сентябрём 2024 года.
Это три бесплатных инструмента для самостоятельного размещения, и отвечают они на разные вопросы. Руководство открывает кластер внешнего мониторинга безопасности на своём сервере. Nuclei это сканер командной строки на основе шаблонов сообщества, Uptime Kuma это веб-панель, которая проверяет, отвечает ли сервис, а reNgine это веб-платформа, которая строит карту вашей поверхности атаки, то есть всего вашего, до чего достаёт интернет. Команды рассчитаны на Ubuntu или Debian с Docker.
В этой статье
Сканируйте только своё Три инструмента, три разные задачи Рядом: что проверяет каждый инструмент Рядом: установка, алерты, расписание, лицензия Состояние поддержки на 9 ноября 2026 Что мы запускали и что увидели Набор для 2-3 доменов на одном VPS Когда reNgine оправдывает свой вес Что не покрывает ни один из них и что делать дальше Часто задаваемые вопросыБыстрый результат (15 минут)
- Запишите первый вопрос: сайт доступен, сертификат истекает, открыт ли файл, появился ли порт или есть забытый поддомен?
- Выполните
docker run --rm projectdiscovery/nuclei:latest -versionи убедитесь, что выводится версия движка (см. что мы запускали). - Запустите Uptime Kuma только на loopback командой из README, она приведена в разделе с тестом, чтобы панель не была публичной.
- Выпишите все свои домены и поддомены. Если имён всего несколько, reNgine пока не нужен.
- Решите, где работает монитор: тот, что стоит на проверяемом сервере, замолчит вместе с ним.
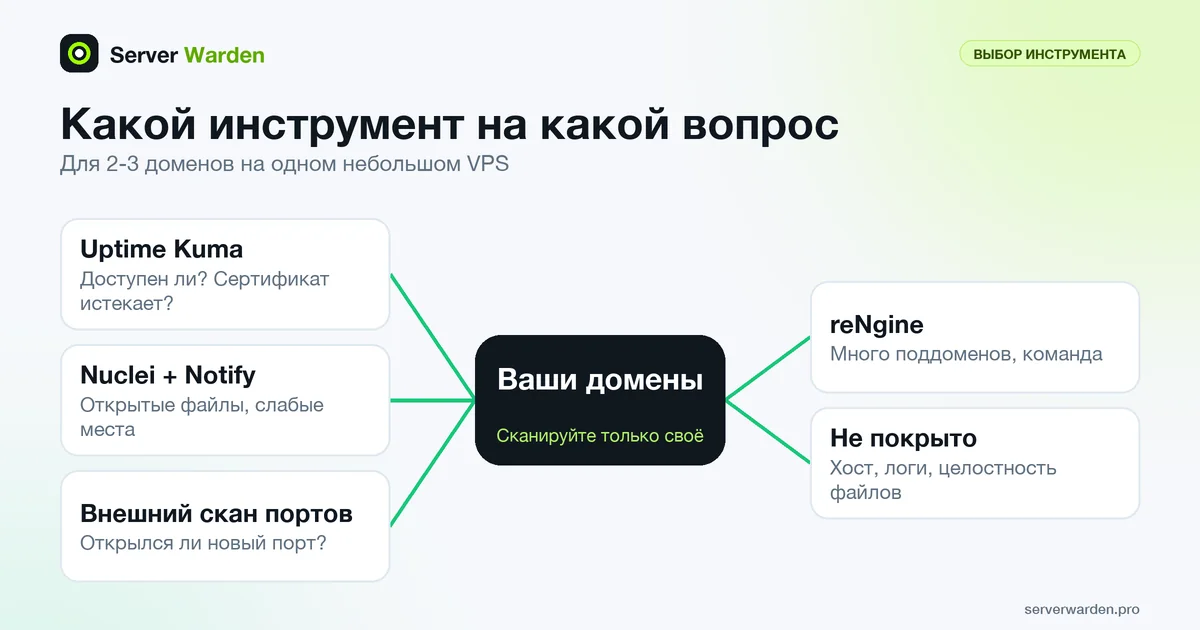
Сканируйте только своё
Сканируйте только то, что принадлежит вам. Всё в этом руководстве относится к доменам и серверам, которыми вы владеете или которые вам прямо разрешили проверять. Сканеры шлют много запросов, и для провайдера они выглядят одинаково, кто бы их ни запустил: владелец или посторонний.
Кроме того, сканеры создают трафик, который ваш хостинг или CDN вроде Cloudflare может заметить, записать в лог или ограничить. Сканируйте свой домен на небольшой скорости, с машины под вашим контролем, и прочитайте условия провайдера, прежде чем запускать что-то крупное. Политики конкретных провайдеров мы не проверяли, поэтому сверьтесь со своей. По умолчанию Nuclei отправляет до 150 запросов в секунду, как сказано в его README, а флаг -rl снижает этот предел.
Три инструмента, три разные задачи
Путаница возникает из-за слова «мониторинг». Каждый инструмент следит за своим.
- Uptime Kuma спрашивает: отвечает ли сервис и не истекает ли сертификат? Он проверяет одни и те же цели каждую минуту или чаще и сообщает, когда состояние меняется.
- Nuclei спрашивает: совпадает ли этот URL или хост с известным слабым местом, например с открытым файлом
.envили уязвимой админ-панелью? Он выполняется один раз, когда вы его запускаете, поэтому расписание задаёте вы сами. Notify это отдельная небольшая утилита из того же проекта, которая пересылает вывод Nuclei в Telegram и другие чаты. - reNgine спрашивает: что из моего есть в интернете такого, о чём я забыл? Он находит поддомены и порты, прогоняет по ним сканеры и хранит результаты в базе с веб-интерфейсом.
Так что Uptime Kuma это пожарная сигнализация, Nuclei это осмотр, который вы повторяете, а reNgine это съёмка всей территории. Для нескольких доменов первых двух хватает почти на всё.
Рядом: что проверяет каждый инструмент
Таблица построена по README, документации и, где указано, исходникам самих проектов. Ячейка «не описано» значит, что мы не нашли функцию в этих источниках.
| Вопрос | Nuclei + Notify | reNgine | Uptime Kuma |
|---|---|---|---|
| Сайт доступен? | Нет | Не описано | Да: HTTP(s), TCP, ping, DNS, ключевое слово и другое |
| Предупреждение об окончании сертификата | Только уже истёкший (шаблон expired-ssl) | Не описано | Да, по умолчанию при остатке 21, 14 и 7 дней |
| Открытые порты | Не сканер портов | Да, этап скана портов | Только перечисленные порты (монитор TCP) |
| Открытые файлы, известные слабые места | Да, по шаблонам | Да, запускает Nuclei и другие утилиты | Нет |
| Поиск поддоменов | Нет | Да | Нет |
| Эндпоинты и секреты в JS | Только для URL, которые вы дали | 2.2.0: эндпоинты, секреты не упомянуты. Ветка 3.0: поиск секретов | Нет |
Важны три детали. Во-первых, шаблон Nuclei expired-ssl из nuclei-templates v10.5.1 срабатывает только когда сертификат уже истёк (условие в нём expired == true), то есть предупреждает поздно, а не заранее. Uptime Kuma предупреждает заранее: по исходникам по умолчанию это 7, 14 и 21 день, и дни можно поменять в настройках. Во-вторых, Nuclei сам поддомены не ищет: в README Notify в него подают вывод отдельных утилит subfinder и httpx. В-третьих, Uptime Kuma проверяет порт, только если вы указали какой именно, поэтому новые порты он не обнаружит. Для этого смотрите сканирование портов и перечисление поддоменов.
Рядом: установка, алерты, расписание, лицензия
| Тема | Nuclei + Notify | reNgine | Uptime Kuma |
|---|---|---|---|
| Установка | Образ Docker или готовый бинарник | Docker Compose, install.sh | Docker или Node.js 20.4+ с pm2 |
| Алерты в Telegram | Через Notify, в нём есть Telegram | Встроены (Slack, Discord, Telegram) | Встроены (Telegram среди 90+ сервисов) |
| Расписание | Нет своего: cron или таймер systemd | Сканы по времени и периодические | Интервалы проверок, от 20 секунд |
| Интерфейс | Командная строка | Веб-интерфейс | Веб-интерфейс |
| Лицензия | MIT | GPL v3 | MIT |
| Минимум ресурсов по словам проекта | В документации по установке не указан | README 2.2.0: нет. README ветки 3.0: 4 ГБ памяти, 10 ГБ диска | Не указан ни в README, ни в вики |
| Не проверяет | Историю доступности, сам сервер, логи | Историю доступности, сам сервер, логи | Уязвимости, открытые файлы, новые порты |
О ресурсах: в README ветки reNgine 3.0 сказано «4 GB of memory and 10 GB of disk are the minimum», а для регулярных сканов рекомендованы 8 ГБ памяти и 25 ГБ диска. В README 2.2.0 минимума нет, только таблица значений MAX_CONCURRENCY для 4, 8 и 16 ГБ памяти. У Nuclei и Uptime Kuma минимум не заявлен, так что любые цифры из других источников не принадлежат проекту. Страница установки Nuclei требует лишь свежую версию Go при сборке из исходников. У Nuclei есть также облачный сервис и платные редакции; здесь рассматривается только открытый инструмент командной строки.
Состояние поддержки на 9 ноября 2026
Мы посмотрели страницы релизов на GitHub и свежие коммиты 9 ноября 2026. Даты приведены так, как их показал GitHub; качество кода мы не проверяли.
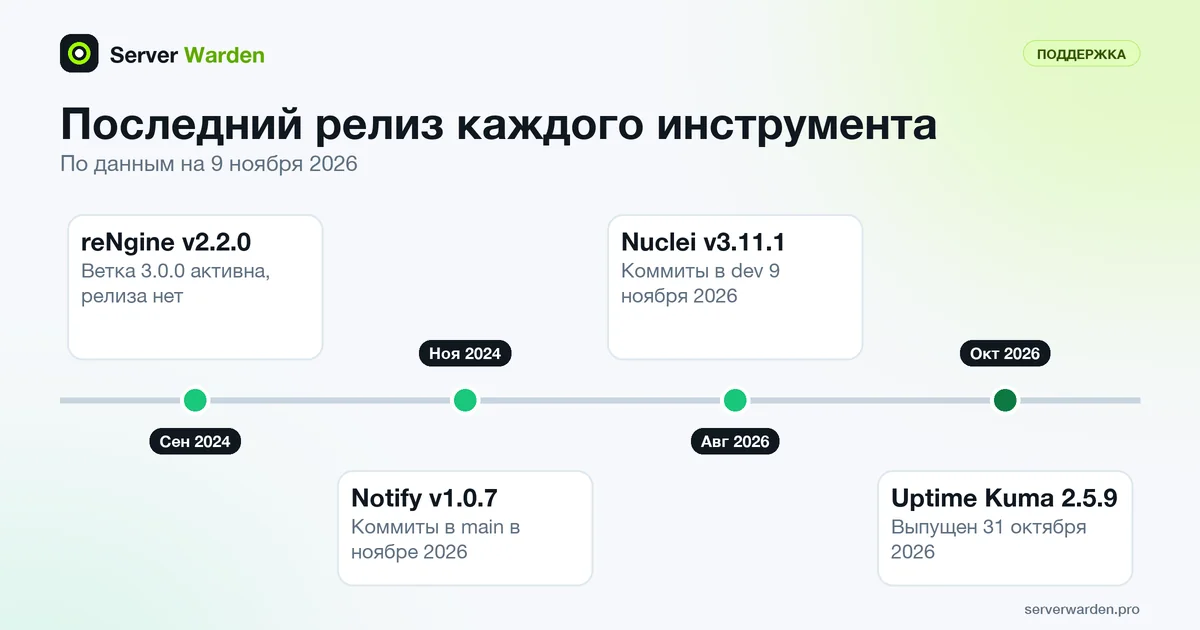
- Nuclei: последний релиз v3.11.1 от 8 августа 2026, коммиты в ветку dev есть и 9 ноября 2026. Репозиторий nuclei-templates выпустил v10.5.1 23 октября 2026. В README сказано, что проект в активной разработке и возможны несовместимые изменения, поэтому читайте список изменений перед обновлением.
- Notify: последний релиз v1.0.7 от 1 ноября 2024. В основную ветку коммиты поступали вплоть до 4 ноября 2026, но релиза после v1.0.7 мы не увидели. Образ Docker, который мы запускали, сообщает 1.0.7, значит, эти новые коммиты в него не вошли.
- reNgine: последний релиз v2.2.0 от 7 сентября 2024, последний коммит в ветке master от 16 ноября 2025. Отдельная ветка
release/3.0.0опережает master на 1410 коммитов, коммиты в ней были 8 ноября 2026. В её README версия 3.0 названа полной переработкой, которая не импортирует базу 2.x. Релиза или тега v3.0.0 на GitHub мы не нашли, поэтому считаем 3.0 кодом из ветки, а не готовым релизом. - Uptime Kuma: последний релиз 2.5.9 от 31 октября 2026, до него 2.5.8 от 26 октября и 2.5.7 от 23 октября, коммиты есть и 8 ноября 2026. В README сказано, что pull request-ов много и автор не успевает проверить все.
Свежая активность не равна аудиту безопасности. Что бы вы ни выбрали, фиксируйте версию, читайте заметки к релизам перед обновлением и не выставляйте панель в открытый интернет.
Нужен второй взгляд на ваш сервер?
Бесплатная проверка без изменений покажет, что видит интернет на вашем сервере и что исправить в первую очередь.
Получить бесплатную проверку сервера Связаться с инженером по безопасностиЧто мы запускали и что увидели
9 ноября 2026 мы запустили образы Docker на Mac с Docker 29.0.1 против локального контейнера Caddy, который отдавал поддельный файл .env только с очевидными заглушками. Сначала версии:
docker run --rm projectdiscovery/nuclei:latest -version
docker run --rm projectdiscovery/notify:latest -version
Nuclei вывел Nuclei Engine Version: v3.11.1, Notify вывел Current Version: 1.0.7. В docker images образ Nuclei показал 1.22GB, образ Notify 71MB. Затем мы скачали шаблоны в том и просканировали локальный контейнер (вы укажете в -u свой домен; в нашем тесте -u указывал на локальный контейнер, а -rl и -ni мы не использовали):
docker volume create nuclei-templates
docker run --rm -v nuclei-templates:/root/nuclei-templates projectdiscovery/nuclei:latest -update-templates
docker run --rm -v nuclei-templates:/root/nuclei-templates projectdiscovery/nuclei:latest -u https://example.com -tags exposure -severity medium,high,critical -rl 10 -ni -disable-update-check
Загрузка шаблонов сообщила nuclei-templates v10.5.1 и 14434 шаблона. Прогон по тегу exposure загрузил 824 шаблона, нашёл поддельный .env двумя из них (generic-env и codeigniter-env) и занял около 2 минут на один контейнер. Флаг -ni отключает сервер Interactsh: в нашем запуске без него Nuclei выводил Using Interactsh Server: oast.fun, то есть запуск по умолчанию обращается ещё и к стороннему серверу внеполосных проверок. Одну находку мы передали в Notify через провайдер custom webhook на локальный приёмник, и сообщение дошло. Реальную доставку в Telegram мы не проверяли.
Uptime Kuma мы запустили командой из README, оставив порт на loopback:
docker run -d --restart=always -p 127.0.0.1:3001:3001 -v uptime-kuma:/app/data --name uptime-kuma louislam/uptime-kuma:2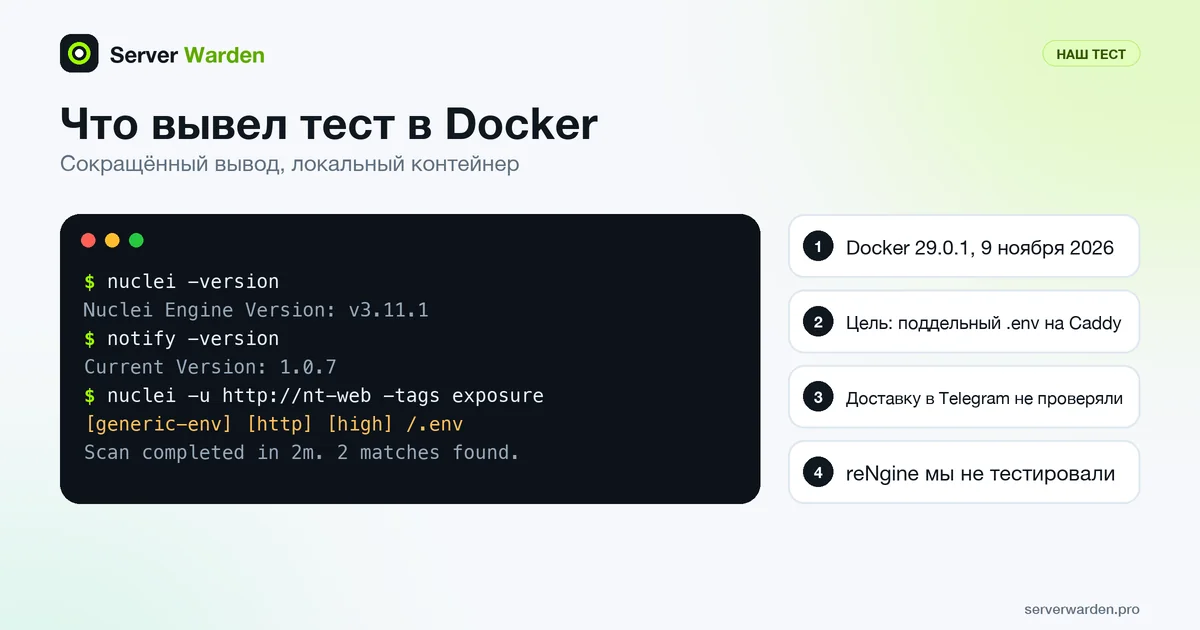
На нашей машине образ показал 2.56GB в docker images, страница на проброшенном порту ответила перенаправлением, а при первом запуске контейнер версии 2 показал шаг настройки базы данных до появления панели. Мониторы и Telegram мы не настраивали. reNgine мы не ставили: его compose-файл в master запускает 7 сервисов (база, Redis, воркер и планировщик Celery, веб, прокси nginx и контейнер Ollama) и описывает установку скриптом на Ubuntu, это заметно дольше нескольких минут, и он не проверен нами.
Набор для 2-3 доменов на одном VPS
Это наша рекомендация для владельца-одиночки или небольшого агентства, собранная из фактов выше. У каждой части есть своё руководство.
- Uptime Kuma для проверок доступности и сертификатов. Добавьте по одному монитору HTTP(s) на домен, включите уведомление об окончании сертификата и привяжите к монитору уведомление в Telegram (код проверки сертификата пропускает мониторы без привязанного уведомления). Держите порт на 127.0.0.1, а панель открывайте через SSH-туннель или обратный прокси с авторизацией. Настройка: Uptime Kuma в Docker. Сертификаты живут всё меньше, поэтому ранние предупреждения важны: см. 45-дневные сертификаты Let's Encrypt.
- Nuclei из cron для проверки открытых файлов. Запускайте неторопливый скан с тегом
exposureраз в неделю и отправляйте находки в Telegram через Notify. Это та же проверка, что вручную в статье про открытые .env и .git, только повторяется за вас. Настройка: сканы Nuclei по расписанию. - Внешний скан портов со сравнением с прошлым разом. Запускайте его с другой машины, чтобы видеть то, что видит интернет, и сообщайте о различиях. Настройка: внешний скан портов nmap и cron.
- Держите исходный сервер закрытым. Если впереди стоит Cloudflare, проверьте, что настоящий адрес сервера недоступен в обход него: утечка IP исходного сервера и защита от неё.
По желанию: скан собственных JavaScript-бандлов на утёкшие ключи (скан JavaScript-бандлов) и разделение проектов (изоляция проектов на одном VPS). Если всё работает на том же VPS, который вы проверяете, об ошибках сайтов вы узнаете, но когда упадёт весь сервер, тишина, поэтому по возможности поставьте Uptime Kuma на вторую маленькую машину. Публикуйте порты Docker только на 127.0.0.1, потому что Docker может обходить правила файрвола (безопасность Docker-хоста).
Когда reNgine оправдывает свой вес
reNgine окупается, когда вопрос звучит как «что вообще у меня есть?». Он имеет смысл, если:
- у вас десятки поддоменов, старые тестовые хосты или клиентские сайты, и вы хотите отслеживать новые и пропавшие между сканами (в README 2.2.0 это названо возможностью);
- вам нужна одна база с веб-интерфейсом, роли для нескольких людей и сканы по расписанию с алертами в Slack, Discord или Telegram;
- вы можете выделить отдельную машину с 4 ГБ памяти, которые README ветки 3.0 называет минимумом;
- вы готовы к поддержке сообществом: в README сказано, что срока ответа никто не гарантирует.
Для 2-3 доменов с известными вам именами это неподходящий инструмент. Если попробуете, берите отдельную виртуальную машину, а не рабочий VPS. В docker-compose.yml из master, который мы читали, порты 443, 8082 и 11434 указаны без префикса 127.0.0.1, поэтому закройте их файрволом и открывайте интерфейс только себе. Помните, что reNgine это инструмент разведки: направляйте его только на свои цели.
Что не покрывает ни один из них и что делать дальше
Все три смотрят на сервер снаружи. Внутрь не заглядывает ни один:
- Активность на хосте: входы, новые пользователи, изменённые пакеты и процессы. См. маленький SIEM на Wazuh и journald.
- Анализ логов: неудачные входы, ошибки веба, странные запросы. См. мониторинг сервера и анализ логов.
- Целостность файлов: заметить, что файл на диске изменился. Проверки целостности файлов есть в руководстве по Wazuh выше.
- Логика вашего приложения: сканеры по шаблонам находят известные слабые места, а не бизнес-ошибки.
- Базовая защита: сканер не чинит найденное. Начните с чек-листа безопасности VPS.
Что делать дальше: сначала поставьте Uptime Kuma, затем добавьте еженедельный запуск Nuclei, потом настройте скан портов, и обращайтесь за помощью, если скан показал то, что вы не можете объяснить.
Как мы это проверяли. 9 ноября 2026 мы прочитали README, документацию, страницы релизов и свежие коммиты трёх проектов, изучили шаблон Nuclei expired-ssl и код проверки сертификатов Uptime Kuma, а Nuclei v3.11.1 и Notify 1.0.7 запустили из Docker (Docker 29.0.1), как и образ Uptime Kuma 2, против локальных контейнеров. Реальную доставку в Telegram и reNgine мы не проверяли.
Источники:
Часто задаваемые вопросы
Что лучше для небольшого сайта: Nuclei, reNgine или Uptime Kuma?
У них разные задачи. Uptime Kuma следит за доступностью и сроком сертификатов, Nuclei при запуске ищет открытые файлы и известные слабые места, а reNgine строит карту поддоменов и портов в большем масштабе. Для 2-3 доменов начните с Uptime Kuma и Nuclei по расписанию.
Может ли Uptime Kuma заменить сканер уязвимостей?
Нет. В его README перечислены мониторы доступности, такие как HTTP, TCP, ping и DNS, а также сведения о сертификатах и уведомления. Открытые файлы, известные уязвимости и новые открытые порты он не ищет.
Присылает ли Nuclei алерты в Telegram сам?
Нет. Nuclei пишет результаты в терминал или файл. Notify, отдельная утилита из того же проекта, указывает Telegram среди провайдеров и пересылает этот вывод, но реальную доставку в Telegram мы не проверяли.
Сколько памяти нужно reNgine?
В README 2.2.0 минимум не указан, только советуемые значения параллелизма для 4, 8 и 16 ГБ памяти. В README невыпущенной ветки 3.0 сказано, что минимум это 4 ГБ памяти и 10 ГБ диска, а для регулярных сканов рекомендованы 8 ГБ и 25 ГБ.
Поддерживается ли reNgine до сих пор?
Его последний релиз на GitHub v2.2.0 от 7 сентября 2024, а master обновлялся 16 ноября 2025. В ветке release/3.0.0 были коммиты 8 ноября 2026, но релиза или тега 3.0.0 на GitHub мы не нашли.
Предупредит ли Uptime Kuma, что мой SSL-сертификат скоро истечёт?
Да. Включите для монитора уведомление об окончании сертификата и привяжите канал уведомлений. По умолчанию в исходниках это 7, 14 и 21 день до конца, дни можно поменять в настройках. Шаблон Nuclei expired-ssl срабатывает только на уже истёкшие сертификаты.
Безопасно ли запускать Nuclei по своему сайту за Cloudflare?
Сканируйте только своё и учтите, что крупный скан провайдер или CDN может заметить или ограничить. Снизьте скорость флагом -rl, добавьте -ni, чтобы не обращаться к серверу Interactsh, и сначала прочитайте условия провайдера.
Не уверены, в каком состоянии ваш сервер?
Получите бесплатную проверку безопасности в режиме только чтения или поговорите с инженером по безопасности об управляемой защите.
Получить бесплатную проверку сервера Связаться с инженером по безопасности