Сканирование портов
Сканирование портов (port scanning) это отправка проб на хост, чтобы выяснить, какие сетевые порты отвечают, а значит, какие службы доступны. Запущенное снаружи против вашего же сервера, оно показывает, что видит интернет после работы межсетевого экрана. Nmap, стандартный инструмент, отмечает каждый порт как open, closed, filtered или одно из трёх менее определённых состояний.
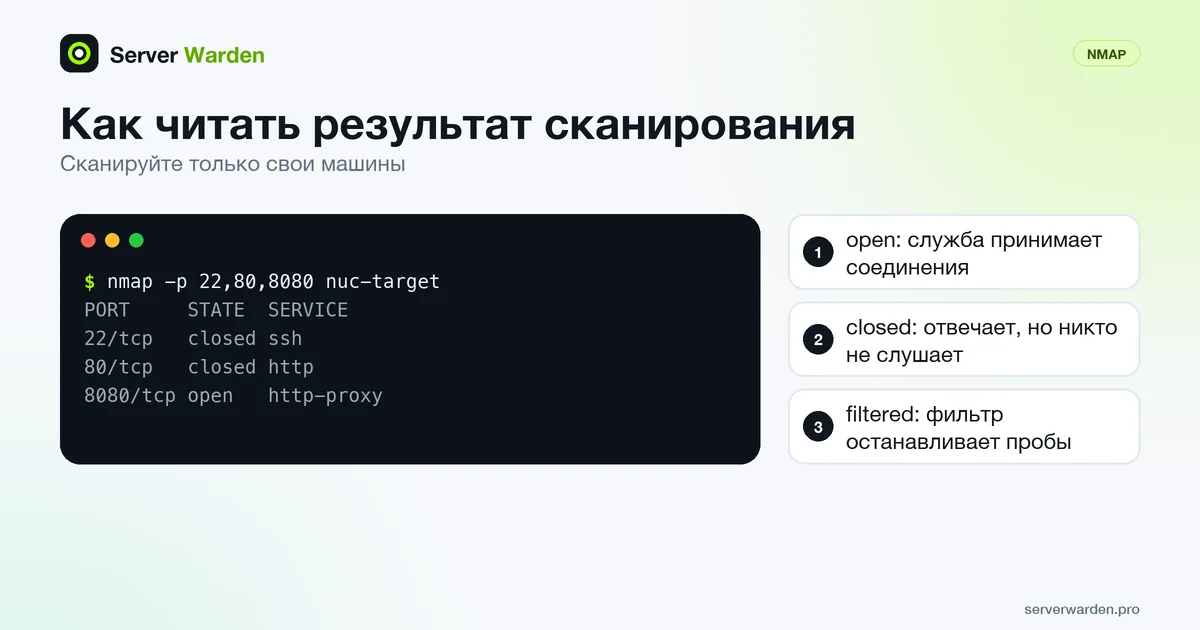
Шесть состояний порта
Документация Nmap определяет шесть состояний, и умение читать их правильно составляет большую часть навыка:
- open: служба слушает порт и принимает соединения или датаграммы.
- closed: порт доступен и отвечает, но на нём никто не слушает.
- filtered: фильтрация пакетов, например правило межсетевого экрана, останавливает пробы, поэтому Nmap не может определить, открыт ли порт. Фильтры часто молча отбрасывают пробы, из-за чего скан идёт медленнее.
- unfiltered: порт доступен, но Nmap не может сказать, открыт он или закрыт. Это состояние даёт только ACK-скан.
- open|filtered: Nmap не может определить, какое из двух, потому что открытые порты не отвечают на этот тип скана. Его дают сканы UDP, FIN, NULL, Xmas и IP protocol.
- closed|filtered: Nmap не может определить, какое из двух. Его даёт только idle-скан по IP ID.
Для своего сервера снаружи нужны closed или filtered на всём, кроме служб, которые вы решили опубликовать.
Типы сканирования и время
Согласно странице о методах сканирования, для привилегированного пользователя по умолчанию используется SYN-скан (-sS). Nmap отправляет пакет SYN и читает ответ, не завершая рукопожатие, поэтому его называют полуоткрытым. SYN/ACK означает open, сброс означает closed, а отсутствие ответа после повторов означает filtered. Непривилегированному пользователю достаётся TCP connect-скан (-sT), потому что отправлять сырые пакеты он не может.
UDP-сканирование (-sU) медленнее. В документации объясняется, что многие хосты ограничивают частоту ответов ICMP port unreachable, а Linux отправляет около одного в секунду, поэтому полный скан всех 65 536 портов UDP может занять больше 18 часов. UDP-порт без ответа показывается как open|filtered.
Встроенная справка перечисляет -p для выбора портов (например -p1-65535), -F для меньшего числа портов, чем по умолчанию, --top-ports для самых распространённых и -sV для проверки открытых портов на службу и версию.
Что мы запускали
Мы запустили Nmap 7.93 из контейнера Debian 12 против второго контейнера, который раздаёт файлы через Python на порту 8080, оба в закрытой сети Docker. Ничего за пределами нашей машины не сканировалось.
nmap -p 22,80,8080 nuc-target
PORT     STATE  SERVICE
22/tcp   closed ssh
80/tcp   closed http
8080/tcp open   http-proxy
Обычный nmap nuc-target вывел "Not shown: 999 closed tcp ports (reset)" и показал только 8080, что составляет 1000 портов, проверяемых по умолчанию. В локальной сети он завершился примерно за 0,1 секунды. Добавление -sV на этот порт заняло около 92 секунд и показало баннер "SimpleHTTP Python/3.15.2", но по-прежнему вывело "1 service unrecognized despite returning data".
Отсюда два вывода. Столбец SERVICE это название порта по номеру, пока его не проверил -sV, а определение версии может идти намного дольше обычного скана. Как повторять это против своего сервера по расписанию, см. в руководстве сканирование своего VPS через Nmap и cron.
Разрешение, нагрузка и пределы
На странице Nmap о правовых вопросах сказано, что у вопроса о законности сканирования нет простого ответа, что несанкционированные сканы могут нарушать правила допустимого использования провайдера и что настоятельно рекомендуется письменное разрешение владельца сети. Сканирование собственных серверов редко вызывает жалобы. Сканируйте только свои машины или те, что вам разрешено проверять, и выбирайте SYN-скан с замедленным режимом, ведь на той же странице отмечено, что Nmap старается действовать осторожно, но сбои хрупких устройств всё же бывают.
Скан показывает доступность, а не безопасность. Открытый порт может быть именно тем, что вам нужно, а закрытый не означает, что сервер обновлён. Состояние filtered по природе неоднозначно: пробу что-то отбросило, и это может быть межсетевой экран или выключенный хост.
Сканируйте из другой сети, а не с самого сервера, потому что локальный скан не показывает, что политика запрета по умолчанию блокирует для посторонних. Сравните результат с задуманной поверхностью атаки и правилами из руководства по межсетевому экрану Linux.
Связанные термины: Поверхность атаки, Межсетевой экран, Политика запрета по умолчанию, UFW, nftables.
Часто задаваемые вопросы
Что такое сканирование портов?
Это отправка проб на хост, чтобы увидеть, какие порты отвечают. Результат показывает, какие службы доступны и фильтрует ли межсетевой экран остальное.
Что значат open, closed и filtered в Nmap?
Open означает, что служба принимает соединения. Closed означает, что порт отвечает, но на нём никто не слушает. Filtered означает, что пробы останавливает межсетевой экран или другой фильтр, и Nmap не может определить состояние.
Законно ли сканировать свой сервер?
Сканирование машин, которыми вы владеете или управляете, редко вызывает жалобы. Сканирование чужих без разрешения может нарушать правила провайдера или местные законы, поэтому сначала получите письменное разрешение.
Почему UDP-скан такой медленный?
Многие хосты ограничивают частоту ответов ICMP port unreachable, и Nmap в документации сообщает, что Linux отправляет около одного в секунду. Полный скан всех UDP-портов может занять много часов.
Находит ли сканирование портов уязвимости?
Нет. Оно показывает, какие порты доступны, и с -sV, что на них отвечает. Чтобы судить о безопасности самой службы, нужны сканер уязвимостей и обновления.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab