Поверхность атаки
Поверхность атаки (attack surface) это набор точек, где злоумышленник может попытаться проникнуть в систему, повлиять на неё или извлечь из неё данные. На VPS это открытые порты, публичные имена хостов, веб-страницы и файлы, формы входа, API и окружающие аккаунты и службы. Нельзя защитить то, чего нет в списке, поэтому её сокращение и наблюдение за ней входят в базовые привычки безопасности.
Что говорят стандарты
Глоссарий NIST приводит определения из SP 800-53 Rev. 5 и SP 800-160. Они описывают набор точек на границе системы, элемента системы или среды, где злоумышленник может попытаться проникнуть, повлиять или извлечь данные. Шпаргалка OWASP по анализу поверхности атаки говорит схожими словами: все точки, через которые злоумышленник может проникнуть в систему и через которые данные могут уйти, вместе с кодом, защищающим эти пути, и ценными данными, которые через них проходят.
Отсюда две мысли. Во-первых, поверхность состоит из многих видов точек, а не только из сетевых портов. Во-вторых, речь о возможности, а не об известной ошибке. Страница входа без известной уязвимости всё равно часть поверхности, потому что это место, где можно попытаться. Важны размер и доступность: чем меньше поверхность, тем меньше мест искать и защищать.
Что входит в неё на небольшом VPS
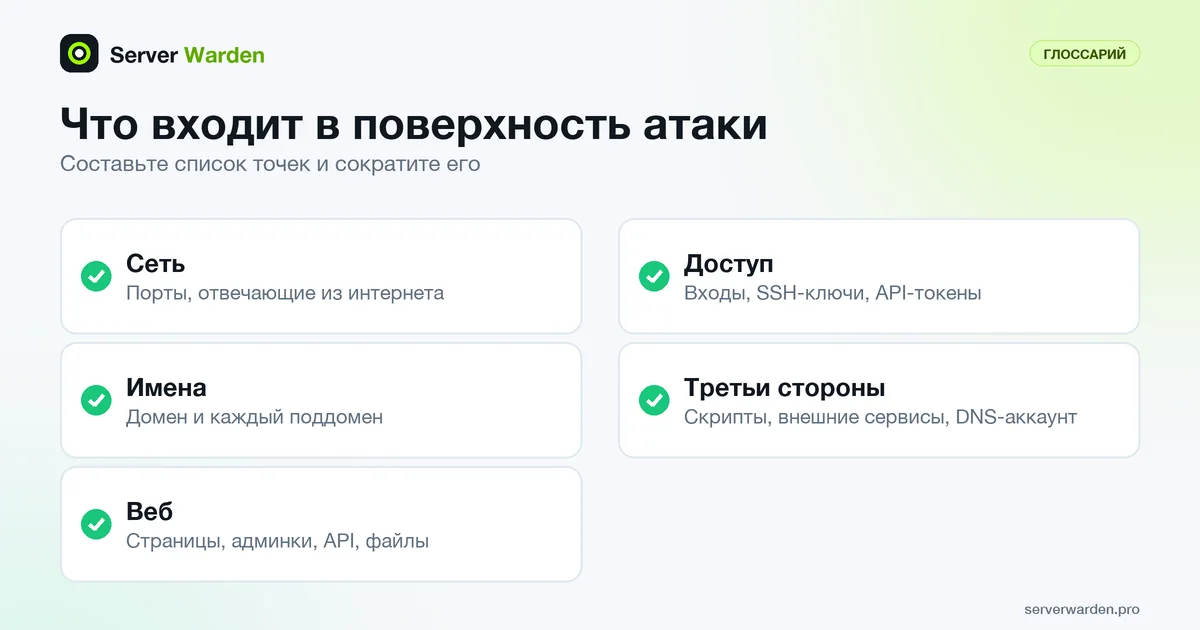
Владельцу VPS удобно перечислить поверхность по слоям, и каждый слой нужно проверять отдельно:
- Сеть: каждый порт, отвечающий из интернета, например SSH, веб, почта и база данных, которую забыли закрыть. См. сканирование портов.
- Имена: основной домен и каждый поддомен, включая старые тестовые и staging-имена, как описано в статье о перечислении поддоменов.
- Веб: страницы, панели администратора, API и файлы, которые не должны быть публичными, например файл
.env, см. открытые файлы .env и .git. - Доступ: формы входа, SSH-ключи, API-токены и люди, у которых они есть.
- Третьи стороны: подключаемые скрипты, внешние сервисы и аккаунты у провайдера DNS и хостинга.
В шпаргалке OWASP есть отдельный раздел о микросервисных и облачных приложениях, где число точек входа быстро растёт.
Как составить карту и уменьшить поверхность
OWASP строит работу как выявление и составление карты, оценка и измерение, затем управление. Практический порядок для небольшого сервера:
- Составьте список того, что доступно снаружи. Просканируйте свои адреса с другой машины и сравните результат с тем, что должно быть публичным.
- Перечислите все свои имена хостов и удалите записи DNS, которые ведут в никуда или к службам, которых у вас больше нет.
- Закройте то, чем не пользуетесь. Шпаргалка рекомендует отключать неиспользуемые функции и интерфейсы и удалять старые версии и резервные копии. То же для портов делает политика запрета по умолчанию на межсетевом экране.
- Остальное защитите: меньше ролей, ограниченные права и операционные средства вроде межсетевого экрана веб-приложений (WAF), который шпаргалка называет одним из них.
- Повторяйте после каждого изменения. Шпаргалка говорит, что изменения поверхности должны запускать новую проверку.
Затем такой инструмент, как Nuclei, проверяет открытые части на известные проблемы. Порядок шагов описан в чек-листе безопасности VPS.
Чего поверхность атаки не показывает
Поверхность это карта, а не оценка. Малая поверхность может содержать одну критическую дыру, а большая быть хорошо защищённой, поэтому не используйте число открытых портов как меру безопасности. Сокращение поверхности снижает возможности, но не исправляет уязвимость в том, что приходится держать открытым: это по-прежнему нужно обновлять.
Любой список неполон в день составления. Забытые поддомены, старый staging-сервер, тестовый контейнер коллеги и новый сторонний скрипт попадают в поверхность без чьего-либо решения. Сканы находят только то, до чего дотягиваются и что узнают, а точку за логином или в частной сети внешний взгляд может пропустить.
Наконец, формулировка NIST распространяется на элемент системы и его среду, куда входят службы, аккаунты и люди вокруг сервера. Технические инструменты показывают лишь часть. Ведите короткий письменный список, назначьте владельца каждому пункту и пересматривайте его по расписанию.
Связанные термины: Сканирование портов, Перечисление поддоменов, Политика запрета по умолчанию, Межсетевой экран, Nuclei.
Часто задаваемые вопросы
Что такое поверхность атаки простыми словами?
Это все места, где злоумышленник может попытаться проникнуть или вынести данные: открытые порты, публичные имена хостов, веб-страницы, формы входа, API и окружающие аккаунты.
Что говорит определение поверхности атаки по NIST?
NIST определяет её как набор точек на границе системы, элемента системы или среды, где злоумышленник может попытаться проникнуть, повлиять или извлечь данные.
Как уменьшить поверхность атаки на VPS?
Закройте лишние порты межсетевым экраном с запретом по умолчанию, удалите ненужные поддомены и службы, уберите старые версии и резервные копии из корня сайта, а остальное обновляйте и защищайте входом.
Всегда ли меньшая поверхность безопаснее?
Обычно это меньше возможностей, но не гарантия. Одна открытая необновлённая служба может быть критической, поэтому размер поверхности не оценка безопасности.
Как часто проверять поверхность атаки?
После каждого изменения, например новой службы, поддомена или деплоя, и регулярно по расписанию. По OWASP, изменения поверхности должны запускать новую проверку.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab