Перечисление поддоменов
Перечисление поддоменов (subdomain enumeration) это составление списка имён узлов, существующих под доменом, например app.example.com или staging.example.com. Для собственного домена это задача инвентаризации: вы собираете имена из DNS-зоны, журналов сертификатов и старых записей, чтобы найти забытые узлы, висящие записи и службы, которые вы не собирались открывать.
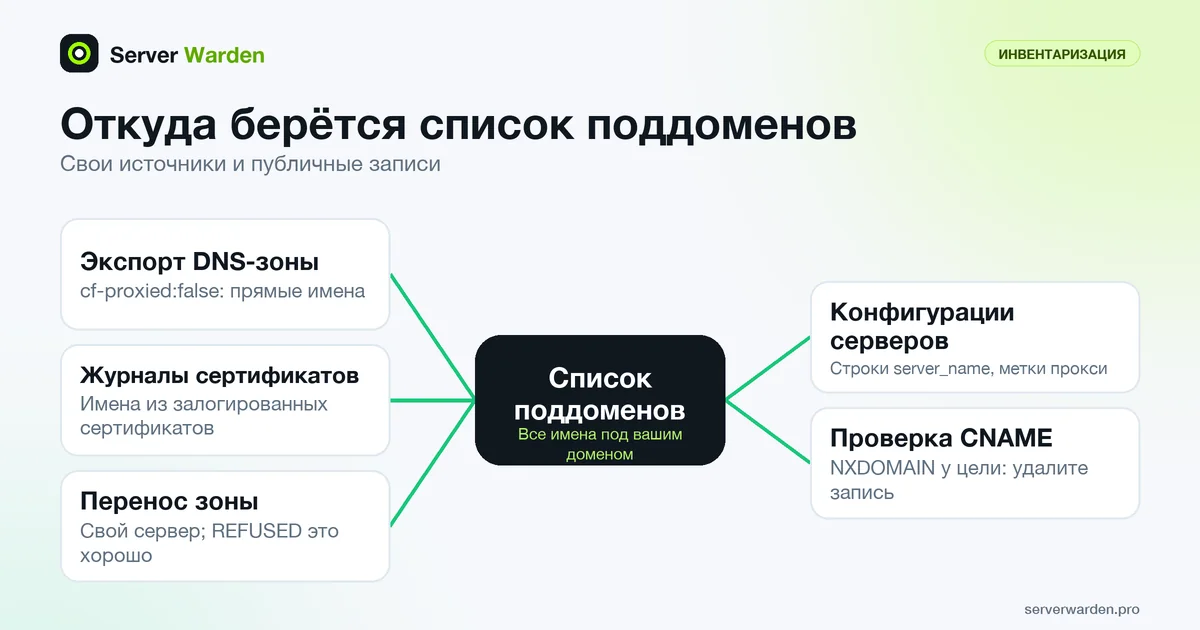
Начните с записей, которыми вы владеете
Самый надёжный список это тот, который у вас уже есть. DNS-провайдер может выгрузить зону целиком: Cloudflare предлагает экспорт в панели (DNS Records, Import and Export) и через конечную точку API, как объясняет страница Cloudflare про импорт и экспорт. Экспортированные записи помечены cf-proxied:true или cf-proxied:false, и это заодно показывает, какие имена указывают прямо на ваш сервер.
Руководство OWASP по тестированию веб-безопасности говорит о том же со стороны тестировщика. В его тесте на захват поддомена (WSTG-CONF-10) сказано, что если файл DNS-зоны доступен, перечисление DNS не требуется. Подбор имён по словарю находит только имена, которые кто-то угадал, а файл зоны перечисляет то, что существует.
Добавьте места, где живут имена ваших серверов: строки server_name в nginx, метки обратного прокси и старые заметки о деплое. Каждое неожиданное имя это ещё одна запись в вашей поверхности атаки.
Пассивные источники: журналы сертификатов
Публичные удостоверяющие центры записывают выпущенные сертификаты в журналы Certificate Transparency, и каждая запись перечисляет имена, которые покрывает сертификат. Поэтому поиск по этим журналам для вашего домена выдаёт имена, у которых когда-то был сертификат, в том числе забытые. Это пассивный способ: вы читаете публичные записи и ничего не отправляете на узел.
Монитор с открытым кодом Cert Spotter читает список наблюдения, по одному DNS-имени на строку, из файла $HOME/.certspotter/watchlist. По его README, точка в начале, как в .example.com, охватывает домен и все имена под ним, а имя без точки совпадает только с собой. Он может уведомлять по почте или запускать скрипт. Мы его не запускали, потому что он обращается к публичным серверам журналов, так что считайте это описанным поведением, а не проверенным нами.
Ограничение это покрытие. Здесь видны только имена из публично залогированных сертификатов. Узел на обычном HTTP или с сертификатом, который вы не логировали, не появится, поэтому поиск по журналам дополняет файл зоны и никогда его не заменяет.
Перенос зоны на вашем собственном DNS-сервере
Перенос зоны (AXFR) это механизм DNS, которым вторичный сервер копирует всю зону с первичного. RFC 5936 говорит, что администратор может ограничить AXFR и что реализация должна давать способ ограничить его определёнными клиентами. На странице OWASP WSTG-INFO-04 отмечено, что переносы сейчас в основном не выполняются, и для публичного сервера это правильный исход.
Мы запустили BIND 9.18 в контейнере Ubuntu 24.04 с примерной зоной example.com и allow-transfer, равным 127.0.0.1. С этого адреса перенос вернул записи сервера имён и адресные записи зоны, включая узлы, на которые никто не ссылался:
host -l example.com 127.0.0.1Он перечислил app, mail, staging и сервер имён. Затем мы задали allow-transfer равным none, и та же команда вывела REFUSED. Используйте это только для аудита своего сервера и проверьте, что запрос с адреса вне allow-transfer отклоняется. Если не отклоняется, вся ваша зона читается кем угодно, и это находка, которую нужно исправить.
Что делать со списком: висящие записи
Список нужен, чтобы действовать. Запись, указывающая на ресурс, которого больше нет, называется висящей, а тест OWASP описывает, как атакующий, заявивший этот ресурс, получает контроль над вашим поддоменом. Исправление в том, чтобы удалить уязвимую запись из зоны, при этом рекомендуются постоянный мониторинг и периодические проверки.
Проверьте цель каждого CNAME. Мы взяли зону, где old-app указывал на несуществующее имя:
dig +short CNAME old-app.example.com
dig +noall +comments A gone.example.com | grep status
Первая команда вывела gone.example.com., а вторая сообщила NXDOMAIN, один из ответов, которые OWASP называет поводом для расследования, наряду с SERVFAIL и REFUSED. Удалите запись или восстановите службу.
Список это снимок, поэтому повторяйте его по расписанию. Об оставшихся узлах читайте в статье про сканирование портов и в руководстве по внешнему сканированию портов. Всё это выполняйте только на доменах, которыми вы владеете или на проверку которых есть письменное разрешение.
Связанные термины: Поверхность атаки, Certificate Transparency, Сканирование портов, IP-адрес origin-сервера, nginx.
Часто задаваемые вопросы
Безопасно ли выполнять перечисление поддоменов?
Чтение собственного файла зоны и публичных журналов сертификатов никого не затрагивает. Любой активный подбор или зондирование выполняйте только для доменов, которыми вы владеете или на проверку которых есть письменное разрешение.
Как проще всего получить список своих поддоменов?
Выгрузите DNS-зону у провайдера и сравните её с именами из журналов сертификатов. Зона показывает то, что существует, а журналы имена, у которых когда-то был сертификат.
Почему перенос зоны возвращает REFUSED?
Серверы ограничивают AXFR намеренно, а RFC 5936 говорит, что реализации должны уметь ограничивать его определёнными клиентами. Разрешайте его только своим вторичным серверам.
Что такое висящая DNS-запись?
Это запись, чаще всего CNAME, указывающая на ресурс, которого больше нет или который вам больше не принадлежит. По OWASP исправление в удалении записи из зоны.
Как часто повторять инвентаризацию?
Регулярно, потому что новые записи появляются при каждом деплое. OWASP рекомендует постоянный мониторинг и периодические проверки висящих записей.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab