Certificate Transparency
Certificate Transparency (CT, прозрачность сертификатов) это система публичных журналов только с добавлением записей, куда удостоверяющие центры вносят выпущенные TLS-сертификаты. Журналы может читать любой, поэтому владелец домена замечает сертификат на своё имя, который он не заказывал, а браузеры могут требовать доказательство, что сертификат занесён в журнал. CT делает неправомерный выпуск заметным, но не предотвращает его.
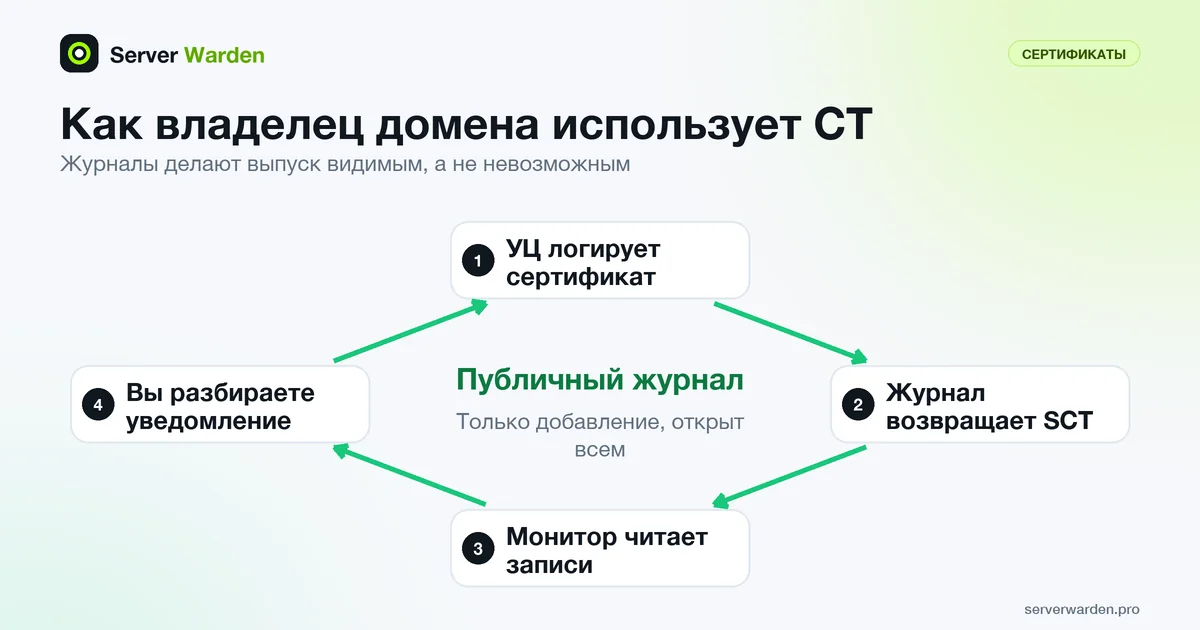
Как работают журналы
Протокол определён в RFC 6962 (2013), а RFC 9162 (2021) описывает версию 2.0 и заменяет его. Оба документа имеют статус Experimental. Каждый журнал это одно постоянно растущее дерево Меркла из сертификатов, поэтому журнал не может незаметно удалить или переписать запись. Сертификат может отправить любой, но цепочка должна вести к УЦ, который принимает журнал.
При отправке сертификата журнал возвращает Signed Certificate Timestamp (SCT). RFC называет SCT обещанием журнала включить сертификат в течение фиксированного срока, Maximum Merge Delay. Систему проверяют две роли: мониторы следят за новыми записями и интересующими сертификатами, а аудиторы проверяют согласованное поведение журналов.
Публичные УЦ отправляют всё, что выпускают. Let's Encrypt заявляет, что отправляет все выпущенные сертификаты. Получается публичная запись имён, которые покрывает каждый сертификат, и на ней держится доверие к TLS в открытом вебе.
Что доходит до браузера: SCT и политика Chrome
RFC 6962 позволяет серверу передавать SCT тремя способами: расширением X.509 внутри сертификата, расширением TLS или через OCSP stapling. УЦ может встроить SCT в сертификат, а RFC 6962 отмечает, что существующие серверы могут использовать этот механизм без изменений, поэтому большинство владельцев сайтов с CT напрямую не сталкиваются.
Применять ли требование, решают браузеры. В опубликованной политике CT Chrome сказано, что публично доверенные сертификаты должны соответствовать CT, иначе они не проходят проверку. Для встроенных SCT нужен минимум один от журнала в допустимом состоянии, SCT минимум от двух разных журналов для сертификата сроком до 180 дней и от трёх для более долгого, и минимум два из них от разных операторов журналов.
Поэтому УЦ, чьи сертификаты должны работать в Chrome, обязан их логировать. Сертификат частного УЦ вне этого режима, так как политика говорит о публично доверенных сертификатах. Если у вас внутренний УЦ, проверьте его поведение отдельно.
Наблюдение за собственным доменом
Защита возникает оттого, что люди читают журналы. RFC 6962 говорит, что сами журналы неправомерный выпуск не обнаруживают и полагаются на заинтересованные стороны, например владельцев доменов. Значит, вы подписываетесь на монитор для своего домена и разбираете то, о чём он сообщает.
Один из вариантов это добровольная функция Cloudflare Certificate Transparency Monitoring. По умолчанию уведомления выключены. После включения и добавления адреса почты Cloudflare присылает издателя, DNS-имена и сроки действия при каждом попадании в журнал сертификата для вашего домена и отфильтровывает сертификаты, которые Cloudflare выпускает за вас сам. В документации сказано, что уведомления приходят обо всех новых сертификатах, а не только о неожиданных, могут упоминать посторонние имена в общем сертификате и не обнаруживают фишинг с похожих доменов.
Мониторы с открытым кодом вроде Cert Spotter делают то же со своего сервера, как описано в статье про перечисление поддоменов. Мы не запускали ни один монитор, потому что они обращаются к публичным службам, так что эта часть основана на документации, а не на наших тестах.
Ограничения, приватность и что делать с уведомлением
CT обнаруживает, но не предотвращает. RFC 6962 говорит, что журналы не останавливают неправомерный выпуск и что SCT не гарантирует правильность выпуска, так как владелец мог не проверить журналы, а УЦ мог отказаться отозвать сертификат. Если уведомление показывает сертификат, который вы не заказывали, обратитесь к указанному в нём издателю: по документации Cloudflare, злонамеренный сертификат может отозвать только удостоверяющий центр. Считайте это инцидентом.
У той же открытости есть и сторона приватности. Каждое имя в залогированном сертификате публично. Let's Encrypt отмечает, что боты-обходчики могут найти домен вскоре после отправки его сертификата. Не включайте внутренние имена узлов в публичные сертификаты и ожидайте, что имена staging и admin найдут. Поэтому журналы сертификатов питают перечисление поддоменов и расширяют картину вашей поверхности атаки.
Наконец, CT ничего не говорит о том, защищён ли сервер за именем. Он сообщает, что сертификат существует, а не что узел безопасен.
Связанные термины: TLS/SSL, Перечисление поддоменов, Поверхность атаки, HSTS, Реагирование на инциденты.
Часто задаваемые вопросы
Что такое Certificate Transparency простыми словами?
Это набор публичных журналов, куда удостоверяющие центры записывают каждый выпущенный TLS-сертификат. Читать их может любой, поэтому неожиданный сертификат можно заметить.
Чем RFC 6962 отличается от RFC 9162?
RFC 9162 описывает Certificate Transparency версии 2.0 и заменяет RFC 6962. Оба документа имеют статус Experimental.
Останавливает ли Certificate Transparency поддельный сертификат?
Нет. Журналы делают неправомерный выпуск видимым, но не блокируют его. Кто-то должен следить за журналами и просить УЦ отозвать неверный сертификат.
Что такое Signed Certificate Timestamp?
Это подписанное обещание журнала включить сертификат в своё дерево в пределах Maximum Merge Delay. Он передаётся внутри сертификата, как расширение TLS или через OCSP stapling.
Публичны ли имена моих поддоменов, если я получаю сертификат?
Да. Любое имя в публично залогированном сертификате может прочитать кто угодно. Не включайте внутренние имена узлов в публичные сертификаты.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab