Опубликовано 2026-11-09 · Обновлено 2026-11-09
Сканирование своего VPS снаружи: открытые порты в nmap
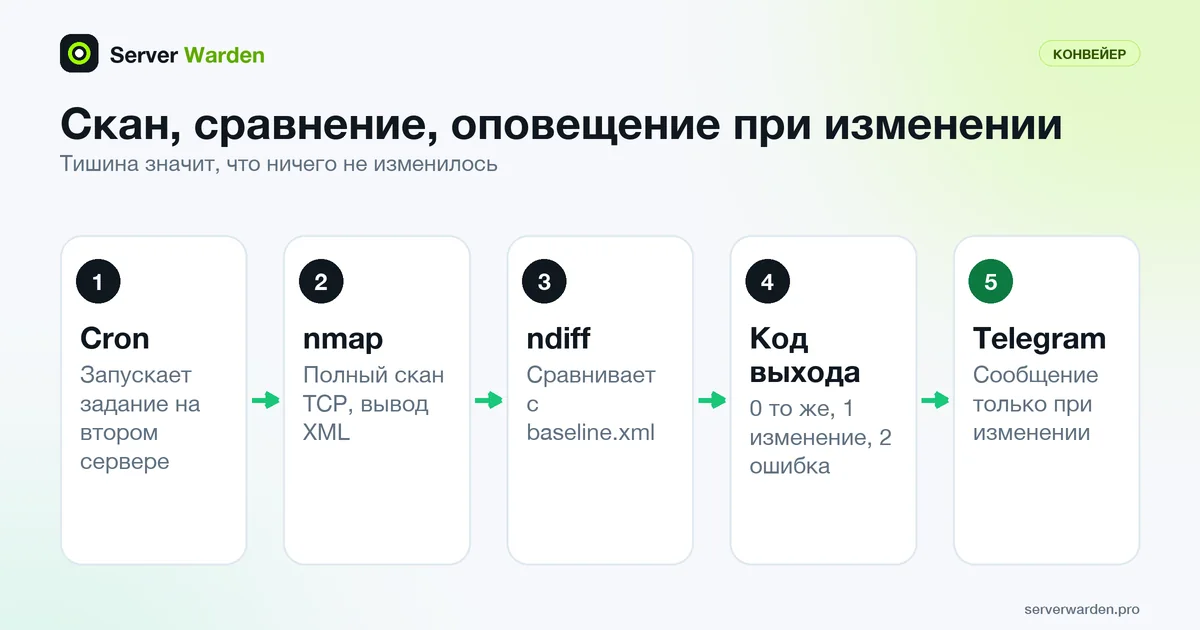
Коротко: запустите nmap со второй машины (другой небольшой VPS или домашний интернет) против IP-адреса своего сервера. Команда nmap -Pn -p- --open YOUR_IP покажет все открытые порты TCP. Сохраните результат в XML как базу, повторяйте скан по cron, сравнивайте запуски через ndiff и отправляйте сообщение в Telegram только при изменении списка. Скан с самого сервера даёт неверную картину.
Сканируйте только то, чем владеете. Руководство посвящено вашим собственным серверам и правилам вашего хостинг-провайдера. Сканирование портов это отправка попыток соединения на множество портов и запись, какие из них отвечают. Это одна из проверок цикла о самостоятельном мониторинге безопасности. Она показывает вашу поверхность атаки, то есть всё, что доступно без входа в систему. Для веб-экспозиции см. парное руководство о сканах Nuclei по расписанию с оповещениями в Telegram.
В этой статье
Зачем сканировать снаружи, а не с сервера Правила: только свои IP и только со второй машины Нужные команды nmap и как читать результат Сохраните базу и сравнивайте запуски через ndiff Скрипт для cron: оповещение в Telegram только при изменении Проверка в Docker: реальный вывод Сверка с видом сервера: ss и ufw Что должно быть открыто и что делать с остальным Вежливость, ограничения и что делать дальше Часто задаваемые вопросыБыстрый результат (25 минут)
- На сервере выполните
sudo ss -tulnpи запишите все порты, которые слушают на0.0.0.0или[::]. - Со второй машины выполните
sudo nmap -Pn -p- --open YOUR_SERVER_IP(замените заглушку на IP своего сервера). - Сравните два списка. На типичном веб-VPS снаружи должны отвечать только 22, 80 и 443. См. таблицу ожидаемых портов.
- Сохраните скан как базу ключом
-oX baseline.xml, чтобы потом сравнивать с ним. - Установите скрипт для cron, чтобы о новом открытом порте вы узнали в Telegram в течение суток.
Зачем сканировать снаружи, а не с сервера
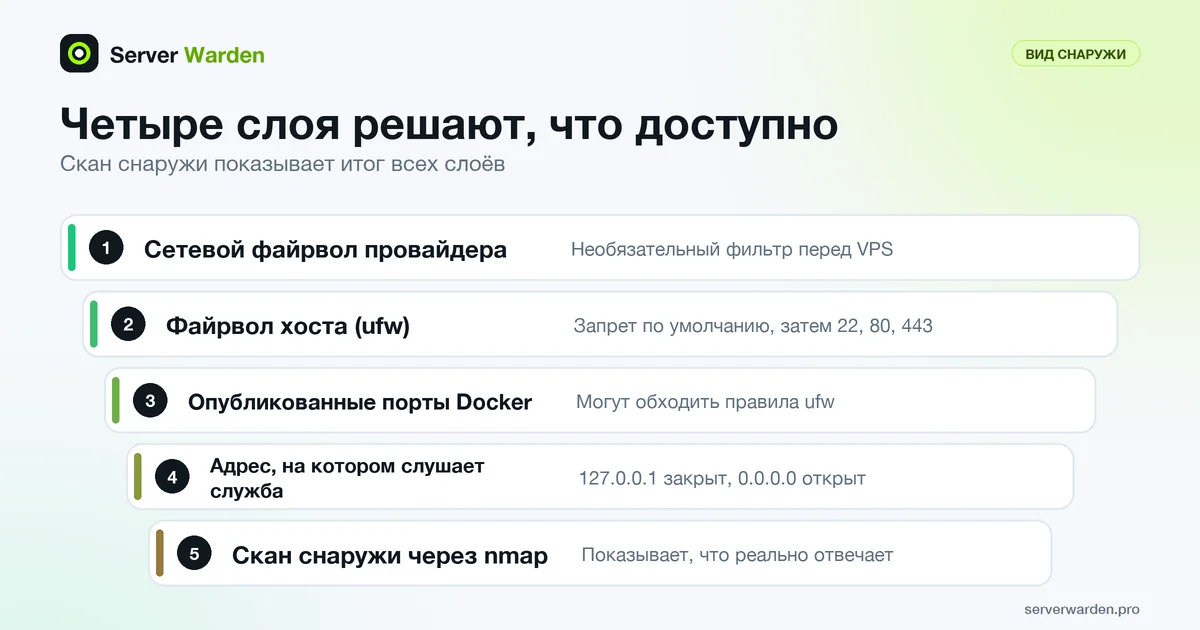
Отвечает ли порт интернету, решают четыре слоя: необязательный сетевой файрвол хостинг-провайдера, файрвол хоста (ufw; см. руководство по файрволу Linux), собственные правила Docker и адрес, на котором слушает каждая программа (127.0.0.1 закрыт, 0.0.0.0 означает все интерфейсы). Слои могут противоречить друг другу. Чаще всего удивляет Docker: документация Docker сообщает, что опубликованные порты контейнеров обрабатываются раньше правил ufw, поэтому чистый ufw status может соседствовать с открытым портом контейнера. См. руководство по безопасности хоста Docker и открытые базы данных.
Скан снаружи проверяет сумму всех четырёх слоёв, то есть то, что получает любой посетитель из интернета. Скан с самого сервера этого не даёт. В нашем тесте в Docker служба на порту 8080 была закрыта ufw: nmap на сервере показал порт открытым, а nmap из второго контейнера показал его как filtered. Реальный вывод в разделе про Docker.
Правила: только свои IP и только со второй машины
Выполните эти правила до первого скана:
- Сканируйте только IP-адреса, которыми владеете, или те, на которые есть письменное разрешение. Глава о правовых вопросах в книге Nmap советует сначала получить разрешение. Это не юридическая консультация, законы в странах различаются.
- Прочитайте правила допустимого использования хостинг-провайдера. В той же главе отмечено, что скан без разрешения иногда нарушает правила провайдера. Проверьте правила провайдера сканера и провайдера цели, а если неясно, спросите поддержку.
- Сканируйте со второй машины: другого небольшого VPS, лучше у другого провайдера, или с домашнего интернета. Она видит тот же путь, что и посетитель.
- Сканируйте IP сервера, а не доменное имя. Если имя стоит за Cloudflare, скан имени проверяет сеть Cloudflare, которая вам не принадлежит. Документация Cloudflare о портах сообщает, что проксируется только фиксированный список портов HTTP и HTTPS.
- Сканируйте одну цель за раз, на скорости по умолчанию, по расписанию, необременительному для небольшого сервера. Подробнее в последнем разделе.
- IPv4 и IPv6 сканируйте отдельно. Публичный адрес IPv6 это отдельная цель со своими правилами файрвола (ufw показывает их как правила v6). В руководстве показан IPv4; про цели IPv6 см. справочник nmap.
Нужные команды nmap и как читать результат
Установите nmap и ndiff на машину-сканер (в Debian и Ubuntu ndiff это отдельный пакет; мы использовали nmap 7.94 на Ubuntu 24.04). Запускайте скан через sudo: по справочнику Nmap скан SYN по умолчанию (-sS) требует права на отправку сырых пакетов, то есть root в Unix, а без них nmap переходит на более медленный скан connect (-sT). Адреса ниже предназначены для документации; подставьте IP своего сервера.
sudo apt install nmap ndiff curl

# быстро: 1000 самых частых портов TCP (список по умолчанию)
sudo nmap -Pn --open 203.0.113.10
# ещё быстрее: 100 самых частых портов
sudo nmap -Pn --open -F 203.0.113.10
# полный: все порты TCP, от 1 до 65535
sudo nmap -Pn -p- --open 203.0.113.10
# полный, с сохранением в XML для сравнения
sudo nmap -Pn -p- --open -oX scan.xml 203.0.113.10- Порты. По умолчанию сканируются 1000 самых популярных портов каждого протокола;
-Fберёт 100 самых частых,--top-ports Nвыбранное вами число, а-p-весь диапазон. Службы на нестандартных портах вроде 8080 и есть причина делать полный скан. --openвыводит только открытые порты. Глава о выводе сообщает, что он подразумевает--defeat-rst-ratelimit(начиная с Nmap 7.40), поэтому в нашем выводе есть строка «Some closed ports may be reported as filtered».-Pnпропускает обнаружение хоста. Иначе под root nmap сначала шлёт ICMP echo, TCP SYN на порт 443, TCP ACK на порт 80 и запрос ICMP timestamp, поэтому хост, фильтрующий всё это, может выглядеть выключенным.- Скорость. В документации по таймингу шаблоны от
-T0до-T5, по умолчанию-T3. Вежливый (-T2) расходует меньше полосы и ресурсов цели и может идти примерно в десять раз дольше; агрессивный (-T4) рассчитан на быструю надёжную сеть, а-T5автор считает слишком агрессивным. На небольшом VPS оставьте умолчание или выберите вежливый режим. - Вывод.
-oXпишет XML, который справочник называет предпочтительным форматом для программ. Вывод для grep (-oG) помечен как устаревший. - UDP (
-sU) медленнее и менее надёжен. Глава о скане UDP сообщает, что открытые порты UDP редко отвечают, поэтому молчащие порты получают состояниеopen|filtered, а многие хосты ограничивают скорость ICMP-ошибок, так что полный скан UDP может занять больше 18 часов. Сканируйте только нужные порты, напримерsudo nmap -sU -Pn -p 53,123,161 203.0.113.10. В нашем тесте все три вернулиopen|filtered, хотя ничего не слушало.
Как читать состояния. Глава о состояниях портов определяет шесть. open: приложение принимает соединения на порту. closed: порт доступен, но на нём никто не слушает. filtered: фильтрация пакетов не позволяет nmap определить состояние. Остальные три (unfiltered, open|filtered, closed|filtered) бывают только при особых типах скана. В нашей лаборатории до включения ufw 998 портов были closed (reset), а после включения политики с запретом по умолчанию (что это значит) стали filtered (no-response). Оба варианта нормальны: важно, чтобы ничего неожиданного не было open.
Сохраните базу и сравнивайте запуски через ndiff
База показывает, что изменилось. Инструмент Ndiff берёт два файла XML от Nmap и печатает различия, а на его сайте предлагается сканировать по расписанию и сравнивать результаты. По справочнику Ndiff текстовый вывод похож на unified diff (минус для строки только из первого скана, плюс только из второго), а код выхода равен 0, если сканы совпадают, 1, если различаются, и 2 при ошибке выполнения.
sudo nmap -Pn -p- --open -oX baseline.xml 203.0.113.10
# позже или из cron:
sudo nmap -Pn -p- --open -oX new.xml 203.0.113.10
ndiff baseline.xml new.xml
echo $?
Ориентируйтесь на код выхода, а не на текст. Строки заголовка с версией и временем отличаются при каждом запуске, но в нашем тесте ndiff вернул 0 для двух сканов с одинаковыми портами. Когда вы открываете порт намеренно, замените базу, чтобы оповещение не повторялось.
Скрипт для cron: оповещение в Telegram только при изменении
Создайте бота Telegram через BotFather: документация Telegram предлагает команду /newbot, которая выдаёт токен для авторизации бота, и предупреждает, что любой, у кого есть токен, управляет ботом. Отправьте боту сообщение, затем откройте его метод getUpdates (https://api.telegram.org/botYOUR_TOKEN/getUpdates) и возьмите id из поля chat сообщения. Эту часть мы с Telegram не проверяли.
На машине-сканере храните секреты в файле окружения, доступном только root (см. переменные окружения), а скрипт в /usr/local/bin:
sudo apt install nmap ndiff curl
sudo install -d -m 700 /etc/portwatch
sudo install -m 600 /dev/null /etc/portwatch/portwatch.env
sudo nano /etc/portwatch/portwatch.env
TARGET=203.0.113.10
TELEGRAM_BOT_TOKEN=123456789:EXAMPLE_NOT_A_REAL_TOKEN
TELEGRAM_CHAT_ID=-1001234567890Затем сохраните скрипт как portwatch.sh, установите его и добавьте запись cron для root (sudo crontab -e), которая запускает его ежедневно в 03:17:
#!/usr/bin/env bash
# portwatch.sh: scan YOUR OWN server from outside, alert on changes.
set -euo pipefail
umask 077

ENV_FILE=/etc/portwatch/portwatch.env
STATE_DIR=/var/lib/portwatch
API=${TELEGRAM_API:-https://api.telegram.org}   # for tests only

source "$ENV_FILE"   # TARGET, TELEGRAM_BOT_TOKEN, TELEGRAM_CHAT_ID
mkdir -p "$STATE_DIR"

# lock: skip this run if the previous one is still going
exec 9>"$STATE_DIR/lock"
flock -n 9 || { echo "$(date -u +%FT%TZ) previous run still active, skipping"; exit 0; }

notify() {  # token goes to curl on stdin, not in the process list
  printf 'url = "%s/bot%s/sendMessage"\n' "$API" "$TELEGRAM_BOT_TOKEN" |
    curl -fsS --max-time 20 -K - \
      --data-urlencode "chat_id=$TELEGRAM_CHAT_ID" \
      --data-urlencode "text=$1" >/dev/null
}

NEW="$STATE_DIR/new.xml"; BASE="$STATE_DIR/baseline.xml"; DIFF="$STATE_DIR/last.diff"

# full TCP scan, open ports only, default timing
nmap -Pn -p- --open -T3 -oX "$NEW" "$TARGET" >/dev/null

if [ ! -f "$BASE" ]; then
  mv "$NEW" "$BASE"; rm -f "$STATE_DIR/alerted"
  echo "$(date -u +%FT%TZ) baseline saved for $TARGET"
  exit 0
fi

rc=0
ndiff "$BASE" "$NEW" > "$DIFF" || rc=$?
case "$rc" in
  0) echo "$(date -u +%FT%TZ) no change on $TARGET"; rm -f "$STATE_DIR/alerted" ;;
  1) # alert once per distinct change (header lines differ every run, so ignore them)
     sig=$(grep -E '^[-+]' "$DIFF" | grep -vE '^[-+]Nmap ' | sha256sum | cut -d' ' -f1)
     if [ "$sig" != "$(cat "$STATE_DIR/alerted" 2>/dev/null || true)" ]; then
       notify "Port change on $TARGET:
$(grep -vE '^[-+]Nmap ' "$DIFF" | head -c 3500)"
       echo "$sig" > "$STATE_DIR/alerted"
       echo "$(date -u +%FT%TZ) CHANGE on $TARGET, alert sent"
     else
       echo "$(date -u +%FT%TZ) same change as last alert, not repeating"
     fi ;;
  *) notify "portwatch error: ndiff exited with $rc for $TARGET"; exit 1 ;;
esac
sudo install -m 755 portwatch.sh /usr/local/bin/portwatch.sh
17 3 * * * /usr/local/bin/portwatch.sh >> /var/log/portwatch.log 2>&1Что делает скрипт:
set -euo pipefailостанавливает работу при ошибках и неопределённых переменных, аumask 077делает все создаваемые файлы приватными для root.- Блокировка это
flock -nна открытом файловом дескрипторе. По справочнику flock,-nзавершается ошибкой вместо ожидания, поэтому запуск, начатый во время другого, тихо выходит. - Первый запуск только сохраняет
baseline.xml. Следующие пишут вам, только когда ndiff вернул 1, и один раз на каждое отдельное изменение. - Вызов Telegram это POST на
/bot<token>/sendMessageс полямиchat_idиtext. Документация sendMessage ограничивает текст 4096 символами, поэтому скрипт обрезает diff на 3500. Передача адреса черезcurl -K -не даёт токену попасть в список процессов. - Если сам скан завершился ошибкой,
set -eпрерывает запуск, а cron пишет ошибку в лог. Чтобы принять намеренное изменение, выполнитеsudo rm /var/lib/portwatch/baseline.xmlи один раз запустите скрипт.
Хотите знать, что интернет видит на вашем сервере?
Бесплатная проверка в режиме только чтения покажет, какие порты и службы отвечают снаружи и что закрывать в первую очередь.
Получить бесплатную проверку сервера Связаться с инженером по безопасностиПроверка в Docker: реальный вывод
Мы проверили всё 9 ноября 2026 года на двух контейнерах Ubuntu 24.04 в приватной сети Docker с диапазоном для документации 203.0.113.0/24: цель 203.0.113.10 с sshd, nginx и ufw (запрет по умолчанию, разрешены 22 и 80) и сканер 203.0.113.20 с nmap 7.94SVN. Оба образа наши: ubuntu:24.04 плюс эти пакеты. Настоящее сообщение в Telegram мы не отправляли. Переменная TELEGRAM_API скрипта указывала на небольшой локальный сервер-заглушку, который печатает полученное, так что мы знаем лишь, что запрос составлен верно, но не то, что Telegram его примет.
docker network create --subnet 203.0.113.0/24 scan-lab
docker run -d --name lab-target --network scan-lab --ip 203.0.113.10 --cap-add NET_ADMIN scan-target
docker run -d --name lab-scanner --network scan-lab --ip 203.0.113.20 scan-scanner sleep infinity
Шаг 1: база и отсутствие изменений. Пока ufw разрешал только 22 и 80, первый запуск сохранил базу, а следующий не нашёл ничего нового. Полный скан 65535 портов занял здесь около 1 минуты 46 секунд, а через интернет будет медленнее.
Шаг 2: неверная картина. Затем мы запустили на цели третью службу командой python3 -m http.server 8080, по-прежнему за ufw. Сокращённый вывод:
# на самой цели, скан её собственного адреса
22/tcp   open  ssh
80/tcp   open  http
8080/tcp open  http-proxy

# из контейнера-сканера
22/tcp   open     ssh
80/tcp   open     http
8080/tcp filtered http-proxy
Шаг 3: новый порт. Мы выполнили на цели ufw allow 8080/tcp, что снаружи выглядит как опубликованный порт Docker или неосторожное правило. Мы запустили скрипт, и вторая копия, начатая через несколько секунд, была отклонена блокировкой. Первый запуск затем записал изменение, а ndiff на сохранённых файлах показал новый порт (на картинке ниже те же строки):
2026-11-09T18:52:14Z baseline saved for 203.0.113.10
2026-11-09T18:54:00Z no change on 203.0.113.10
2026-11-09T18:54:28Z previous run still active, skipping
2026-11-09T18:56:13Z CHANGE on 203.0.113.10, alert sent
ndiff baseline.xml new.xml; echo "exit code: $?"
lab-target.scan-lab (203.0.113.10, 2E:43:E7:C8:8D:35):
-Not shown: 65533 filtered ports
+Not shown: 65532 filtered ports
PORT STATE SERVICE VERSION
+8080/tcp open http-proxy
exit code: 1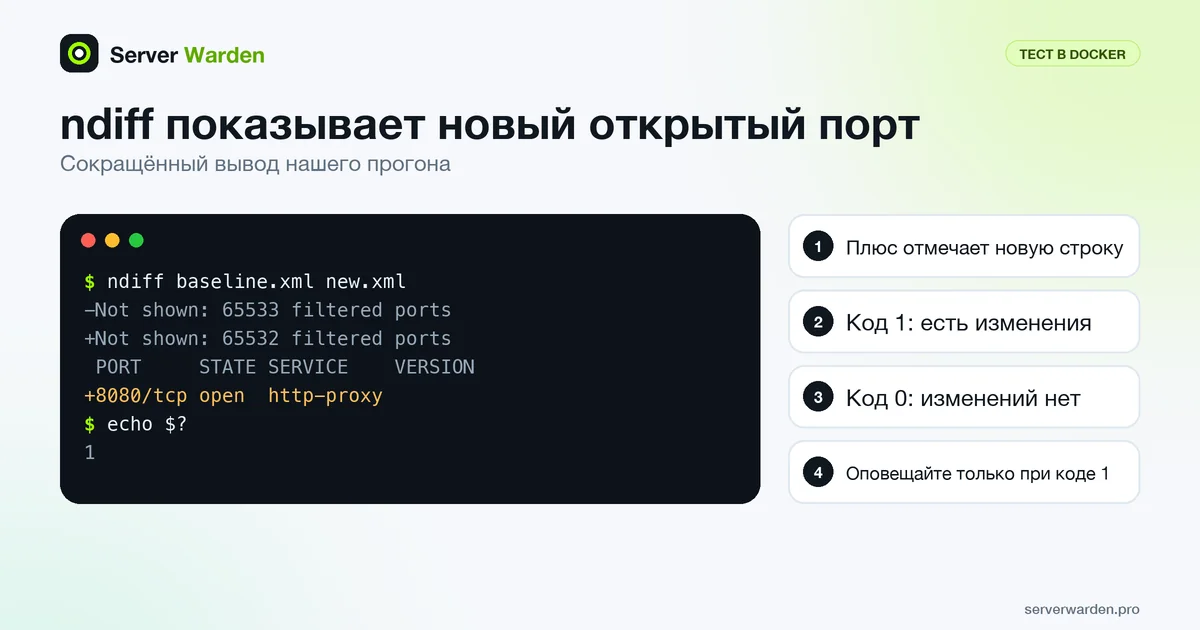
Шаг 4: повтор и очистка. Сервер-заглушка получил запрос на /bot123456789:EXAMPLE_NOT_A_REAL_TOKEN/sendMessage с id чата и текстом «Port change on 203.0.113.10», за которым следовали строки diff. Повторный запуск написал same change as last alert, not repeating. После ufw delete allow 8080/tcp следующий запуск написал no change.
Сверка с видом сервера: ss и ufw
Скан снаружи говорит, что доступно, а сервер объясняет почему. На сервере выполните две проверки ниже. В ss(8) -t показывает сокеты TCP, -u UDP, -l только слушающие, -n числа вместо имён, а -p процесс. Справочник ufw сообщает, что status verbose даёт дополнительную информацию, и отмечает, что обычный status не показывает правила из файлов в /etc/ufw.
sudo ss -tulnp
sudo ufw status verbose
Сверяйте списки так:
- Слушает, но снаружи filtered (порт 8080 выше): файрвол работает. Всё равно привяжите программу к 127.0.0.1, если она не должна быть публичной: файрвол это второй замок, а не единственный.
- Открыт снаружи, но в ufw не разрешён: ищите опубликованный порт Docker, другое правило файрвола или настройку провайдера. Начните с руководства по безопасности хоста Docker и руководства по развёртыванию Docker Compose.
- Открыт порт базы данных или панели администратора: считайте это срочным и пользуйтесь таблицей в следующем разделе.
Cloudflare впереди. Проксируемое имя скрывает веб-порты источника, только пока источник отказывает прямым посетителям. Просканируйте IP источника: если 80 и 443 отвечают любому в интернете, до источника можно добраться в обход Cloudflare. Исправление описано в парном руководстве о закрытии доступа к источнику, а понятие объясняет статья про IP-адрес исходного сервера.
Чего скан портов не видит: службы, доступные только через VPN, страницы за логином, правило, пускающее только один исходный адрес (со сканера вы увидите его как filtered), слабые пароли и ошибки в вашем приложении. Для веб-экспозиции используйте сканер уязвимостей; сравнение Nuclei, reNgine и Uptime Kuma показывает место каждого инструмента.
Что должно быть открыто и что делать с остальным
На типичном веб-VPS скан снаружи должен показать очень короткий список. Всё остальное это вопрос, на который нужно ответить, а не обязательно авария.
| Порт или служба | Ожидаемо? | Если появился |
|---|---|---|
| 22/tcp, SSH (или ваш нестандартный порт) | Да | Оставьте, вход только по ключу. См. усиление SSH. |
| 80/tcp и 443/tcp, веб | Да, если есть сайт | Оставьте. Проверьте настройки nginx. |
| Базы данных: 3306 MySQL, 5432 PostgreSQL, 27017 MongoDB, 6379 Redis | Нет | Срочно. Привяжите к 127.0.0.1 и закройте порт файрволом. Читайте открытые базы данных. |
| API Docker по TCP (2376 это документированный порт TLS) | Нет | Закройте. Читайте безопасность хоста Docker и термин сокет Docker. |
| Серверы разработки и панели администратора на портах вроде 3000, 8000, 8080, 9000 | Нет | Привяжите к 127.0.0.1 и поставьте впереди nginx. См. безопасное развёртывание. |
| Любой незнакомый порт | Выясните | Выполните sudo ss -tulnp, чтобы увидеть процесс, затем закройте порт или задокументируйте его. |
Обычное исправление: политика ufw с запретом по умолчанию и привязка службы к localhost; порядок действий показан в чек-листе безопасности VPS. Порты по умолчанию взяты из документации проектов (см. источники ниже).
Вежливость, ограничения и что делать дальше
Ежедневного или еженедельного запуска одного скана достаточно. Соблюдайте вежливость:
- Одна цель, тайминг по умолчанию или
-T2, тихий час. На небольшом сервере избегайте-T4и-T5и не запускайте скан каждые несколько минут. Для доступности используйте Uptime Kuma, а скан портов оставьте для изменений в экспозиции. - Помните, что это одна проверка из нескольких. Дополните её веб-проверками из руководства по Nuclei, разбором логов (мониторинг сервера) и обновлениями.
- Если скан нашёл то, чего вы не можете объяснить, сначала прочитайте о реагировании на взлом, а затем рано просите помощи.
Как мы это проверяли. 9 ноября 2026 года мы выполнили каждую команду выше в контейнерах Ubuntu 24.04: nmap 7.94SVN, ndiff из пакета Ubuntu, ufw, curl и flock, против собственного контейнера-цели. Поведение опубликованных портов Docker, время скана UDP, порты Cloudflare и порты по умолчанию других продуктов взяты из их документации, которую мы прочитали, но не проверяли. Доставку в Telegram мы не проверяли.
Источники: справочник Nmap, Ndiff, справочник Ndiff, правовые вопросы Nmap, Telegram sendMessage, фильтрация пакетов Docker, порты Cloudflare, безопасность Redis и redis-cli, подключения PostgreSQL, порт MongoDB, переменные MySQL, доступ к демону Docker.
Часто задаваемые вопросы
Как проверить, какие порты моего VPS открыты снаружи?
Запустите nmap со второй машины против IP своего сервера, например sudo nmap -Pn -p- --open YOUR_IP, и получите список всех открытых портов TCP. Не запускайте его на самом сервере: так вы увидите другую картину.
Можно ли запускать nmap против собственного сервера?
Скан IP-адреса, которым вы владеете, обычная практика, но сначала проверьте правила допустимого использования хостинг-провайдера: в книге Nmap отмечено, что скан без разрешения иногда нарушает правила провайдера. Никогда не сканируйте чужие адреса; это не юридическая консультация.
Почему nmap показывает не те порты, что ss -tulnp?
Команда ss показывает, на чём слушают программы, а nmap показывает, что реально отвечает после файрвола провайдера, ufw и правил Docker. Порт, который слушает, но filtered, заблокирован, а порт, открытый без разрешения в ufw, часто оказывается опубликованным портом Docker.
Что значат open, closed и filtered в nmap?
Open значит, что приложение принимает соединения на порту, closed значит, что порт доступен, но на нём никто не слушает, а filtered значит, что фильтрация пакетов не позволяет nmap определить состояние. Файрвол с запретом по умолчанию обычно делает неиспользуемые порты filtered.
Как получать оповещение в Telegram, когда открывается новый порт?
Сканируйте по расписанию, сохраните первый результат XML как базу и сравнивайте каждый запуск через ndiff, который возвращает код 1, если сканы различаются. Тогда отправьте diff через curl методом sendMessage Bot API с токеном бота и id чата.
Надёжно ли nmap -sU находит порты UDP?
Нет. Скан UDP медленный, потому что многие хосты ограничивают скорость ответов ICMP, а молчащие порты получают состояние open|filtered. Сканируйте только несколько нужных портов UDP и считайте результат подсказкой, а не доказательством.
Что сканировать с Cloudflare: домен или IP сервера?
Сканируйте IP сервера. Проксируемое доменное имя ведёт на Cloudflare, который проксирует только некоторые порты HTTP и HTTPS и не является вашим сервером. Скан IP источника ещё и показывает, отвечает ли источник посетителям напрямую.
Не уверены, в каком состоянии ваш сервер?
Получите бесплатную проверку безопасности в режиме только чтения или поговорите с инженером по безопасности об управляемой защите.
Получить бесплатную проверку сервера Связаться с инженером по безопасности