Опубликовано 2026-11-09 · Обновлено 2026-11-09
Сканы Nuclei по расписанию с оповещениями в Telegram
Коротко: установите Nuclei и notify под непривилегированным пользователем, сканируйте только свои домены из файла целей безопасным медленным набором шаблонов с выводом JSONL, сравнивайте результат с уже известными находками и отправляйте в notify только новые, настроив бота Telegram. Запускайте скрипт ночью из cron или таймера systemd, а токен бота храните в файле с правами 600.
Сканируйте только то, что принадлежит вам. Всё описанное относится к доменам и серверам, которые принадлежат вам или которые вам письменно разрешено проверять. Nuclei это сканер с открытым кодом, который проверяет сайт по библиотеке небольших YAML-шаблонов, а notify это небольшая утилита ProjectDiscovery, пересылающая текст в Telegram и другие мессенджеры. Руководство входит в кластер о самостоятельном внешнем мониторинге безопасности, а каждая команда запускалась в лаборатории, как описано в последнем разделе.
В этой статье
Только свои домены и что находит Nuclei Установка Nuclei и notify без прав root Безопасный и медленный набор шаблонов Скан своих доменов и собственный шаблон Отправка находок в Telegram через notify Оповещения только о новых находках Расписание: cron или таймер systemd Скан за Cloudflare и на маленьком VPS Что запускать каждый день, неделю и после деплоя Частые вопросыБыстрый результат (25 минут)
- Проверьте свой сайт вручную:
curl -sI https://example.com/.envиcurl -sI https://example.com/.git/configне должны отвечать200. Подставьте свой домен вместо example.com. - Установите Nuclei как в шаге 1 и один раз запустите его на одном своём домене с
-rl 5, чтобы нагрузка была мягкой. - Создайте бота Telegram и отправьте одно тестовое сообщение через notify (шаг 4), прежде чем строить остальное.
- Выполните
stat -c "%a %n" ~/.config/notify/provider-config.yamlи убедитесь, что выведено600. - После включения таймера выполните
systemctl list-timers nuclei-watch.timerи проверьте, что показано время следующего запуска.
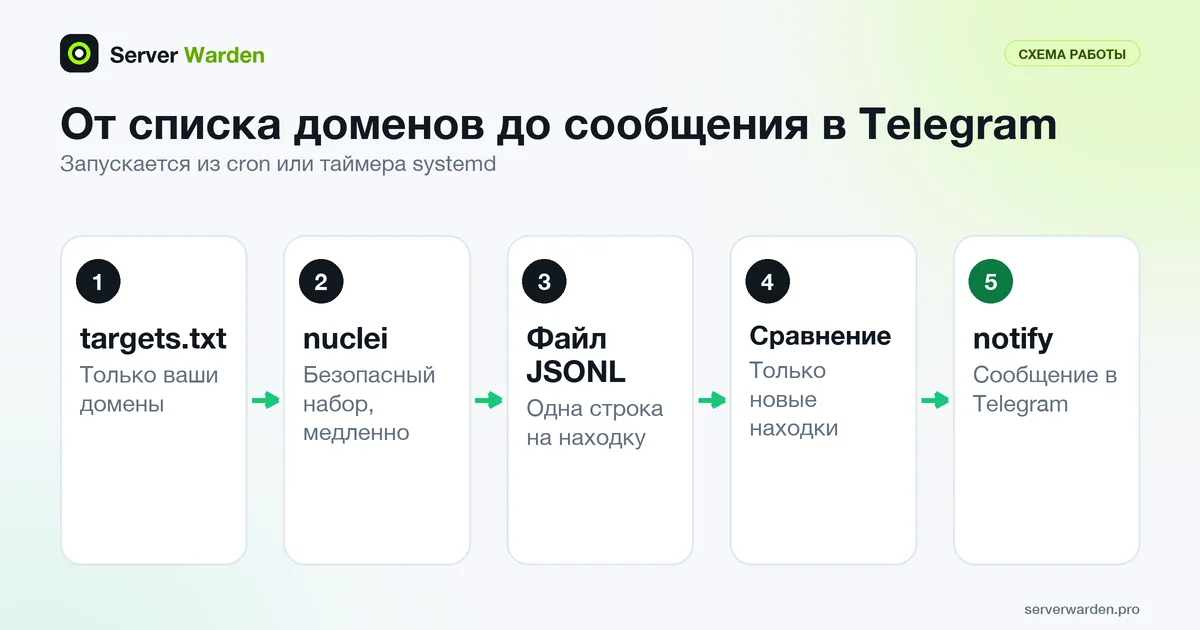
Только свои домены и что находит Nuclei
Сканеры отправляют много необычных запросов, а у хостеров и CDN есть свои правила о проверках безопасности. Прочтите политику допустимого использования или тестирования на проникновение у своего хостера до первого скана.
Nuclei в своём README назван быстрым настраиваемым сканером уязвимостей на основе YAML-шаблонов. Шаблон описывает, какой запрос отправить и как выглядит уязвимый ответ. Владельцу сайта он хорошо находит:
- Открытые файлы вроде
.env,.git/configиdocker-compose.yml(как это исправить, написано в руководстве об открытых .env и .git). - Админ-панели и служебные страницы, которых в открытом доступе быть не должно.
- Ошибки настройки, например отсутствие заголовков безопасности.
- Известные CVE в программах, которые он узнаёт по ответу.
Он не находит ошибки в бизнес-логике вашего приложения (может ли пользователь A прочитать счёт пользователя B), проблемы за логином, пока вы сами не настроите аутентифицированное сканирование, и уязвимости нулевого дня, для которых ещё нет шаблона. Чистый отчёт значит лишь, что проверенные шаблоны не сработали, а не что сайт безопасен. В версии шаблонов, которую мы брали (v10.5.1), nuclei -tl показал 13 687 шаблонов, запускаемых по умолчанию: 1 506 с тегом exposure, 1 003 с misconfig и 4 581 с cve. Это задание следит за веб-частью вашей поверхности атаки.
Установка Nuclei и notify без прав root
На странице установки перечислены Go, Homebrew, образ Docker, сборка из исходников и готовые бинарные файлы. Мы берём готовые файлы и отдельного пользователя без прав sudo по принципу наименьших привилегий. Команды ниже для Ubuntu или Debian на x86_64; на ARM замените amd64 на arm64 (мы запускали файлы arm64). Строка проверки контрольной суммы должна дважды вывести OK.
sudo adduser --disabled-password --gecos "" scanner
sudo apt install -y curl unzip jq ca-certificates
cd "$(mktemp -d)"
VER=3.11.1; NV=1.0.7
curl -fsSLO https://github.com/projectdiscovery/nuclei/releases/download/v$VER/nuclei_${VER}_linux_amd64.zip
curl -fsSLO https://github.com/projectdiscovery/nuclei/releases/download/v$VER/nuclei_${VER}_checksums.txt
curl -fsSLO https://github.com/projectdiscovery/notify/releases/download/v$NV/notify_${NV}_linux_amd64.zip
curl -fsSLO https://github.com/projectdiscovery/notify/releases/download/v$NV/notify_${NV}_checksums.txt
sha256sum --check --ignore-missing nuclei_${VER}_checksums.txt notify_${NV}_checksums.txt
unzip nuclei_${VER}_linux_amd64.zip nuclei
unzip notify_${NV}_linux_amd64.zip notify
sudo install -m 0755 nuclei notify /usr/local/bin/
Затем перейдите под нового пользователя и скачайте библиотеку шаблонов. По README, -ut обновляет nuclei-templates, а -duc отключает автоматическую проверку обновлений:
sudo -u scanner -i
nuclei -ut
nuclei -tv
Мы увидели установку nuclei-templates v10.5.1 в /home/scanner/nuclei-templates. Документация ProjectDiscovery сообщает, что Nuclei при каждом запуске проверяет новые релизы шаблонов и скачивает их, если не указан -duc. Сам движок обновляется только командой nuclei -up, а README предупреждает, что между релизами возможны несовместимые изменения и список изменений нужно читать заранее. Поэтому закрепите версию и обновляйте осознанно.
Вариант с Docker: docker pull projectdiscovery/nuclei:latest и тома для списка целей и результатов, как в примере из документации docker run --rm -v ./:/app/ projectdiscovery/nuclei -l /app/urls.txt -jsonl /app/results.jsonl. Мы скачали образ и выполнили -ut в подключённые папки. Пользователь по умолчанию там root (мы проверили), поэтому мы предпочитаем бинарный файл; см. также безопасность хоста Docker. README предупреждает, что запуск Nuclei как сервиса может быть небезопасен, поэтому никогда не открывайте его на порту.
Безопасный и медленный набор шаблонов
Документация говорит, что все шаблоны на одну цель дают несколько тысяч запросов, а шаблоны, способные вызвать отказ в обслуживании, помечены тегами и по умолчанию исключены. В списке исключений по умолчанию (файл .nuclei-ignore в папке шаблонов) указаны теги dos, local, fuzz, bruteforce и txt-service, и документация просит этот файл не править. Свои ограничения мы добавляем сверху:
-t ПАПКАвыбирает папки шаблонов:http/exposures,http/misconfigurationи свою, в лаборатории после фильтров осталось 1 169 шаблонов. Вместо этого-tagsфильтрует по тегам.-severity low,medium,high,criticalотбрасывает шумный уровеньinfo.-etags dos,fuzz,bruteforce,intrusiveявно исключает рискованные теги. Тегintrusiveесть в библиотеке (634 шаблона); официального определения мы не нашли, исключаем его на всякий случай.-rl 10 -c 5 -bs 5: запросов в секунду, шаблонов параллельно, хостов на шаблон. Значения по умолчанию изnuclei -h: 150, 25 и 25. Документация сообщает, что-rlглавнее двух остальных. На маленьком VPS держите их низкими.-timeout 10 -retries 1не даёт медленным хостам тормозить запуск.-niотключает обратные вызовы Interactsh. По умолчанию Nuclei обращается к публичным серверам вроде oast.pro для внеполосных проверок, то есть отправляет трафик третьим лицам; скану открытых файлов это не нужно.-ducпропускает проверку обновлений во время скана, потому что скрипт обновляет шаблоны отдельным шагом.
Nuclei также пропускает хост после слишком многих ошибок (-mhe, по умолчанию 30). В нашей лаборатории сканы с -tags cve останавливались рано и выводили «found unresponsive permanently», хотя хост работал. С -no-mhe (-nmhe) тот же скан дошёл до конца за 7 мин 43 с и ничего не нашёл, как и ожидалось на простой странице nginx. Используйте этот флаг только для хостов, про которые знаете, что они работают, и всегда читайте конец лога, а не только находки.
Скан своих доменов и собственный шаблон
Впишите свои имена хостов в ~/nuclei-watch/targets.txt по одному на строку, например https://example.com и https://app.example.com. Флаг -l читает этот файл, а -jsonl пишет по одному JSON-объекту на находку. Вот полная команда, которую повторно использует скрипт из шага 5:
nuclei -l ~/nuclei-watch/targets.txt \
  -t ~/nuclei-templates/http/exposures \
  -t ~/nuclei-templates/http/misconfiguration \
  -t ~/nuclei-watch/custom-templates \
  -severity low,medium,high,critical \
  -etags dos,fuzz,bruteforce,intrusive \
  -rl 10 -c 5 -bs 5 -timeout 10 -retries 1 \
  -ni -duc -silent -nc -omit-raw -jsonl -o results.jsonl
Одна ловушка: по умолчанию в JSON попадают запрос и ответ целиком. В нашей лаборатории сохранённый файл содержал тестовый пароль базы из найденного .env, а при настоящем скане в лог попали бы ваши реальные секреты. Добавьте -omit-raw (тестового пароля после этого в файле нет) и храните результаты в файлах, доступных только пользователю сканера. См. управление секретами.
Лаборатория. nginx 1.24.0 на Ubuntu 24.04 в контейнере отдавал главную страницу, тестовый .env (выдуманные значения вроде sk_test_EXAMPLE_NOT_A_REAL_KEY) и тестовый .git/config. Nuclei работал во втором контейнере в той же закрытой сети Docker, и больше ничего не сканировалось.
Два собственных шаблона закрывают то, что может быть вам важно. Первый сообщает об отдаваемом файле .env: ответ HTTP 200, строки вида NAME=value и нет HTML в теле. Сохраните его как ~/nuclei-watch/custom-templates/exposed-dotenv.yaml:
id: my-exposed-dotenv

info:
  name: Exposed .env file
  author: me
  severity: high
  description: A .env file is served over HTTP.
  tags: custom,exposure,config

http:
  - method: GET
    path:
      - "{{BaseURL}}/.env"

    matchers-condition: and
    matchers:
      - type: status
        status:
          - 200

      - type: regex
        part: body
        regex:
          - '(?m)^[A-Z][A-Z0-9_]{2,}='

      - type: word
        part: body
        words:
          - "<html"
          - "<!doctype"
        case-insensitive: true
        negative: true
Второй шаблон, missing-nosniff.yaml, сообщает о главной странице без заголовка X-Content-Type-Options: та же структура с условием type: word для part: header и negative: true, то есть слова не должно быть. Проверьте синтаксис командой nuclei -validate -t ~/nuclei-watch/custom-templates/; мы получили «All templates validated successfully». Скан лаборатории с официальной папкой http/exposures/configs и этими двумя шаблонами занял 48 секунд при -rl 10:
Сокращённый вывод лабораторного запуска:
[codeigniter-env] [http] [high] http://lab-web/.env
[laravel-env] [http] [high] http://lab-web/.env
[my-exposed-dotenv] [http] [high] http://lab-web/.env
[docker-compose-config] [http] [medium] http://lab-web/docker-compose.yml
[git-config] [http] [medium] http://lab-web/.git/config
[my-missing-nosniff] [http] [low] http://lab-web/
[INF] Scan completed in 47.9s. 6 matches found.
Официальные шаблоны нашли наши тестовые файлы, и собственные тоже.
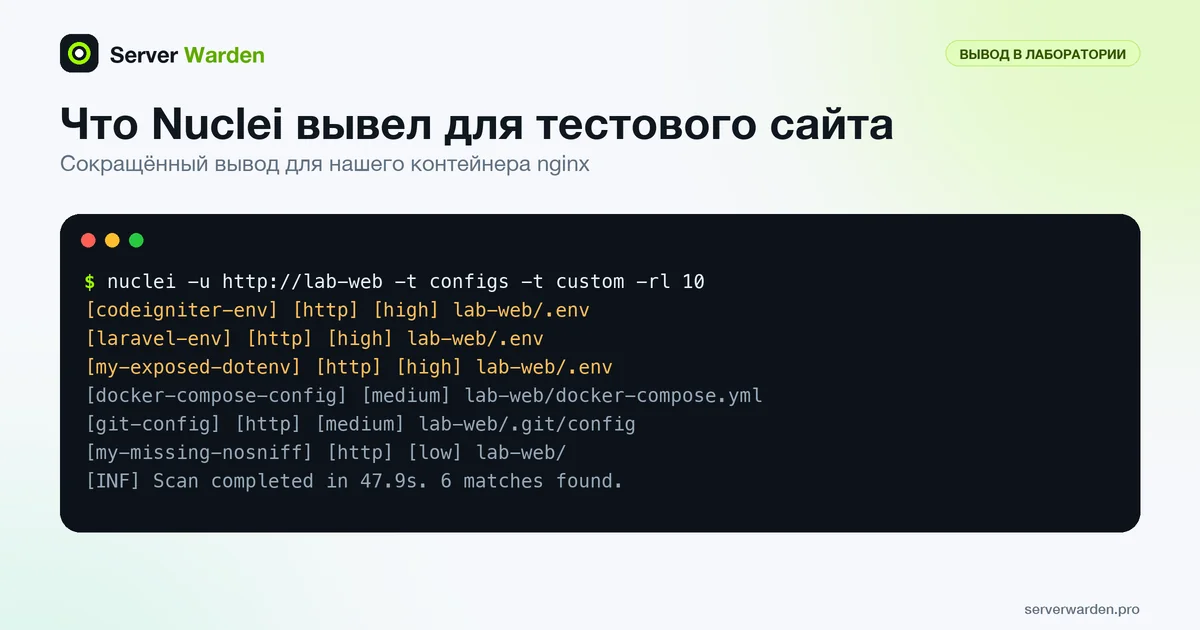
Два официальных шаблона назвали Laravel и CodeIgniter для одного файла, потому что оба ищут содержимое .env, так что дубликаты вполне ожидаемы.
Нужен второй взгляд на ваш сервер?
Мы бесплатно проверим сервер снаружи в режиме только чтения и пришлём короткий отчёт.
Получить бесплатную проверку сервера Связаться с инженером по безопасностиОтправка находок в Telegram через notify
notify читает текст из конвейера или файла и отправляет его провайдерам из своего конфига. Мы установили его в шаге 1; README предлагает go install, а в тесте мы использовали архив релиза.
Создайте бота. Согласно документации Telegram о ботах, отправьте /newbot боту BotFather, выберите имя и получите токен. Любой, у кого есть токен, управляет ботом, а команда /token в BotFather выдаёт новый. Отправьте своему боту любое сообщение, затем вызовите метод getUpdates (https://api.telegram.org/bot, ваш токен, /getUpdates) и найдите id чата в объекте chat в ответе.
Настройте notify. Файл провайдеров по умолчанию: ~/.config/notify/provider-config.yaml. README называет поля Telegram id, telegram_api_key (токен бота) и telegram_chat_id. Поле telegram_parsemode оставьте незаданным: по исходному коду пустое значение означает обычный текст, и подчёркивания в названиях шаблонов не ломают форматирование.
telegram:
  - id: "telegram"
    telegram_api_key: "123456789:EXAMPLE_NOT_A_REAL_TOKEN"
    telegram_chat_id: "123456789"
chmod 700 ~/.config/notify
chmod 600 ~/.config/notify/provider-config.yaml
echo "notify test from my scanner" | notify -bulk -id telegramЧто мы проверили, а что нет. Реальное сообщение в Telegram из лаборатории отправить нельзя, поэтому доставка на телефон не проверена. Вместо этого тот же конвейер запускался против локального фальшивого вебхука через провайдер custom с id telegram, и вебхук получал каждое сообщение:
custom:
  - id: "telegram"
    custom_webhook_url: "http://127.0.0.1:8080/hook"
    custom_method: POST
    custom_format: '{"text":{{dataJsonString}} }'
    custom_headers:
      Content-Type: application/json
Ещё мы использовали провайдер Telegram с приведённым выше фальшивым токеном против настоящего API Telegram. Он ответил HTTP 401, а notify вывел failed to send telegram notification for id: telegram : Unauthorized: формат конфига принят, а неверный токен даёт понятную ошибку.
Полезные флаги из README: -bulk отправляет ввод одним сообщением вместо сообщения на строку (без него три строки дали три запроса, с ним один), -id выбирает провайдера, -data ФАЙЛ читает файл, -char-limit по умолчанию 4000 (API Telegram допускает от 1 до 4096 символов), -rate-limit по умолчанию 1 запрос в секунду. Два сюрприза версии 1.0.7: notify завершается с кодом 0, даже если доставка не удалась, а -silent скрывает текст ошибки. Поэтому скрипт ниже сам проверяет вывод.
Оповещения только о новых находках
Если каждую ночь приходят одни и те же десять находок, чат вы отключите. Ни README notify, ни notify -h не упоминают дедупликацию, поэтому мы сравниваем со списком сами. Каждая находка превращается в одну строку (severity template-id url). Скрипт оставляет строки, которых нет в known.txt (через comm -13), отправляет оповещение и только потом копирует текущий список поверх known.txt. Исправленная находка пропадает из списка, а если вернётся, вы получите оповещение снова. Компромисс: если сайт во время запуска недоступен, следующий запуск повторно оповестит обо всём, что всё ещё открыто.
Сохраните как ~/nuclei-watch/run-scan.sh и выполните для него chmod +x. Он сам задаёт PATH, потому что в нашем тесте PATH у cron был только /usr/bin:/bin, без /usr/local/bin. Он использует flock, чтобы два запуска не пересекались, обновляет шаблоны и по понедельникам шлёт «пульс», чтобы тишина означала «нового нет».
#!/usr/bin/env bash
# Scan my own sites with nuclei and alert in Telegram only about NEW findings.
set -euo pipefail
umask 077                                  # new files readable by this user only
export PATH="/usr/local/bin:/usr/bin:/bin" # cron starts with a short PATH
export LC_ALL=C                            # same sort order for sort and comm

BASE="$HOME/nuclei-watch"
RUN="$BASE/runs/$(date -u +%Y%m%dT%H%M%SZ).jsonl"
mkdir -p "$BASE/runs"

# notify exits 0 even when delivery fails, so look for its error text ourselves.
send() {
  local out
  out=$(notify -bulk -id telegram -duc -nc 2>&1) || true
  if printf '%s\n' "$out" | grep -q 'failed to send'; then
    printf '%s\n' "$out" >&2
    return 1
  fi
}

# Only one scan at a time: skip quietly if the previous run is still going.
exec 9>"$BASE/.lock"
flock -n 9 || { echo "previous scan still running, skipping"; exit 0; }

# Refresh the template repository; keep going with the old one if this fails.
nuclei -ut -duc -silent || echo "template update failed, using the old templates"

# The scan itself: a safe subset, slow on purpose, no third-party callbacks (-ni).
nuclei -l "$BASE/targets.txt" \
  -t "$HOME/nuclei-templates/http/exposures" \
  -t "$HOME/nuclei-templates/http/misconfiguration" \
  -t "$BASE/custom-templates" \
  -severity low,medium,high,critical \
  -etags dos,fuzz,bruteforce,intrusive \
  -rl 10 -c 5 -bs 5 -timeout 10 -retries 1 \
  -ni -duc -silent -nc -omit-raw -jsonl -o "$RUN" > /dev/null
touch "$RUN"                               # nuclei writes no file when nothing matched

# One sorted line per finding: "severity template-id url".
jq -r '[.info.severity, .["template-id"], .["matched-at"]] | join(" ")' "$RUN" \
  | sort -u > "$BASE/current.txt"
touch "$BASE/known.txt"
comm -13 "$BASE/known.txt" "$BASE/current.txt" > "$BASE/new.txt"

if [ -s "$BASE/new.txt" ]; then
  { echo "Nuclei: $(wc -l < "$BASE/new.txt") new finding(s), $(date -u +%F)"
    cat "$BASE/new.txt"; } | send
fi
cp "$BASE/current.txt" "$BASE/known.txt"   # only reached if the alert was sent

# Monday heartbeat, so silence means "nothing new", not "the job died".
if [ "$(date +%u)" = 1 ]; then
  echo "Nuclei weekly check ran: $(wc -l < "$BASE/current.txt") open finding(s)." \
    | send
fi

find "$BASE/runs" -name '*.jsonl' -mtime +30 -delete
С вебхуком вместо Telegram мы запустили скрипт шесть раз против лаборатории, взяв копию с повышенными лимитами скорости, чтобы запуск шёл около минуты. Результаты:
- Запуск 1, из cron: пять находок, не известных никому, одно сообщение со всеми пятью.
- Запуск 2, ничего не менялось: оповещения нет (только «пульс» понедельника, ведь 9 ноября 2026 года понедельник).
- Запуск 3, после добавления тестового
docker-compose.yml: одно оповещение ровно с этой находкой. - Запуск 4, файл убран: оповещения нет, список снова из пяти строк.
- Запуск 5, файл вернули, вебхук остановлен: скрипт вывел ошибку, завершился с кодом 1 и не тронул
known.txt. - Запуск 6, вебхук снова запущен: об этой же находке оповестили.
Расписание: cron или таймер systemd
Выберите что-то одно. Cron короче всего: выполните crontab -e под пользователем сканера. Руководство crontab сообщает, что пустой MAILTO отключает почту, а неэкранированный знак процента в команде специальный, поэтому знаков процента не используйте. Пути полные:
MAILTO=""
30 3 * * * /home/scanner/nuclei-watch/run-scan.sh >> /home/scanner/nuclei-watch/cron.log 2>&1
В лаборатории демон cron Ubuntu запускал задания с HOME, равным домашней папке пользователя, и PATH=/usr/bin:/bin, и он же стартовал запуск 1 описанного выше теста скрипта; его лог остался пустым.
Таймер systemd даёт логи в журнале и догоняет пропущенное после простоя. Создайте /etc/systemd/system/nuclei-watch.service и nuclei-watch.timer. Руководство по таймерам сообщает, что таймер запускает службу с тем же именем, Persistent=true выполняет пропущенное после простоя задание, а RandomizedDelaySec добавляет случайную задержку. Руководство exec описывает строки песочницы: NoNewPrivileges, PrivateTmp, ProtectSystem=strict (файловая система только для чтения) и ReadWritePaths как исключение.
[Unit]
Description=Nuclei scan of my own sites with Telegram alerts
After=network-online.target
Wants=network-online.target

[Service]
Type=oneshot
User=scanner
ExecStart=/home/scanner/nuclei-watch/run-scan.sh
Nice=10
TimeoutStartSec=2h
NoNewPrivileges=true
PrivateTmp=true
ProtectSystem=strict
ReadWritePaths=/home/scanner
[Unit]
Description=Run the nuclei scan every night
[Timer]
OnCalendar=*-*-* 03:30:00
RandomizedDelaySec=15min
Persistent=true
[Install]
WantedBy=timers.targetsudo systemctl daemon-reload
sudo systemctl enable --now nuclei-watch.timer
systemctl list-timers nuclei-watch.timer
sudo systemctl start nuclei-watch.service
journalctl -u nuclei-watch.service -eПоследние две строки запускают задание сейчас и читают его лог (подробнее в мониторинге логов сервера). Мы выполнили systemd-analyze verify для обоих файлов (systemd 255, Ubuntu 24.04): команда ничего не вывела и завершилась с кодом 0, а намеренно испорченный файл был помечен. systemd-analyze calendar "*-*-* 03:30:00" показал следующий запуск. Реально сработавший таймер не проверялся, потому что контейнер лаборатории не использует systemd как init.
Берегите токен. Он лежит в provider-config.yaml: оставьте файлу права 600, папке 700 (шаг 4), никогда не коммитьте его в Git и не вставляйте в чаты. Если токен утёк, замените его командой /token в BotFather. См. что делать после утечки ключа.
Перед тем как оставить всё работать, пройдитесь по списку:
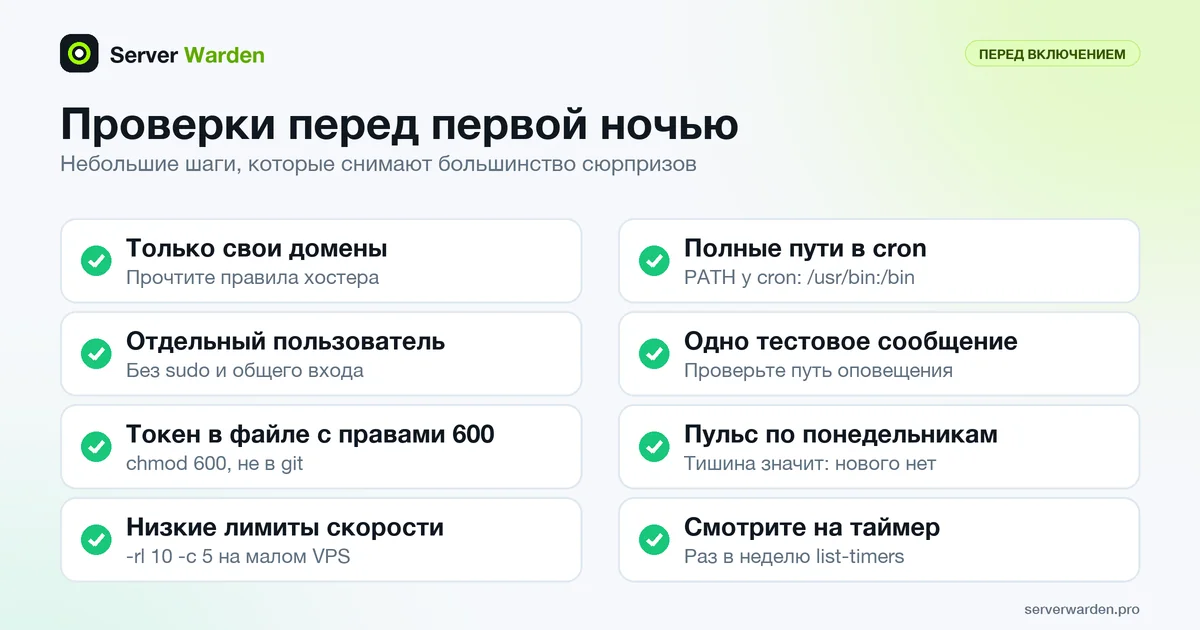
- В файле целей только ваши домены.
- У пользователя сканера нет прав sudo (см. sudo и наименьшие привилегии).
- Одно тестовое сообщение дошло до чата.
- Вы знаете, где лежит лог.
Скан за Cloudflare и на маленьком VPS
Если домен проксируется через Cloudflare, скан публичного имени показывает то, что видят посетители, включая правила самого Cloudflare. Для этого задания такой взгляд правильный, но мешать могут две вещи. Документация Bot Fight Mode сообщает, что режим выдаёт проверку трафику, похожему на известных ботов, что действия skip в пользовательских правилах WAF к нему не применяются, а Super Bot Fight Mode поддерживает правила skip, и совпавшее правило IP Access срабатывает раньше. Документация правил ограничения скорости сообщает, что правило применяет своё действие (например, блокировку), когда частота запросов превышена. Сканер может вызвать и то и другое, и вы будете читать страницы проверки вместо своего сайта.
- Держите
-rlнизким и сравните один ручнойcurl -sI https://example.com/с машины сканера с тем, что получает браузер. - Если сканер нужно пропустить, используйте его постоянный IP-адрес в правиле Cloudflare, описанном в документации, и помните, что это снижает защиту для этого адреса.
- Скан через Cloudflare не проверяет ваш исходный сервер. Отвечает ли он, если Cloudflare обойти, проверяется отдельно, это разобрано в руководстве по закрытию исходного сервера (см. также IP исходного сервера и WAF).
На маленьком VPS задайте заданию низкий приоритет (Nice=10 в юните или nice -n 10 в cron) и держите лимиты скорости низкими. Лучше запускать его на другой машине, чтобы он видел то же, что видит интернет; серверную сторону разбирает руководство по безопасности nginx. Cloudflare мы не проверяли, поэтому раздел основан на его документации.
Что запускать каждый день, неделю и после деплоя
| Когда | Что запускать | Зачем |
|---|---|---|
| После каждого деплоя | nuclei -u URL -t http/exposures/configs -t ~/nuclei-watch/custom-templates -rl 10 -ni | Ловит утёкший .env или .git в тот же день. В лаборатории заняло 48 с. |
| Каждую ночь | Скрипт выше | Открытые файлы и ошибки настройки, только новые находки. Заняло 6 мин 19 с на одну цель при -rl 10. |
| Каждую неделю | Добавьте -tags cve -severity high,critical и прочтите лог | Известные CVE в узнаваемых программах. 7 мин 43 с с -no-mhe в нашей лаборатории, запускайте ночью. |
| При изменениях | Правьте targets.txt | Новый поддомен, новый проект, закрытый сайт. |
Дополняют эту проверку другие: внешнее сканирование портов своего VPS, поиск утёкших ключей в JavaScript-бандлах и мониторинг доступности и сертификатов в Uptime Kuma. Сравнить инструменты можно в статье Nuclei, reNgine и Uptime Kuma, а для общей рутины есть чек-лист безопасности VPS.
Что делать дальше. Когда приходит находка, исправьте её и дождитесь, пока следующий скан перестанет о ней сообщать. Для утёкшего файла действуйте по руководству об открытых файлах, ссылка выше, и смените любой секрет, который был виден. Если не уверены, что значит находка, или подозреваете, что ею уже воспользовались, обращайтесь за помощью заранее.
Как мы это проверили. 9 ноября 2026 года мы запускали все команды в контейнерах: Ubuntu 24.04.5 для сканера (nuclei 3.11.1, nuclei-templates v10.5.1, notify 1.0.7, jq 1.7, cron и инструменты systemd 255) и Ubuntu 24.04 с nginx 1.24.0 как цель, в закрытой сети Docker. Бинарные файлы были сборками arm64. Мы не проверяли реальную доставку в Telegram, реально сработавший таймер и всё, что связано с Cloudflare.
Источники: README Nuclei, исходники документации ProjectDiscovery, .nuclei-ignore из nuclei-templates, README notify, Telegram Bot API, возможности ботов Telegram, systemd.timer, crontab(5), Cloudflare Bot Fight Mode, правила ограничения скорости Cloudflare.
Часто задаваемые вопросы
Законно ли запускать Nuclei на своём сайте?
Сканировать свои домены и серверы нормально, но сначала прочтите правила хостера и CDN, потому что некоторые требуют уведомления или запрещают отдельные проверки. Никогда не сканируйте системы, которыми не владеете и на проверку которых нет письменного разрешения. Это не юридическая консультация.
Как получить токен бота Telegram и id чата для notify?
Отправьте /newbot боту BotFather в Telegram, чтобы получить токен, затем напишите своему боту сообщение и прочтите id чата через метод getUpdates Bot API. Впишите оба значения в provider-config.yaml как telegram_api_key и telegram_chat_id и оставьте файлу права 600.
Почему notify пишет «failed to send telegram notification ... Unauthorized»?
Telegram отклонил токен бота, именно это случилось в нашем тесте с фальшивым токеном. Скопируйте токен из BotFather заново, проверьте, что в строке telegram_api_key нет лишних пробелов, и помните, что notify 1.0.7 после такой ошибки всё равно завершается с кодом 0.
Как сделать, чтобы Nuclei не присылал одно и то же оповещение каждую ночь?
Записывайте по одной отсортированной строке на находку в файл, сравнивайте его со списком прошлого запуска через comm -13 и отправляйте только новые строки. Скрипт в руководстве делает именно это и заменяет список известных находок только после отправки оповещения.
Не замедлит ли Nuclei мой маленький VPS и не уронит ли его?
Может, если оставить значения по умолчанию: 150 запросов в секунду и 25 шаблонов параллельно. Используйте -rl 10 -c 5 -bs 5, запускайте ночью с Nice=10 и по возможности держите сканер на второй машине.
Почему результаты Nuclei пустые или странные за Cloudflare?
Cloudflare может выдавать сканеру проверку или ограничивать его скорость, тогда Nuclei видит страницы проверки вместо вашего сайта. Снизьте -rl, сделайте ручной curl с машины сканера и при необходимости пропустите IP сканера правилом из документации Cloudflare.
Как часто запускать Nuclei и обновлять шаблоны?
Безопасный набор запускайте ночью, короткий запуск после каждого деплоя и запуск CVE раз в неделю. Nuclei скачивает новые релизы шаблонов при каждом запуске, если не указан -duc, а для обновления движка нужны nuclei -up и предварительный просмотр списка изменений.
Не уверены, в каком состоянии ваш сервер?
Получите бесплатную проверку безопасности в режиме только чтения или поговорите с инженером по безопасности об управляемой защите.
Получить бесплатную проверку сервера Связаться с инженером по безопасности