Nuclei
Nuclei (сканер уязвимостей с открытым исходным кодом) разработан ProjectDiscovery и распространяется по лицензии MIT. Он читает YAML-шаблоны, где описан запрос и ответ, подтверждающий проблему, отправляет их на указанные цели и выводит каждое совпадение с уровнем серьёзности. Им проверяют собственные сайты и серверы на известные открытые файлы и ошибки конфигурации.
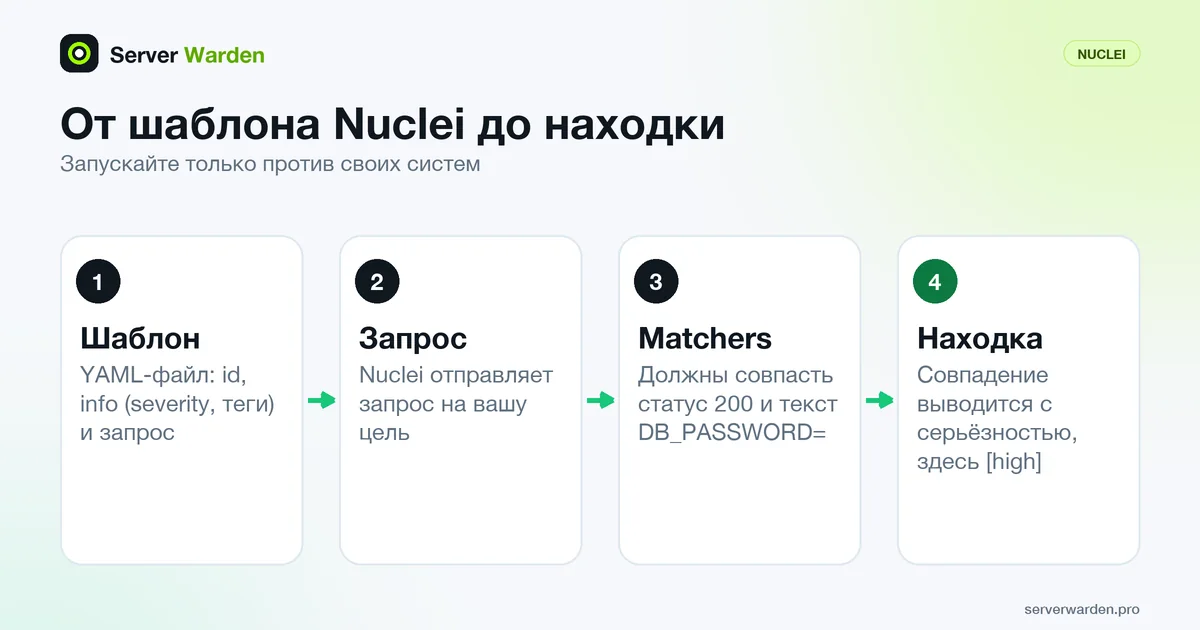
Как устроен шаблон Nuclei
README Nuclei описывает движок шаблонов: каждая проверка это YAML-файл, где сказано, что отправить и как выглядит уязвимый ответ. Среди протоколов HTTP, DNS, TCP, SSL, WHOIS, JavaScript и code, а справка по флагам называет ещё file, headless, websocket и workflow. Минимальный шаблон для открытого файла .env, который мы запускали для этой статьи, выглядит так:
id: env-file-check

info:
  name: Exposed .env file check
  author: serverwarden
  severity: high
  tags: exposure,config

http:
  - method: GET
    path:
      - "{{BaseURL}}/.env"
    matchers-condition: and
    matchers:
      - type: status
        status:
          - 200
      - type: word
        part: body
        words:
          - "DB_PASSWORD="
Поле id называет проверку, блок info содержит название, автора, уровень серьёзности и теги, а блок http запрашивает путь. Совпадение решают matchers: здесь нужны и статус 200, и текст DB_PASSWORD=, что снижает число ложных срабатываний. Реальная версия этой проблемы разобрана в статье открытые файлы .env и .git.
Серьёзность, теги и набор шаблонов сообщества
Встроенная справка называет уровни info, low, medium, high, critical и unknown. Запуск сужают флаги -severity (-s), -tags и -etags (исключить теги), а -tl показывает шаблоны, которые выберет фильтр, не запуская их. В документации по запуску сказано, что несколько фильтров работают через AND, то есть должны совпасть все.
nuclei -u https://example.com -s high,critical -tags exposure -rl 10Большинству не нужно писать все шаблоны самим. Репозиторий nuclei-templates это коллекция сообщества под лицензией MIT, а -ut обновляет локальную копию. Там же отмечено, что Nuclei проверяет новые релизы шаблонов при каждом запуске (отключается флагом -duc), что часть шаблонов по умолчанию исключена, а шаблонам для fuzzing, headless и code нужны отдельные флаги (-dast, -headless, -code).
Выбирайте теги под то, что у вас действительно работает, например проверки для nginx или WordPress, чтобы вывод оставался коротким.
Что мы запускали и безопасные настройки для небольшого сервера
Мы запустили Nuclei v3.11.1 из официального образа Docker projectdiscovery/nuclei против одноразового контейнера с поддельным файлом .env в закрытой сети Docker. Ничего за пределами нашей машины не затрагивалось.
docker run --rm --network nucnet -v "$PWD:/t:ro" projectdiscovery/nuclei:latest -u http://nuc-target:8080 -t /t/env-file-check.yaml -duc -ncВывод: [env-file-check] [http] [high] http://nuc-target:8080/.env и "1 matches found". Флаг -validate сообщил, что шаблон корректен, а добавление -s critical не загрузило ни одного шаблона, и запуск остановился с сообщением "no templates provided for scan": фильтр читает блок info.
Скорость по умолчанию 150 запросов в секунду (-rl), для небольшого VPS это много, поэтому снижайте её. Добавьте -jsonl или -silent, чтобы вывод читал скрипт, как в руководстве про сканы по расписанию с оповещениями в Telegram.
Чего Nuclei не делает
Шаблон проверяет только то, что записал его автор. Поэтому Nuclei находит известные открытые файлы и ошибки настройки, но не эксплойт нулевого дня, для которого ещё нет шаблона, а чистый запуск не доказывает, что сервер безопасен. Каждое совпадение должен прочитать человек, а непропатченный пакет остаётся таким, пока вы не сделаете работу, описанную в статье об управлении патчами.
Относитесь к нему как к утилите командной строки. В README сказано, что Nuclei в первую очередь рассчитан на автономный запуск из CLI, что запуск в виде сервиса может быть небезопасным и что проект активно развивается, поэтому между релизами возможны несовместимые изменения.
Многие шаблоны отправляют настоящие запросы, поэтому сканируйте только свои системы или те, на проверку которых есть разрешение, держите низкую скорость и запускайте не в часы пик. Инструмент смотрит один URL или узел за раз. Чтобы выяснить, какие узлы вообще есть, начните с поверхности атаки, а отличия от reNgine и Uptime Kuma см. в статье Nuclei, reNgine и Uptime Kuma: сравнение.
Связанные термины: Поверхность атаки, reNgine, Uptime Kuma, Управление патчами, Эксплойт нулевого дня.
Часто задаваемые вопросы
Nuclei бесплатный?
Да. И движок Nuclei, и репозиторий шаблонов сообщества nuclei-templates опубликованы под лицензией MIT. ProjectDiscovery также предлагает облачную версию, она необязательна.
Что такое шаблоны Nuclei?
Это YAML-файлы, которые задают запрос и matchers, решающие, показывает ли ответ проблему. В каждом есть id, блок info с серьёзностью и тегами и блок протокола, например http.
Какие уровни серьёзности использует Nuclei?
info, low, medium, high, critical и unknown. Фильтруйте через -severity или -s, например -s high,critical, а исключайте через -es.
Можно ли запускать Nuclei против любого сайта?
Нет. Запускайте его только против своих систем или тех, где есть письменное разрешение, потому что шаблоны отправляют настоящие запросы. Снижайте скорость через -rl, чтобы не перегрузить небольшой сервер.
Заменяет ли Nuclei патчи или межсетевой экран?
Нет. Он сообщает об известных проблемах, которые описывает шаблон. Исправлять их, обновлять пакеты и закрывать лишние порты всё равно нужно вам.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab