reNgine
reNgine (набор для веб-разведки с открытым исходным кодом под лицензией GNU GPL v3) через один веб-интерфейс запускает и связывает инструменты поиска поддоменов, определения портов, сбора адресов, снимков экрана и поиска уязвимостей через Nuclei, хранит результаты в базе данных и сравнивает сканы во времени. Используйте его для доменов, которыми вы владеете.
Что входит в reNgine
README reNgine описывает набор, который оборачивает несколько консольных инструментов в один интерфейс и одну базу данных. В списке возможностей поиск поддоменов, определение IP и открытых портов, поиск эндпоинтов, перебор каталогов и файлов, снимки экрана, определение WHOIS и WAF. Для поиска уязвимостей названы Nuclei, XSS-сканер Dalfox, CRLFuzzer и сканер неправильно настроенных корзин S3. В заметках о настройке README упоминает также Subfinder, Naabu и amass.
Иными словами, reNgine не придумывает новых проверок. Это оркестратор: он запускает инструменты, хранит их вывод в одном месте и позволяет фильтровать и запрашивать его, с ролями (Sys Admin, Penetration Tester, Auditor), PDF-отчётами и галереей снимков экрана.
Это полезно, когда у вас несколько доменов и много поддоменов и нужен единый список. Он помогает с перечислением поддоменов и поиском открытых портов как первым шагом к меньшей поверхности атаки и может передавать узлы в Nuclei. Для одного небольшого сайта он избыточен.
Движки сканирования, расписание и поиск изменений
В README сказано, что сканами управляют гибко настраиваемые движки на YAML. Готовые движки: Full Scan, Passive Scan, Screenshot Gathering и OSINT, поэтому можно начать с более узкого движка и перейти к полному скану, когда вы убедитесь, что нагрузка приемлема.
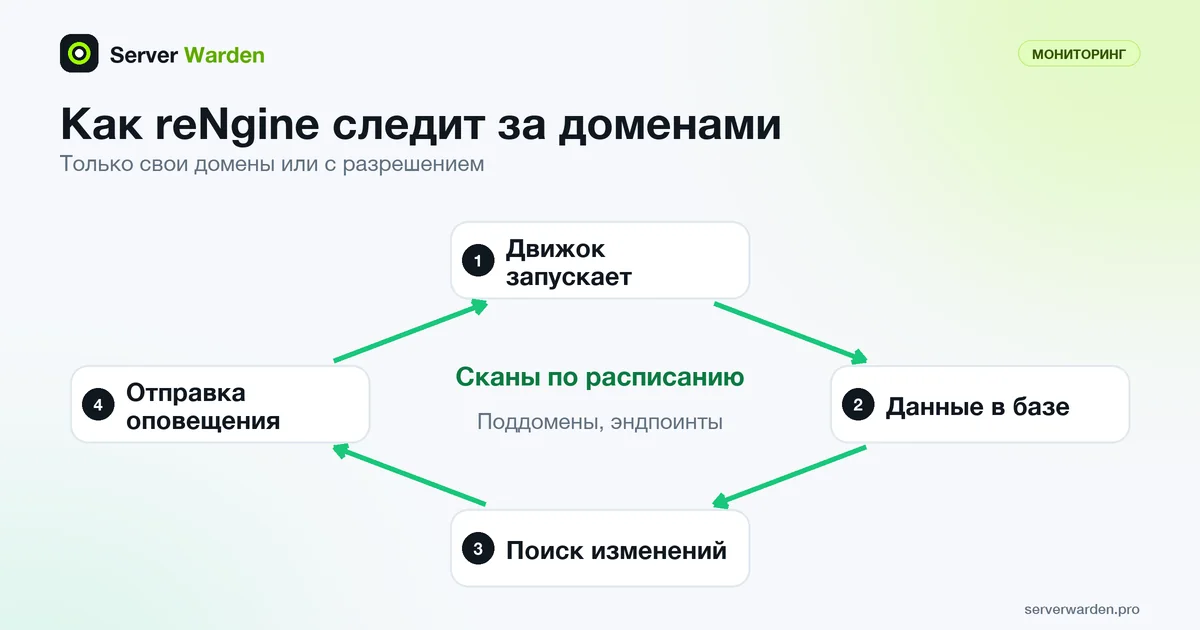
Для мониторинга важно расписание. В README перечислены сканы по времени и периодические, поиск изменений в данных разведки (новые и исчезнувшие поддомены и эндпоинты) и оповещения в Slack, Discord и Telegram. Новый поддомен, который вы не создавали, или эндпоинт, появившийся после деплоя, это именно то, о чём стоит узнать рано.
В README также указаны функции на основе GPT, которые пишут описания уязвимостей и сводку по поверхности атаки, и сказано, что версия 2.1.0 добавила поддержку локальных моделей. Относитесь к сгенерированному тексту как к черновику, который проверяет человек, как и к любому выводу сканера.
С чего начать и чем reNgine отличается от узкоспециализированного сканера, сравнивается в статье Nuclei, reNgine и Uptime Kuma: сравнение.
Установка и требования по данным README
Мы не устанавливали reNgine для этой статьи, поэтому сведения взяты из его README, где на момент чтения была версия 2.2.0. На Ubuntu или VPS он просит клонировать репозиторий, отредактировать файл .env и сменить POSTGRES_PASSWORD, задать параллелизм и запустить установщик:
sudo ./install.shREADME приводит примеры MAX_CONCURRENCY по объёму памяти: 10 для 4 ГБ ОЗУ, 30 для 8 ГБ и 50 для 16 ГБ, и добавляет, что реальная мощность зависит ещё от пропускной способности и числа процессоров. После установки интерфейс открывается по адресу https://127.0.0.1 или по адресу сервера, а скриптам установки и обновления нужен root или sudo. Неинтерактивная установка доступна с ключом -n.
Полного списка требований README не публикует, поэтому берите машину с запасом памяти. Поскольку параллельно работает много инструментов, ставьте его на отдельный хост, а не на сервер с рабочим сайтом. Как безопасно это попробовать, см. в статье изоляция проектов на одном VPS.
Пределы и осторожность
reNgine это набор для разведки, рассчитанный, как сказано в README, на специалистов по безопасности и охотников за баг-баунти, и он шире, чем нужно большинству небольших сайтов. Вывод длинный и шумный, потому что инструменты поиска перечисляют всё найденное, поэтому будьте готовы потратить время на отбор важного. Сочетайте его с проверками сканирования портов, которые вы понимаете, а не принимайте результат на веру.
В README нет заявления об авторизации и законном использовании, поэтому правило остаётся за вами: сканируйте только домены и сети, которыми вы владеете или на проверку которых есть письменное разрешение. Агрессивные режимы вроде fuzzing создают сильный трафик.
Он хранит находки в базе данных и показывает страницу входа, поэтому закройте интерфейс межсетевым экраном или VPN, а не оставляйте его в открытом интернете, и смените пароль базы данных, как требует README. Автор называет проект увлечением, поддержка идёт через Discord сообщества без гарантированного срока ответа, поэтому проверьте, что установленная версия актуальна, прежде чем на него полагаться.
Связанные термины: Поверхность атаки, Nuclei, Перечисление поддоменов, Сканирование портов, Uptime Kuma.
Часто задаваемые вопросы
Для чего нужен reNgine?
Он составляет карту и проверяет принадлежащие вам домены: поиск поддоменов, открытых портов, эндпоинтов, снимки экрана и сканы уязвимостей, всё в одной базе данных с веб-интерфейсом и повторными сканами по расписанию.
Входит ли Nuclei в reNgine?
Да. В README Nuclei указан среди сканеров уязвимостей, рядом с Dalfox, CRLFuzzer и сканером неправильно настроенных корзин S3.
Под какой лицензией распространяется reNgine?
В README сказано, что он распространяется под лицензией GNU GPL v3.
Сколько оперативной памяти нужно reNgine?
Минимум README не называет. Его примеры параллелизма: 10 для 4 ГБ, 30 для 8 ГБ и 50 для 16 ГБ ОЗУ, а также сказано, что важны и процессор, и пропускная способность.
Можно ли сканировать любой домен через reNgine?
Нет. Сканируйте только домены и сети, которыми вы владеете или на проверку которых есть письменное разрешение. Инструмент не проверяет авторизацию за вас, а fuzzing создаёт сильный трафик.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab