Опубликовано 2026-11-09 · Обновлено 2026-11-09
Изоляция нескольких проектов на одном VPS и проверка стен
Коротко: дайте каждому проекту на VPS собственного пользователя Linux, собственный пул PHP-FPM или служебную учётную запись, собственный логин базы данных и собственную сеть Docker, поставьте на папки проектов права 750, а на файлы с секретами 600, никогда не делитесь сокетом Docker, а затем докажите это скриптом, который действует от имени каждого проекта и пытается прочитать остальные. Всё, до чего скрипт ещё дотягивается, достанется и взломанному проекту.
Сначала два термина. Изоляция означает, что сбой в одном проекте остаётся внутри этого проекта. Радиус поражения (blast radius) это всё, до чего злоумышленник может добраться после взлома одной вещи. Руководство входит в серию о самостоятельном внешнем мониторинге безопасности: внешние сканы показывают, что видит мир, а этот тест показывает, что увидел бы взломанный проект. Команды рассчитаны на Ubuntu 24.04 и Debian. Сканируйте только то, чем владеете: запускайте все тесты ниже только на своих серверах и своих проектах.
В этой статье
До чего может добраться взломанный проект на общем VPS Уровень 1: свой пользователь Linux на проект и папки с правами 750 Уровень 2: свой пул PHP-FPM и сокет на проект Уровень 3: песочница systemd для каждого процесса приложения Уровень 4: свой логин базы и свои секреты на проект Уровень 5: своя сеть Docker на проект Тест: войти от имени каждого проекта и попытаться выйти за границы Запускайте тест каждую ночь и получайте оповещение Типичные ошибки, почему они случаются и как их исправить Когда правильный ответ: отдельные VPS Что делать дальше, как мы это проверяли и источники Часто задаваемые вопросыБыстрый результат (25 минут)
- Выполните
sudo -u WEB_USER_OF_A cat /srv/projb/.env, подставив учётную запись проекта A и свой путь. Нужен ответPermission denied. См. раздел с тестом. - Выполните
ls -ld /srv/*/ /srv/*/.env. Если последние три символа прав (часть «остальные») не---, любая учётная запись на сервере может хотя бы увидеть этот объект. - Выполните
ps -eo user=,comm= | sort -u. Если все веб-приложения работают от одного пользователя, обычноwww-data, проекты делят одну учётную запись и между ними нет стены. - Выполните
getent group docker. Там должны быть только доверенные администраторы и никогда учётная запись проекта. - Выполните
sudo -u postgres psql -c "\l"и посмотрите «Access privileges». Запись, начинающаяся с=, у базы проекта означает, что она открыта любой роли (пустое имя значит PUBLIC).
До чего может добраться взломанный проект на общем VPS
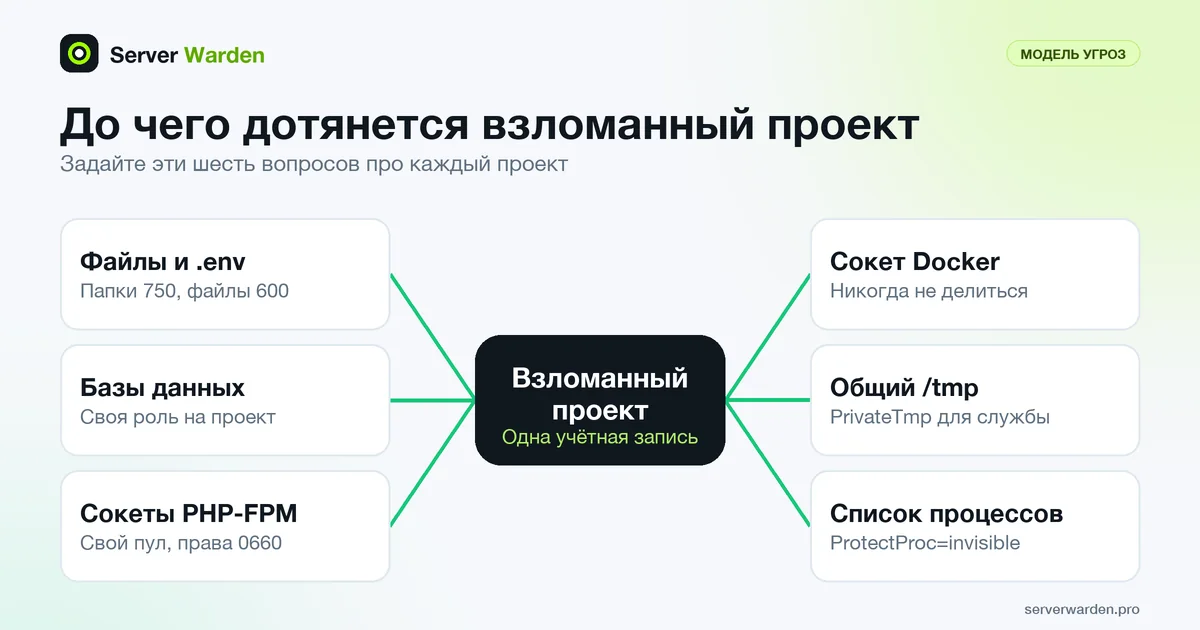
Допустим, в одном проекте есть ошибка, из-за которой посторонний может выполнять команды (удалённое выполнение кода), подложить скрипт через загрузку файла или украсть ключ. Теперь у злоумышленника права учётной записи, от которой работает проект. Спросите, до чего она может дотянуться дальше, в шести местах:
- Файлы: код других проектов, файлы
.env, загрузки и бэкапы, если права на папки позволяют. - Базы данных: любой логин, который база принимает с localhost, включая записанный в конфигурации соседа.
- Сокеты и порты: сокет PHP-FPM или порт на loopback. Руководство PHP предупреждает, что открытая точка FastCGI позволяет выполнять произвольный код.
- Сокет Docker: документация Docker сообщает, что группа docker даёт права уровня root (сокет Docker).
- Общие временные файлы и список процессов: файлы в
/tmpи командные строки чужих процессов. Справочник proc(5) говорит, что параметрhidepidзащищает такие файлы, как/proc/PID/cmdline, от других пользователей. - Общие учётные записи: если два проекта работают от одного пользователя, часто
www-data, стены нет вообще.
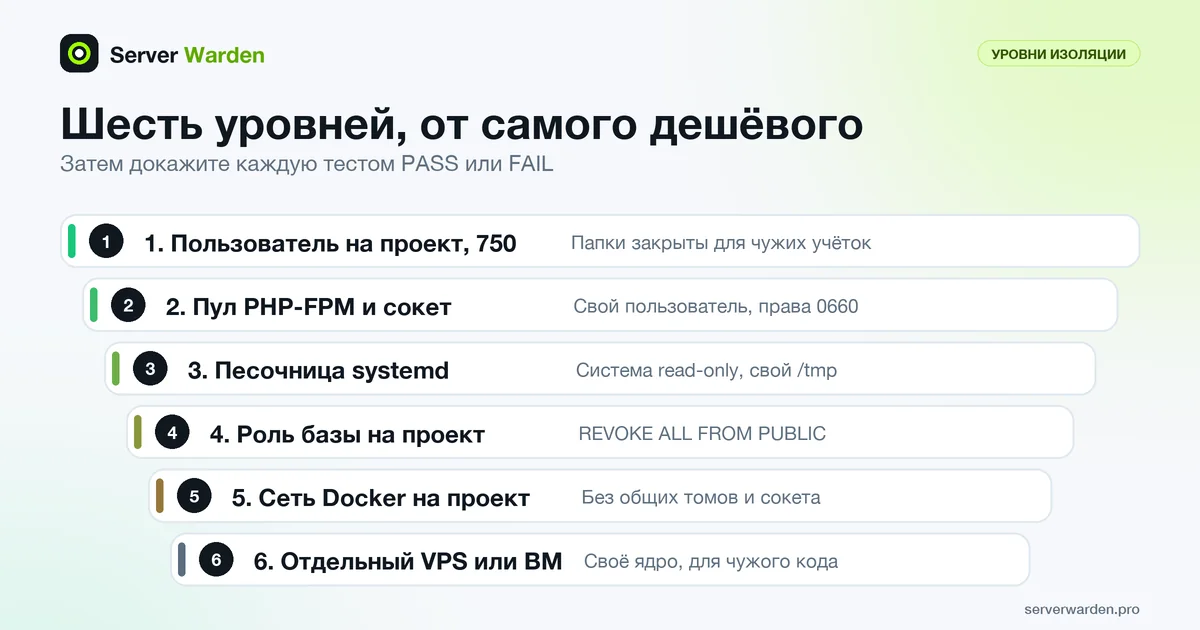
Лекарство это минимальные привилегии для каждого проекта: только нужные файлы, сокеты и логины. Ниже пять уровней от самого дешёвого и тест (для людей на сервере см. sudo и минимальные привилегии).
Уровень 1: свой пользователь Linux на проект и папки с правами 750
Linux решает вопрос доступа к файлам по пользователю и группе. Если все сайты принадлежат www-data, любой код от www-data читает все сайты. Это классическая ошибка: пул PHP-FPM по умолчанию в Ubuntu работает от www-data, как и nginx. В нашей лаборатории «взломанный» сайт A прочитал .env сайта B одним вызовом file_get_contents.
Важны два факта. Новые файлы по умолчанию не приватны: umask(2) называет типичным значением 022 (в Ubuntu 24.04 мы увидели файлы 644 и папки 755). А стена это папка: path_resolution(7) говорит, что процесс без права поиска (x) в папке получает «Permission denied»: в нашем тесте файл 644 стал нечитаемым, когда его папка получила 750.
Дайте каждому проекту системного пользователя без входа и пустите nginx через группу. Выполняйте от root, подставив свои имена и пути:
for p in proja projb; do
  useradd --system --user-group --no-create-home --home-dir /srv/$p --shell /usr/sbin/nologin $p
  chown -R $p:www-data /srv/$p
  find /srv/$p -type d -exec chmod 750 {} +
  find /srv/$p -type f -exec chmod 640 {} +
  chmod 2750 /srv/$p/uploads
  chown $p:$p /srv/$p/.env && chmod 600 /srv/$p/.env
done
useradd --system создаёт служебную учётную запись без домашней папки (useradd(8)); --shell мы задаём, потому что Ubuntu дал системному пользователю /bin/sh. Пользователь проекта владеет папкой, группа это www-data (nginx), 750 закрывает остальных, а .env приватен. Двойка в 2750 это бит setgid: новые файлы в uploads наследуют группу (мы это подтвердили). Никогда не добавляйте пользователя проекта в группы sudo или docker.
Порты loopback устроены иначе: к 127.0.0.1:3001 может подключиться любой локальный пользователь. Для связи приложения с nginx берите сокет Unix: круг подключающихся задают права его файла. Модуль proxy nginx принимает proxy_pass http://unix:/path/to/app.sock;, а net.Server.listen(path) в Node.js запускает сервер на сокете Unix.
Уровень 2: свой пул PHP-FPM и сокет на проект
PHP-FPM это менеджер процессов PHP за nginx; пул это группа рабочих процессов PHP со своими настройками. Страница конфигурации FPM позволяет каждому пулу задать user, group и собственный сокет listen, а listen.owner, listen.group и listen.mode определяют, кто может подключиться. Отключите пул www по умолчанию и добавьте по пулу на проект (пути для PHP 8.3 в Ubuntu 24.04):
sudo mv /etc/php/8.3/fpm/pool.d/www.conf /etc/php/8.3/fpm/pool.d/www.conf.disabled
sudo nano /etc/php/8.3/fpm/pool.d/proja.conf
[proja]
user = proja
group = proja
listen = /run/php/proja.sock
listen.owner = www-data
listen.group = www-data
listen.mode = 0660
pm = ondemand
pm.max_children = 5Повторите для projb. Каждый пул работает от своего пользователя, а его сокет открывают только www-data (nginx) и root. У каждого сайта nginx свой блок server, выбираемый по server_name (как nginx выбирает сервер), и свой сокет:
server {
    listen 80;
    server_name proja.example.com;
    root /srv/proja/public;
    index index.php index.html;
    location ~ \.php$ {
        include snippets/fastcgi-php.conf;
        fastcgi_pass unix:/run/php/proja.sock;
    }
}
sudo php-fpm8.3 -t && sudo nginx -t
sudo systemctl restart php8.3-fpm && sudo systemctl reload nginxphp-fpm8.3 -t на нашей конфигурации из двух пулов вывел configuration file /etc/php/8.3/fpm/php-fpm.conf test is successful, а сокеты выглядели как srw-rw---- www-data www-data. Затем мы подложили в сайт A искусственную «ошибку», PHP-файл, пытающийся прочитать /srv/projb/.env, и запросили его через nginx:
curl -s -H "Host: proja.example.com" http://127.0.0.1/leak.php
# before (one www-data pool):  DB_USER=app  DB_PASS=EXAMPLE_NOT_A_REAL_PASSWORD ...
# after  (one pool per user):  blocked
Два честных ограничения. Руководство PHP говорит, что пулы не механизм безопасности, потому что не дают полного разделения (все пулы делят один OPcache). А open_basedir, который руководство описывает как ограничение файлов, доступных PHP, касается только файловых функций PHP: в нашем тесте file_get_contents был заблокирован, а shell_exec("cat ...") прочитал тот же файл. Стену стройте на отдельных пользователях и обновляйте nginx (рекомендации по безопасности nginx).
Уровень 3: песочница systemd для каждого процесса приложения
Node, Python и другие приложения обычно работают как службы systemd, и юнит может запереть процесс. Создайте /etc/systemd/system/projb-app.service со своей командой запуска:
[Unit]
Description=projb app

[Service]
User=projb
Group=projb
ExecStart=/usr/bin/node /srv/projb/current/server.js
Restart=on-failure
NoNewPrivileges=true
ProtectSystem=strict
ReadWritePaths=/srv/projb/uploads
ProtectHome=true
PrivateTmp=true
PrivateDevices=true
ProtectProc=invisible
ProtectKernelTunables=true
ProtectKernelModules=true
ProtectControlGroups=true
RestrictSUIDSGID=true
LockPersonality=true
RestrictAddressFamilies=AF_UNIX AF_INET AF_INET6
CapabilityBoundingSet=
UMask=0027

[Install]
WantedBy=multi-user.target
По systemd.exec(5): User= задаёт учётную запись (по умолчанию root); NoNewPrivileges= запрещает трюки с setuid; ProtectSystem=strict делает файловую систему только для чтения, кроме /dev, /proc и /sys, а ReadWritePaths= открывает только то, что приложение пишет; ProtectHome=true скрывает /home и /root; PrivateTmp=true даёт свой /tmp; ProtectProc=invisible скрывает чужие процессы; UMask=0027 держит новые файлы закрытыми для остальных; пустой CapabilityBoundingSet= убирает все capabilities. Остальные строки закрывают параметры ядра, модули, файлы setuid и необычные типы сокетов.
Мы запустили пробную службу с теми же строками под настоящим systemd 255 в контейнере Ubuntu 24.04. Без них она видела /home, /tmp хоста и процессы четырёх пользователей. С ними ls /home дал «Permission denied», /tmp был пуст, в списке процессов остался только её пользователь, а запись в /etc завершилась ошибкой «Read-only file system».
systemd-analyze verify предупреждает об опечатке в директиве (мы пробовали ProtectHom=true), но всё равно завершается с кодом 0, поэтому читайте вывод. systemd-analyze security --offline=true UNIT_FILE оценил голый юнит в 9.0, а этот в 4.1 (чем меньше, тем лучше). Если приложение падает с «Read-only file system», добавьте этот путь в ReadWritePaths=; чтобы отменить, удалите строки и выполните sudo systemctl daemon-reload. Подробнее: безопасное развёртывание приложения на VPS.
Уровень 4: свой логин базы и свои секреты на проект
База данных это общая служба, и ей нужны собственные стены. Дайте каждому проекту свою базу и роль (логин), которая ею владеет, и никогда не используйте администраторскую учётную запись. Документация PostgreSQL сообщает, что новая роль создаётся как NOSUPERUSER, если не указано иное. Берите для каждой свой длинный случайный пароль, например из openssl rand -hex 24:
sudo -u postgres psql <<'SQL'
CREATE ROLE proja_app LOGIN PASSWORD 'EXAMPLE_NOT_A_REAL_PASSWORD_A';
CREATE ROLE projb_app LOGIN PASSWORD 'EXAMPLE_NOT_A_REAL_PASSWORD_B';
CREATE DATABASE proja OWNER proja_app;
CREATE DATABASE projb OWNER projb_app;
REVOKE ALL ON DATABASE proja FROM PUBLIC;
REVOKE ALL ON DATABASE projb FROM PUBLIC;
SQL
Строки REVOKE важны. По главе PostgreSQL о привилегиях каждая новая база по умолчанию даёт CONNECT и TEMPORARY роли PUBLIC, то есть любой роли. Мы это увидели: при раздельных ролях без отзыва прав proja_app подключилась к базе projb. После отзыва вышла ошибка FATAL: permission denied for database "projb" и User does not have CONNECT privilege, а projb_app по-прежнему открывала свою базу. Проверьте командой \l. Для существующей базы то же сделают ALTER DATABASE projb OWNER TO projb_app; и отзыв прав. MySQL мы не проверяли. См. также открытые базы данных.
Секреты подчиняются тому же правилу (управление секретами). У каждого проекта свой .env вне веб-корня, с правами 600 и владельцем пользователем проекта, со своим паролем базы, ключами API и секретом сессии. Если проекты делят ключ, одна утечка открывает все; если ключ всё же утёк, см. что делать при утечке ключа API.
Уровень 5: своя сеть Docker на проект
Контейнеры добавляют собственные стены и собственные ловушки. Документация Docker о bridge говорит, что контейнеры без --network попадают в сеть bridge по умолчанию, где несвязанные стеки могут общаться друг с другом, а пользовательский bridge позволяет общаться только подключённым к нему контейнерам. Мы проверили оба утверждения: контейнер в сети по умолчанию достучался до другого по IP-адресу, а контейнеры в proja-net не достучались до контейнера в projb-net.
docker network create proja-net
docker run -d --name proja-web --network proja-net YOUR_IMAGE- Одна пользовательская сеть на проект; ко второй сети подключайте контейнер только осознанно.
- Никаких общих томов. Страница Docker о безопасности сообщает, что Docker может передать контейнеру папку хоста без ограничения его прав.
- Никакого
--network host: документация драйвера host говорит, что тогда контейнер не изолирован от сетевого стека хоста. - Никогда не монтируйте сокет Docker в контейнер приложения и не добавляйте пользователя проекта в группу docker.
Подробнее: безопасность хоста Docker и Docker Compose на VPS.
Тест: войти от имени каждого проекта и попытаться выйти за границы
Настройки это утверждения, а тест это доказательство. Скрипт ниже действует от имени пользователя каждого проекта и пробует то, что сделал бы взломанный проект: прочитать папку соседа и его .env, записать в его uploads, посмотреть его процессы и файлы в /tmp, воспользоваться его сокетами, открыть его базу вашими учётными данными, пройти по символической ссылке в него, а также проверки всего хоста: sudo и сокет Docker. Он печатает PASS, когда доступ закрыт, и FAIL, когда работает, а при любом FAIL завершается с кодом 1. Запускайте от root и только на своём сервере.
Сначала он убеждается, что каждая цель существует, и печатает ERROR, если нет, потому что PASS против несуществующей цели ничего не доказывает. Мы сами на это наткнулись: искусственное приложение не запустилось, и проверки прошли по неверной причине.
Однострочник для вопроса «может ли веб-пользователь проекта A прочитать .env проекта B»:
sudo -u WEB_USER_OF_A cat /srv/projb/.env >/dev/null 2>&1 && echo "FAIL: can read" || echo "PASS: blocked"При общей учётной записи www-data он напечатал FAIL; после исправления, от proja, PASS. sudo -u запускает команду от другого пользователя (sudo(8)); для учётных записей с оболочкой nologin подойдёт и runuser -u USER -- COMMAND (runuser(1)). Сохраните скрипт как /usr/local/sbin/isolation-test.sh и опишите проекты в /etc/isolation-test.conf (столбцы: имя, пользователь процесса, папка, база, сокет PHP-FPM, адрес приложения в синтаксисе socat; в каждой папке нужен .env со строками DB_USER и DB_PASS):
PROJECTS='
proja  proja  /srv/proja  proja  /run/php/proja.sock  UNIX-CONNECT:/run/proja/app.sock
projb  projb  /srv/projb  projb  /run/php/projb.sock  UNIX-CONNECT:/run/projb/app.sock
'
#!/bin/bash
# isolation-test.sh: run as root. PASS = access blocked, FAIL = access works. Exit 1 on any FAIL.
# Needs sudo, psql, socat, pgrep. /etc/isolation-test.conf sets PROJECTS, one project per line:
# name runtime-user dir db-name fpm-socket app-address (socat syntax)
. /etc/isolation-test.conf
FAILS=0
check() { local t=$1; shift # PASS when the command fails, meaning access is blocked
if "$@" >/dev/null 2>&1; then echo "FAIL $t"; FAILS=$((FAILS+1)); else echo "PASS $t"; fi; }
up() { local t=$1; shift # control: the target must exist, or a PASS proves nothing
"$@" >/dev/null 2>&1 || { echo "ERROR $t is not reachable even for root"; FAILS=$((FAILS+1)); }; }
as() { local u=$1; shift; sudo -n -u "$u" "$@"; }
val() { grep -m1 "^$2=" "$1/.env" | cut -d= -f2-; }
pg() { PGPASSWORD=$(val "$1" DB_PASS) psql -h 127.0.0.1 -U "$(val "$1" DB_USER)" -d "$2" -c 'select 1'; }
CONN="timeout 3 socat -u /dev/null" # connect, send nothing, hang up
while read -r a ua adir _; do
[ -z "$a" ] && continue
while read -r b ub bdir bdb bfpm bapp; do
{ [ -z "$b" ] || [ "$a" = "$b" ]; } && continue
echo "== $a (runs as $ua) tries to reach $b =="
up "PHP-FPM socket of $b" $CONN "UNIX-CONNECT:$bfpm"
up "app of $b" $CONN "$bapp"
up "processes of $ub" pgrep -u "$ub"
up "database $bdb" pg "$bdir" "$bdb"
check "$ua cannot read $bdir/.env" as "$ua" cat "$bdir/.env"
check "$ua cannot list $bdir" as "$ua" ls "$bdir"
check "$ua cannot write to $bdir/uploads" as "$ua" sh -c 'touch "$1/.p" && rm "$1/.p"' _ "$bdir/uploads"
check "$ua cannot see processes of $ub" as "$ua" sh -c 'ps -u "$1" -o pid= | grep -q .' _ "$ub"
check "$ua cannot read $ub files in /tmp" as "$ua" sh -c 'find /tmp -user "$1" -type f -readable | grep -q .' _ "$ub"
check "$ua cannot use the PHP-FPM socket of $b" as "$ua" $CONN "UNIX-CONNECT:$bfpm"
check "$ua cannot connect to the app of $b" as "$ua" $CONN "$bapp"
check "$a credentials cannot open database $bdb" pg "$adir" "$bdb"
check "no symlink from $adir into $bdir" sh -c 'find "$1" -type l -lname "$2/*" | grep -q .' _ "$adir" "$bdir"
done <<<"$PROJECTS"
done <<<"$PROJECTS"
echo "== host-wide =="
while read -r a ua _; do
[ -z "$a" ] && continue
check "$ua has no passwordless sudo" as "$ua" sudo -n true
check "$ua cannot write the Docker socket" as "$ua" test -w /var/run/docker.sock
done <<<"$PROJECTS"
check "no world-writable path under /srv" sh -c 'find /srv ! -type l -perm -0002 | grep -q .'
echo "RESULT: $FAILS check(s) failed"; [ "$FAILS" -eq 0 ]До. В контейнере ubuntu:24.04 мы собрали классическую схему: два сайта, один общий пул PHP-FPM, всё принадлежит www-data, папки 755 и .env с правами 644, одна общая роль базы, искусственные приложения на портах loopback, www-data в группе docker, забытый файл в /tmp и символическая ссылка из A в B. Реальный вывод в сокращении (блок B к A похож):
== proja (runs as www-data) tries to reach projb ==
FAIL  www-data cannot read /srv/projb/.env
FAIL  www-data cannot list /srv/projb
FAIL  www-data cannot use the PHP-FPM socket of projb
FAIL  proja credentials cannot open database projb
FAIL  no symlink from /srv/proja into /srv/projb
...
FAIL  www-data cannot write the Docker socket
RESULT: 19 check(s) failed
Исправление. Мы применили уровни 1, 2 и 4, перенесли приложения на сокеты Unix, убрали www-data из группы docker и перенесли забытый файл в папку 700. Чужие процессы мы скрыли командой sudo mount -o remount,hidepid=2 /proc (proc(5): режим 2 скрывает папки /proc/PID других пользователей). Это затрагивает каждый инструмент, читающий чужие процессы, поэтому пробуйте во второй сессии и отменяйте командой sudo mount -o remount,hidepid=0 /proc; для отдельной службы мягче ProtectProc=invisible. Сокет Docker в лаборатории был заглушкой на socat, так что эта проверка касается только прав.
После. Тот же скрипт, тот же сервер:
== proja (runs as proja) tries to reach projb ==
PASS  proja cannot read /srv/projb/.env
PASS  proja cannot list /srv/projb
PASS  proja cannot use the PHP-FPM socket of projb
PASS  proja credentials cannot open database projb
PASS  no symlink from /srv/proja into /srv/projb
...
RESULT: 0 check(s) failed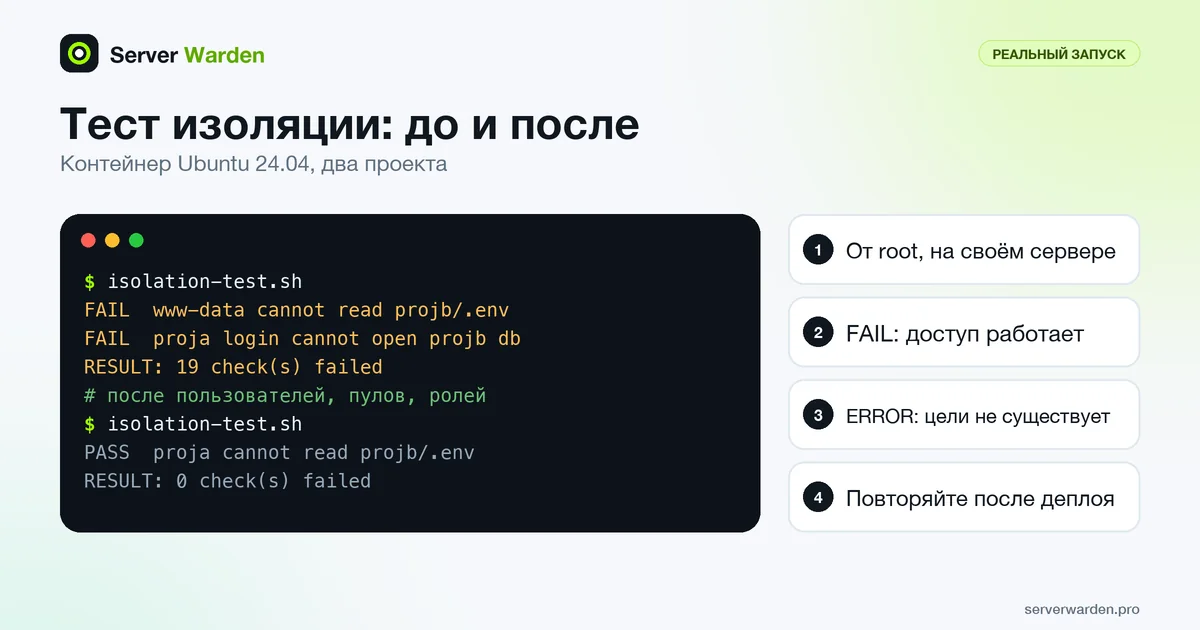
Тест, который не может упасть, бесполезен, поэтому мы снова всё сломали: 755 на папке одного проекта, 644 на его .env, GRANT CONNECT ... TO PUBLIC на его базе и пользователь проекта в группе docker. Скрипт напечатал четыре строки FAIL, по одной на каждую ошибку.
Сети контейнеров не видны изнутри контейнера лаборатории, поэтому второй скрипт запускается на хосте Docker. Он пробует каждый адрес контейнера соседа, предварительно проверив, что цель отвечает в своей сети:
#!/bin/bash
# docker-net-test.sh: can a container on one project's network reach the other project's container?
# Assumes containers proja-web and projb-web (port 8080) on networks proja-net and projb-net.
reach() { docker run --rm --network "$1" python:3-slim python3 -c \
  'import socket,sys; socket.create_connection((sys.argv[1], 8080), timeout=3)' "$2" >/dev/null 2>&1; }
for pair in proja:projb projb:proja; do a=${pair%:*}; b=${pair#*:}
  own=$(docker inspect -f "{{(index .NetworkSettings.Networks \"$b-net\").IPAddress}}" "$b-web")
  reach "$b-net" "$own" || echo "ERROR $b-web does not answer on its own network"   # control
  hit=""   # try every address projb-web has, on every network it is attached to
  for ip in $(docker inspect -f '{{range .NetworkSettings.Networks}}{{.IPAddress}} {{end}}' "$b-web"); do
    reach "$a-net" "$ip" && hit="$hit $ip"
  done
  [ -n "$hit" ] && echo "FAIL  $a-net reaches $b-web at$hit" || echo "PASS  $a-net cannot reach $b-web"
done
PASS proja-net cannot reach projb-web
PASS projb-net cannot reach proja-web
# after: docker network connect proja-net projb-web (a shared network)
FAIL proja-net reaches projb-web at 172.19.0.3Это проверка вашей схемы на дым, а не тест на проникновение, и она не может доказать, что общее ядро безопасно (см. раздел об отдельных VPS).
Нужен второй взгляд на ваш сервер?
Бесплатная проверка в режиме только чтения покажет, что открыто на сервере и что исправлять в первую очередь.
Получить бесплатную проверку сервера Связаться с инженером по безопасностиЗапускайте тест каждую ночь и получайте оповещение
Схемы расползаются: деплой создаёт файл 644 или кто-то выполняет chmod -R 777, чтобы исправить ошибку загрузки. Запускайте тест каждую ночь и после каждого деплоя. Таймер systemd и небольшая обёртка шлют оповещение только при сбое, передавая проваленные строки уведомителю, который вы собираете по статье сканы по расписанию с оповещениями в Telegram (здесь он не повторяется):
sudo tee /usr/local/sbin/isolation-watch.sh >/dev/null <<'EOF'
#!/bin/bash
out=$(/usr/local/sbin/isolation-test.sh 2>&1) && exit 0
printf "%s\n" "$out" | grep -E "^(FAIL|ERROR)" | head -15 \
  | /usr/local/sbin/notify-telegram.sh "Isolation test FAILED on $(hostname)"
exit 1
EOF
sudo chmod 755 /usr/local/sbin/isolation-watch.sh
# /etc/systemd/system/isolation-test.service
[Service]
Type=oneshot
ExecStart=/usr/local/sbin/isolation-watch.sh
# /etc/systemd/system/isolation-test.timer
[Timer]
OnCalendar=*-*-* 04:23:00
Persistent=true
RandomizedDelaySec=300
[Install]
WantedBy=timers.targetsudo systemctl daemon-reload && sudo systemctl enable --now isolation-test.timerМы проверили файлы юнитов командой systemd-analyze verify и запустили службу с падающим тестом-заглушкой и уведомителем-заглушкой: служба завершилась как failed (её показывает и systemctl --failed), а уведомитель получил заголовок и строку FAIL. Настоящую доставку в Telegram мы не проверяли.
Внешние сканы, такие как сканирование nmap собственного VPS по расписанию, связка Nuclei, reNgine или Uptime Kuma и закрытие origin за Cloudflare, показывают, что видит мир; этот тест показывает, что видит взломанный проект. Нужно и то, и другое.
Типичные ошибки, почему они случаются и как их исправить
| Признак | Почему так | Как исправить |
|---|---|---|
| Один пользователь деплоя владеет всеми проектами | Один украденный ключ или токен открывает все проекты. | Свой пользователь или deploy-ключ на проект. |
.env с правами 644 или внутри веб-корня | Umask по умолчанию 022, новые файлы читаются всеми (открытые файлы .env). | chmod 600, владелец пользователь проекта, папка 750, файл вне веб-корня. |
| Общая папка загрузок | Один проект может подложить файлы, которые отдаёт другой. | Своя папка загрузок на проект, права 2750. |
| Один пользователь БД на все проекты | Один пароль в каждом .env открывает каждую базу. | Одна роль на базу и REVOKE ALL ON DATABASE ... FROM PUBLIC. |
| Задания cron от root | Если пользователь проекта может править скрипт, который запускает root, он выполнит команды от root. | Запускайте задания от пользователя проекта; скрипты root держите во владении root и без записи для остальных. |
| Символические ссылки между проектами | Инструменты root, например бэкапы, проходят по ссылке в другой проект. | Удалите ссылку; скопируйте файлы или дайте общую папку только для чтения во владении root. |
| Приложения на портах loopback TCP | Подключиться может любой локальный пользователь. | Сокет Unix с правами 660 в закрытой папке. |
| Пользователь проекта в группе docker | Группа даёт права уровня root. | Уберите его; см. сокет Docker. |
Когда правильный ответ: отдельные VPS
Все уровни выше делят одно ядро и один nginx. Документация Docker говорит, что контейнеры используют общее ядро, в отличие от виртуальной машины со своим, а страница о безопасности предупреждает, что набор capabilities и монтирований по умолчанию может давать неполную изоляцию, сам по себе или вместе с уязвимостями ядра. Пользователи Unix тоже делят ядро, а руководство PHP говорит, что пулы не механизм безопасности. Так что ошибка в ядре способна сломать эти стены, и обновления входят в стену (управление патчами).
Берите отдельный VPS или виртуальную машину, когда:
- проекты принадлежат разным клиентам или один запускает код, которым вы не управляете;
- в одном проекте платёжные, медицинские или иные регулируемые данные;
- один взлом закончил бы бизнес, а второй небольшой сервер стоит меньше этого риска;
- никто не может поддерживать уровни выше в порядке.
Тот же тест помогает и там: запустите его на каждом сервере, и проверки остаются корректными.
Что делать дальше, как мы это проверяли и источники
- Запустите скрипт на своём сервере сегодня и исправляйте строки FAIL по таблице выше.
- Добавьте ночной таймер и оповещение и запускайте тест после каждого деплоя.
- Запишите, что вы сделаете, если один проект взломают: как обнаружить взлом и отреагировать.
- Если в проектах данные клиентов, а безопасностью сервера никто не занимается, просите помощи заранее: бесплатная проверка в режиме только чтения покажет, что видит интернет на вашем сервере.
Как мы это проверяли. 9 ноября 2026 года мы выполнили все команды и оба скрипта в контейнерах ubuntu:24.04 (Ubuntu 24.04.5 LTS, nginx 1.24.0, PHP 8.3.6, PostgreSQL 16.15) в Docker 29.0.1. Проверки systemd шли во втором контейнере с systemd 255 в роли init, а проверки сетей Docker во временных контейнерах python:3-slim. Мы не проверяли настоящую доставку в Telegram, MySQL, rootless Docker и другие дистрибутивы. Смысл параметров взят из справочников ниже.
Источники: systemd.exec(5), конфигурация PHP-FPM, core ini PHP (open_basedir), umask(2), path_resolution(7), proc(5), useradd(8), привилегии PostgreSQL, сети bridge в Docker, сеть host в Docker, безопасность Docker, обработка запросов в nginx.
Часто задаваемые вопросы
Как изолировать несколько сайтов на одном VPS?
Дайте каждому сайту свой пользователь Linux, пул PHP-FPM или службу systemd, роль базы и сеть Docker, поставьте на папки 750, на файлы с секретами 600, затем запустите тест, который действует от имени каждого проекта и пытается прочитать остальные.
Может ли один взломанный сайт читать другие сайты на том же сервере?
Да, если они работают от одного пользователя или папки читаются всеми. В нашей лаборатории ошибка в сайте A прочитала .env сайта B, пока оба работали от www-data; с отдельным пользователем и пулом PHP-FPM на сайт та же попытка была заблокирована.
Безопасно ли использовать www-data для всех моих сайтов?
Нет. Всё, что работает от www-data, читает все сайты во владении www-data, поэтому одна уязвимость открывает их все. Заведите пользователя на проект и пускайте nginx через группу на папки 750.
Как проверить, что один пользователь Linux не может читать файлы другого?
Выполните команду от имени этого пользователя, например sudo -u proja cat /srv/projb/.env. Нужен ответ «Permission denied». Скрипт из руководства повторяет проверку для файлов, процессов, сокетов и баз данных и печатает PASS или FAIL.
Достаточно ли open_basedir, чтобы разделить сайты на PHP?
Нет. Руководство PHP описывает open_basedir как ограничение файлов, доступных PHP, а в нашем тесте file_get_contents был заблокирован, но shell_exec всё равно прочитал файл. Руководство FPM также говорит, что пулы не механизм безопасности, поэтому используйте отдельных пользователей.
Достаточно ли контейнеров Docker, чтобы изолировать проекты на одном VPS?
Они помогают: своя сеть на проект, без общих томов и без сокета Docker. Но Docker документирует, что контейнеры используют общее ядро хоста, поэтому для разных клиентов или регулируемых данных берите отдельные VPS или виртуальные машины.
Почему PostgreSQL пишет «permission denied for database» и хорошо ли это?
Это значит, что у роли нет привилегии CONNECT, и для соседнего проекта это именно то, что нужно. PostgreSQL по умолчанию выдаёт CONNECT роли PUBLIC, поэтому выполните REVOKE ALL ON DATABASE имя FROM PUBLIC и оставьте доступ только роли-владельцу.
Не уверены, в каком состоянии ваш сервер?
Получите бесплатную проверку безопасности в режиме только чтения или поговорите с инженером по безопасности об управляемой защите.
Получить бесплатную проверку сервера Связаться с инженером по безопасности