Опубликовано 2026-11-09 · Обновлено 2026-11-09
Виден ли IP сервера за Cloudflare? Проверка и защита
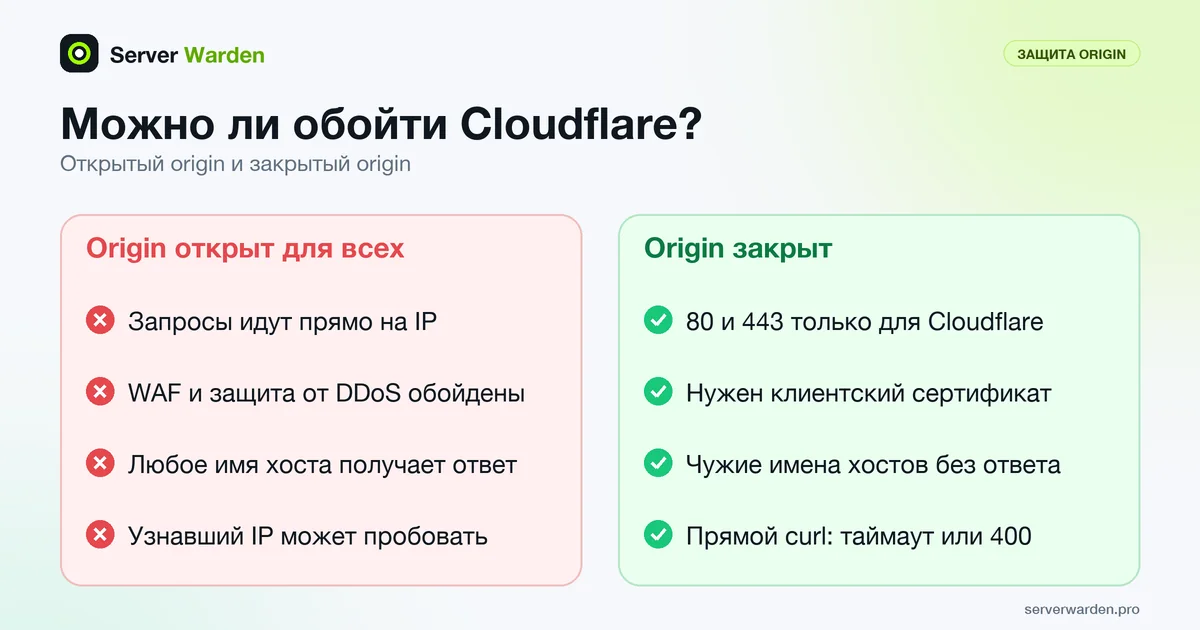
Коротко: Cloudflare защищает только трафик, который идёт через него. Чтобы проверить свою настройку, обратитесь к публичному IP сервера напрямую через curl, указав свой домен в заголовке Host. Если сайт ответил, любой, кто узнает этот IP, обойдёт файрвол и защиту от DDoS у Cloudflare. Решение: пускать порты 80 и 443 только с опубликованных диапазонов Cloudflare, включить Authenticated Origin Pulls и отклонять чужие имена хостов.
Проверяйте только то, чем владеете. Все тесты направлены на ваши домены и ваш сервер, а лабораторию для этого руководства мы поднимали в собственных контейнерах. Руководство входит в серию о внешнем мониторинге безопасности своими силами. IP исходного сервера (origin) это публичный адрес настоящего сервера за Cloudflare.
В этой статье
Почему видимый IP сервера сводит защиту Cloudflare на нет Как утекает IP сервера: что проверить у себя Самопроверка: обратитесь к своему серверу напрямую Шаг 1: default-сервер, отклоняющий чужие имена Шаг 2: пускать на порты 80 и 443 только Cloudflare Шаг 3: Authenticated Origin Pulls в nginx Шаг 4: Full (strict) и сертификат или Cloudflare Tunnel Как удерживать защиту и что делать после утечки Пути утечки в одной таблице и что делать дальше Частые вопросыБыстрый результат (25 минут)
- Выпишите DNS-записи и найдите каждую запись
A,AAAAилиCNAMEсо статусом DNS only (серое облако). См. список путей утечки. - С другой машины выполните
curl -sSk -m 8 -o /dev/null -w '%{http_code}\n' --resolve example.com:443:203.0.113.10 https://example.com/. Код200значит, что сервер отвечает напрямую. - Добавьте в nginx default-сервер с
return 444;, чтобы запросы с чужим именем не получали ответа (шаг 1). - Пускайте TCP 80 и 443 только с диапазонов Cloudflare (шаг 2), правило для SSH не трогайте.
- Поставьте прямую проверку по IP в cron на другом хосте, чтобы будущая ошибка сразу дала сигнал (мониторинг).
Почему видимый IP сервера сводит защиту Cloudflare на нет
Cloudflare работает как обратный прокси: посетители обращаются к Cloudflare, а он обращается к вашему настоящему серверу, то есть к origin-серверу. Защита (правила WAF, лимиты запросов, фильтрация DDoS) работает в сети Cloudflare. В документации по статусу прокси сказано: запись с прокси (оранжевое облако) отвечает адресами Cloudflare, а запись только с DNS (серое облако) отвечает настоящим IP вашего сервера.
Если сервер при этом принимает соединения от любого, кто введёт его IP в curl, запрос, отправленный напрямую, никогда не встретит эти правила. Поэтому в обзоре Authenticated Origin Pulls прямо сказано: без дополнительной защиты любой, кто найдёт IP сервера, обойдёт Cloudflare. О стороне DDoS читайте в статье защита от DDoS для малого бизнеса.
Скрыть IP как единственную меру недостаточно. На странице Cloudflare protect your origin server отмечено, что история DNS может хранить адреса из времён до подключения к Cloudflare, и рекомендовано менять IP сервера. Публичные базы сканирования тоже индексируют открытый интернет (наше общее замечание), так что сервер, отвечающий всем на 443, находят и без знания домена. Считайте, что IP станет известен, и пусть сервер отказывает всем, кроме Cloudflare. Это заодно уменьшает вашу поверхность атаки.
Как утекает IP сервера: что проверить у себя
Это вопросы к вашей собственной конфигурации. Каждый пункт это способ, которым адрес сервера становится виден.
- Записи только с DNS (серое облако). По документации по статусу прокси проксировать можно только записи A, AAAA и CNAME, а запись только с DNS выдаёт IP сервера всем, кто её запросит. Обычные виновники: имена
mail,ftp,direct,origin,stagingиdev. Та же страница предупреждает, что записи TXT, например SPF, могут содержать IP сервера. - Почта с того же сервера. На той же странице сказано: возвраты писем на несуществующие адреса раскрывают IP почтового сервера. Отправляйте почту через отдельного провайдера.
- История DNS до Cloudflare. Старые записи остаются в публичных сервисах истории. Лекарство одно: новый IP сервера (см. шаги восстановления ниже).
- Сертификаты и забытые имена. Журналы Certificate Transparency, как описывает RFC 9162, это журналы выданных сертификатов с добавлением записей без удаления, за которыми может следить любой. В них можно увидеть каждое имя, на которое вы когда-либо заказывали сертификат, и так перебор поддоменов находит забытое имя
stagingс серым облаком. Сервер, который по своему IP отдаёт тот же сертификат или тот же сайт, тоже выдаёт себя. - Исходящие запросы с сервера. Вебхуки, превью ссылок, загрузчики картинок и проверки обновлений идут с сервера, и получатель видит адрес источника (общий факт о сетях).
- Один IP для разных сайтов. Другой домен без прокси, указывающий на тот же IP, раскрывает его. См. как изолировать проекты на одном VPS.
Самопроверка: обратитесь к своему серверу напрямую
Запускайте это с машины, которая не является origin и не входит ни в один allowlist, например с ноутбука или второго сервера. На самом origin эти команды работают всегда и ничего не доказывают.
Шаг 1: найдите DNS-записи без прокси. В панели DNS просмотрите каждую запись каждого своего домена. Через API endpoint экспорта помечает записи как cf-proxied:true или cf-proxied:false (с реальным аккаунтом мы это не проверяли):
curl -sS -H "Authorization: Bearer YOUR_API_TOKEN" \
  "https://api.cloudflare.com/client/v4/zones/YOUR_ZONE_ID/dns_records/export" | grep 'cf-proxied:false'
Используйте токен только на чтение (по документации достаточно права DNS Read). Ещё поищите A-записи других своих доменов, указывающие на тот же IP.
Шаг 2: обратитесь к origin напрямую. Ключ -k пропускает проверку сертификата, потому что сертификат выдан не на голый IP, а --resolve заставляет curl использовать указанный вами адрес для пары хост и порт:
curl -sSk -m 8 -i http://203.0.113.10/
curl -sSk -m 8 -i https://203.0.113.10/
curl -sSk -m 8 -o /dev/null -w '%{http_code}\n' --resolve example.com:443:203.0.113.10 https://example.com/
Мы выполнили это против локального nginx на Ubuntu 24.04 с одним сайтом (адрес лаборатории заменён на 203.0.113.10). Сначала origin, который отвечает всем, затем тот же origin с default-сервером, который отдаёт 444 и отклоняет неизвестные TLS-имена (шаг 1).
# origin, который отвечает всем
curl -sS http://203.0.113.10/
hello from example.com origin

# после шага 1
curl -sS http://203.0.113.10/
curl: (52) Empty reply from server
curl -sSk https://203.0.113.10/
curl: (35) OpenSSL/3.0.13: error:0A000458:SSL routines::tlsv1 unrecognized name
Читайте результат так: 200, 301 или 404 значит, что сервер отвечает в обход Cloudflare. 000 (нет HTTP-ответа), 400 или 403 значит, что содержимое не отдаётся.
Шаг 3: проверьте виртуальный хост по умолчанию. Сервер, который в ответ на запрос без имени сайта показывает ваш сертификат, раскрывает ваш домен:
openssl s_client -connect 203.0.113.10:443 </dev/null 2>/dev/null | openssl x509 -noout -subject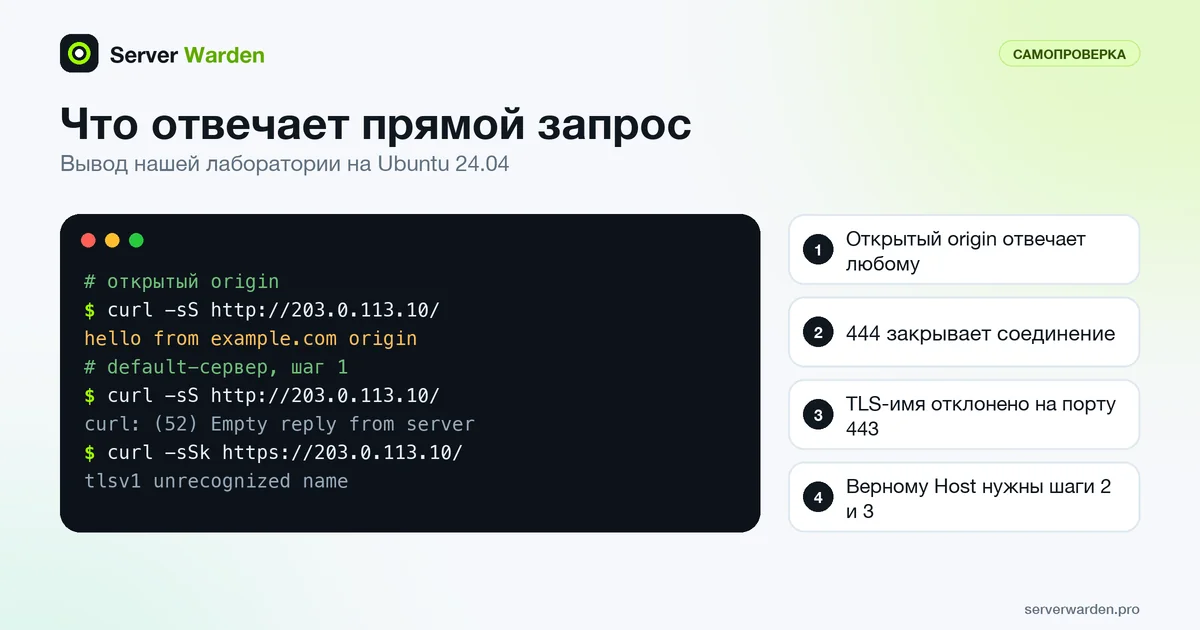
На открытом лабораторном origin это вывело subject=CN = example.com. После шага 1 рукопожатие не удалось, и OpenSSL написал no peer certificate available.
Шаг 1: default-сервер, отклоняющий чужие имена
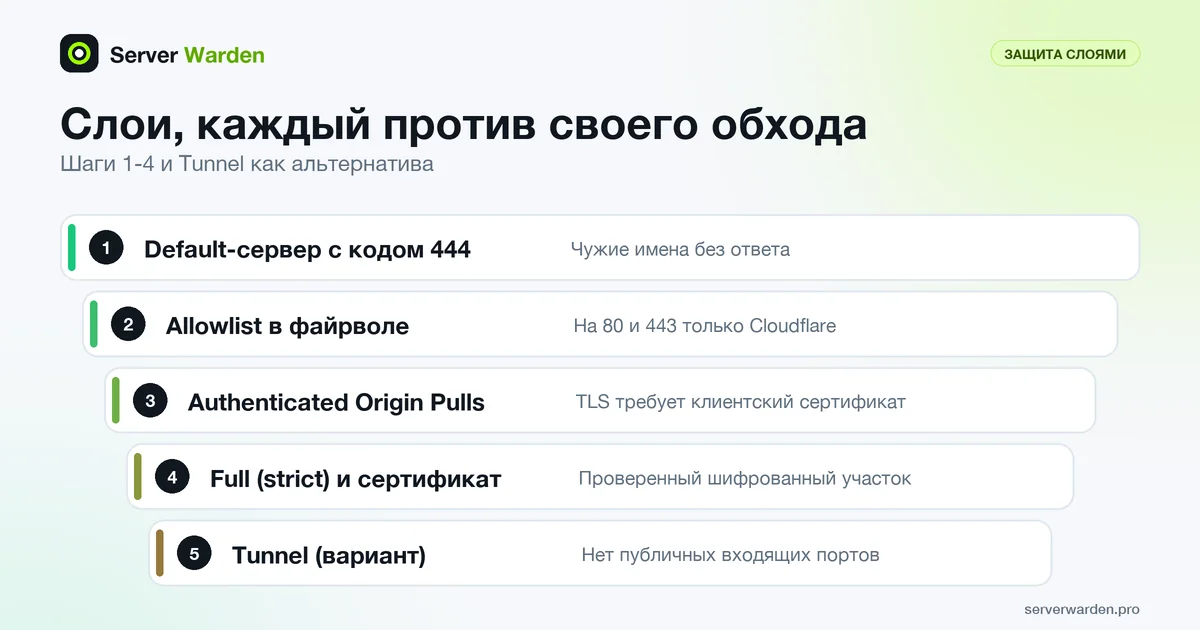
nginx выбирает блок server по порту, а затем по заголовку Host. В документации по обработке запросов сказано: если ни один server_name не подошёл, запрос уходит на default-сервер этого порта, а return 444 закрывает соединение без ответа. Директива ssl_reject_handshake (nginx 1.19.4 и новее) отклоняет TLS-рукопожатие в блоке. Добавьте блоки-ловушки для обоих портов (укрепление nginx: рекомендации по безопасности nginx):
# /etc/nginx/conf.d/00-default.conf
server {
    listen 80 default_server;
    listen [::]:80 default_server;
    return 444;
}
server {
    listen 443 ssl default_server;
    listen [::]:443 ssl default_server;
    ssl_reject_handshake on;
}
У ваших настоящих сайтов остаётся явный server_name example.com;. Затем выполните sudo nginx -t && sudo systemctl reload nginx. Если nginx -t пишет a duplicate default server, этот порт уже занят другим файлом, например стандартным sites-enabled/default; мы получили эту ошибку, когда добавили два default-сервера.
Ограничение: так отсекаются сканеры и запросы с неизвестным именем, но не тот, кто присылает ваше настоящее имя. В нашем тесте curl с --resolve example.com:443:IP всё равно получил сайт (HTTP 200), как и -H "Host: example.com" по порту 80. Этот пробел закрывают шаги 2 и 3.
Шаг 2: пускать на порты 80 и 443 только Cloudflare
В документации по IP-адресам Cloudflare рекомендовано разрешить его диапазоны на origin и блокировать прочий трафик. Официальные списки лежат на cloudflare.com/ips и в виде простого текста по адресам https://www.cloudflare.com/ips-v4 и https://www.cloudflare.com/ips-v6. Сами диапазоны мы не приводим: загружайте их сами. По документации диапазоны меняются нечасто, а новые публикуются до начала использования, так что обновления раз в неделю достаточно.
Предупреждение: не заблокируйте себя. Схема затрагивает только TCP 80 и 443 и никогда SSH, но на время любых изменений файрвола держите вторую SSH-сессию открытой. Решите, кому ещё нужны веб-порты: ваш IP администратора, монитор доступности и сканер из руководства по сканированию портов (теперь он увидит их как filtered, это и есть цель).
Вариант на nftables. Отдельная таблица nftables отбрасывает веб-трафик от всех прочих источников. В примере документационные диапазоны; сохраните файл как /etc/nftables.d/origin-guard.nft:
# /etc/nftables.d/origin-guard.nft
table inet origin_guard
delete table inet origin_guard

table inet origin_guard {
    set cf4 { type ipv4_addr; flags interval; elements = { 203.0.113.0/24 } }
    set cf6 { type ipv6_addr; flags interval; elements = { 2001:db8:1::/48 } }
    set trusted4 { type ipv4_addr; flags interval; elements = { 198.51.100.7 } }
    chain input {
        type filter hook input priority -10; policy accept;
        iifname "lo" accept
        tcp dport { 80, 443 } ip saddr @cf4 accept
        tcp dport { 80, 443 } ip6 saddr @cf6 accept
        tcp dport { 80, 443 } ip saddr @trusted4 accept
        tcp dport { 80, 443 } counter drop
    }
}
Проверьте без применения (nft -c), затем примените (nft -f):
sudo nft -c -f /etc/nftables.d/origin-guard.nft && sudo nft -f /etc/nftables.d/origin-guard.nftВ нашей лаборатории из двух контейнеров (nftables 1.0.9) клиент вне наборов получал таймаут на портах 80 и 443 (код curl 28), а закрытый порт сразу отказывал; стоило добавить адрес клиента в набор, и доступ вернулся. Опечатка flags intervall заставила nft -c завершиться ошибкой синтаксиса с кодом 1.
Скрипт обновления. Он заменяет два набора Cloudflare по официальным спискам, сначала проверяет обновление и оставляет старые правила, если загрузка пуста или это мусор (проверяли на локальных тестовых списках, а не на Cloudflare):
#!/bin/sh
# /usr/local/sbin/update-cloudflare-nft.sh  (run as root)
set -eu
V4_URL="${V4_URL:-https://www.cloudflare.com/ips-v4}"
V6_URL="${V6_URL:-https://www.cloudflare.com/ips-v6}"
WORK=$(mktemp -d); trap 'rm -rf "$WORK"' EXIT
V4=$(curl -fsS --max-time 20 "$V4_URL" | grep -E '^[0-9]{1,3}(\.[0-9]{1,3}){3}/[0-9]{1,2}$' | paste -sd, -)
V6=$(curl -fsS --max-time 20 "$V6_URL" | grep -E '^[0-9a-fA-F:]+/[0-9]{1,3}$' | paste -sd, -)
[ -n "$V4" ] && [ -n "$V6" ] || { echo "empty list, keeping current rules" >&2; exit 1; }
cat > "$WORK/update.nft" <<NFT
flush set inet origin_guard cf4
add element inet origin_guard cf4 { $V4 }
flush set inet origin_guard cf6
add element inet origin_guard cf6 { $V6 }
NFT
nft -c -f "$WORK/update.nft"      # syntax check, changes nothing
nft -f "$WORK/update.nft"         # one atomic update
{ echo "table inet origin_guard"; echo "delete table inet origin_guard"; nft list table inet origin_guard; } \
  > /etc/nftables.d/origin-guard.nft    # saved copy for boot
Сделайте файл исполняемым, запустите один раз и поставьте в расписание этим файлом /etc/cron.d (обновление раз в неделю, сохранённые правила загружаются при старте). Перезагрузку мы имитировали (удалили таблицу и загрузили сохранённый файл), но реальную машину не перезагружали:
17 4 * * 1 root /usr/local/sbin/update-cloudflare-nft.sh 2>&1 | logger -t cf-nft
@reboot root /usr/sbin/nft -f /etc/nftables.d/origin-guard.nft
Вариант на ufw. В ufw добавьте по правилу на каждый диапазон, затем удалите общие веб-правила. --dry-run проверяет синтаксис; для нашего примера он вывел ### tuple ### allow tcp 80,443 0.0.0.0/0 any 203.0.113.0/24 in:
sudo ufw --dry-run allow from 203.0.113.0/24 to any port 80,443 proto tcp
sudo ufw allow from 203.0.113.0/24 to any port 80,443 proto tcp comment cloudflare
sudo ufw status numbered
sudo ufw delete allow 443/tcp
Повторите строку allow для каждого диапазона IPv4 и IPv6 и удалите старые правила вроде Nginx Full командой ufw delete allow 'Nginx Full'. Никогда не выполняйте ufw reset по SSH.
Исключения и ограничения. Проверка HTTP-01 у Let's Encrypt работает только на порту 80, поэтому allowlist может сломать продление; DNS-01 не требует входящих портов (руководство по продлению). Если nginx работает в Docker с опубликованными портами, то по документации Docker такие порты обходят правила файрвола хоста, и это правило input на них не подействует (здесь не проверяли). Наконец, allowlist доказывает лишь, что запрос пришёл с адреса Cloudflare, и Cloudflare оценивает его как умеренно надёжный. Поэтому нужен шаг 3.
Шаг 3: Authenticated Origin Pulls в nginx
Authenticated Origin Pulls (AOP) это взаимный TLS: сервер требует клиентский сертификат, а Cloudflare его предъявляет. В обзоре описаны три вида: global использует сертификат Cloudflare, общий для всех аккаунтов, и доказывает лишь, что запрос пришёл из сети Cloudflare; zone-level использует загруженный вами сертификат для всей зоны; per-hostname делает то же для выбранных имён. Только ваш собственный сертификат доказывает, что запрос пришёл из вашего аккаунта. AOP требует режим SSL Full или Full (strict), несовместим с Cloudflare Tunnel и доступен на всех тарифах.
Для global на странице настройки файл CA Cloudflare лежит по адресу https://developers.cloudflare.com/ssl/static/authenticated_origin_pull_ca.pem и сохраняется как /etc/nginx/certs/cloudflare.crt. Для zone-level вы создаёте свой CA и листовой сертификат (страница zone-level требует basicConstraints=CA:FALSE и отклоняет загрузку корневого CA). Так мы собрали тестовую пару:
openssl req -x509 -newkey rsa:2048 -nodes -days 365 -keyout ca.key -out ca.pem -subj "/CN=My Origin Pull CA"
openssl req -newkey rsa:2048 -nodes -keyout client.key -out client.csr -subj "/CN=my-zone-origin-pull"
printf 'basicConstraints=CA:FALSE\n' > leaf.ext
openssl x509 -req -in client.csr -CA ca.pem -CAkey ca.key -CAcreateserial -out client.crt -days 365 -extfile leaf.ext
Храните ca.key вне сервера. Загрузка client.crt и ключа в Cloudflare и включение AOP делаются в панели или через API, как описано в документации; эти шаги в Cloudflare мы не проверяли. Сторона nginx, в два этапа, как советует документация:
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate     /etc/nginx/certs/example.crt;
    ssl_certificate_key /etc/nginx/certs/example.key;
    ssl_client_certificate /etc/nginx/certs/origin-pull-ca.pem;
    ssl_verify_client optional;      # этап 1, затем замените на: on
    add_header X-Client-Verify $ssl_client_verify always;   # уберите после проверки
}
В документации nginx ssl_client_certificate это файл доверенных CA, optional значит проверять, если сертификат есть, а $ssl_client_verify принимает значения SUCCESS, FAILED:причина или NONE. В нашей лаборатории nginx -t прошёл, и результаты совпали:
optional, без сертификата     -> HTTP 200, X-Client-Verify: NONE
optional, наш сертификат      -> HTTP 200, X-Client-Verify: SUCCESS
on, без сертификата           -> HTTP 400  No required SSL certificate was sent
on, наш сертификат            -> HTTP 200
on, чужой самоподписанный     -> HTTP 400
Переключайтесь на on только когда реальный трафик Cloudflare покажет SUCCESS, иначе заблокируете своих посетителей. AOP охватывает только TLS: в лаборатории порт 80 с правильным Host всё равно ответил 301, так что порт 80 тоже закройте или отфильтруйте. Cloudflare может предупреждать об истечении загруженного сертификата (за 30 и 14 дней, по документации). Общий фон: TLS и SSL.
Шаг 4: Full (strict) и сертификат или Cloudflare Tunnel
Режим SSL. На странице режимов SSL/TLS перечислены Off, Flexible (HTTP до вашего origin), Full (HTTPS, сертификат не проверяется) и Full (strict) (HTTPS, сертификат проверяется), и настоятельно рекомендованы Full или Full (strict). По странице Full (strict) сертификат origin должен быть действующим, соответствовать имени хоста и быть выдан публичным CA, например Let's Encrypt, или Cloudflare Origin CA, а порт 443 должен быть открыт. Flexible оставляет origin на обычном HTTP, что мешает и AOP, и закрытию порта 80.
Сертификат Cloudflare Origin CA шифрует только участок от Cloudflare до origin и работает с Full (strict). Посетители увидят ошибки недоверенного сертификата, если вы приостановите Cloudflare или сделаете имя только DNS, а уведомлений об истечении Cloudflare для него не шлёт, так что поставьте дату в календарь. Смена режима это шаг в панели, который мы не проверяли.
Cloudflare Tunnel (мы не проверяли). По документации Tunnel демон cloudflared на вашем сервере устанавливает только исходящие соединения с Cloudflare, поэтому публично маршрутизируемый IP не нужен, а весь входящий трафик можно заблокировать файрволом. Шаги создания туннеля: создайте туннель, выполните на сервере команду установки, которую покажет панель, затем добавьте опубликованное приложение с адресом службы вроде http://localhost:8000. AOP на имена за туннелем не влияет, потому что клиентский сертификат никто не запрашивает. Компромисс: остановленный cloudflared кладёт сайт, а старый IP остаётся в истории DNS, так что веб-порты на нём всё равно закройте.
Не уверены, что ваш сервер показывает интернету?
Бесплатная проверка в режиме только чтения покажет, какие порты и адреса отвечают снаружи и что исправлять в первую очередь.
Получить бесплатную проверку сервера Связаться с инженером по безопасностиКак удерживать защиту и что делать после утечки
Защита со временем разрушается: новый поддомен, восстановленный бэкап или сброс файрвола откатывают её. Повторяйте прямую проверку по IP по расписанию, с хоста вне вашего allowlist. Скрипт печатает по строке на имя и порт и завершается с кодом 1 при утечке:
#!/bin/sh
# /usr/local/bin/origin-direct-check.sh
ORIGIN_IP="${ORIGIN_IP:-203.0.113.10}"
HOSTS="${HOSTS:-example.com www.example.com}"
FAIL=0
for h in $HOSTS; do
  for p in 80 443; do
    scheme=http; [ "$p" = 443 ] && scheme=https
    code=$(curl -sk -o /dev/null -m 8 -w '%{http_code}' --resolve "$h:$p:$ORIGIN_IP" "$scheme://$h/" || true)
    case "$code" in
      000|400|403) echo "ok     $scheme://$h -> $code" ;;
      *)           echo "LEAK   $scheme://$h -> $code"; FAIL=1 ;;
    esac
  done
done
exit "$FAIL"
В лаборатории мы запускали его каждую минуту из /etc/cron.d. На открытом origin он показал LEAK ... 200, при одном AOP без файрвола LEAK http ... 301 и ok https ... 400, а когда allowlist nftables был загружен, 000 для обоих портов. Отправлять код выхода в чат можно через Uptime Kuma и Telegram, а регулярное сканирование портов и сканы Nuclei тоже запускайте против своих хостов. Оставьте и обычную проверку доступности публичного сайта, потому что неверный allowlist положит настоящий сайт.
После утечки. Считайте старый адрес навсегда известным: злоумышленники его сохраняют. Сначала закройте, потом меняйте: попросите у провайдера новый IP или пересоздайте сервер, примените шаги с 1 по 3 на новом IP до того, как направить на него DNS, затем обновите записи и освободите старый адрес. Удалите имена с серым облаком, которых быть не должно, и вынесите почту с веб-сервера. Если вы видели реальное злоупотребление, действуйте по руководству по реагированию на взлом.
Пути утечки в одной таблице и что делать дальше
| Путь утечки | Как проверить самому | Исправление |
|---|---|---|
| Запись только с DNS | Экспорт DNS, поиск cf-proxied:false | Включить прокси или убрать с этого IP |
| Почта с этого сервера | Заголовки своих писем и возвраты | Отдельный почтовый провайдер |
| Старая история DNS | Вопрос: был ли этот IP в публичном DNS? | Новый IP, затем закрытие |
| Сертификаты и имена | Поиск своего домена в Certificate Transparency | Удалить забытые имена, шаг 1 |
| Исходящие запросы | Список вебхуков, превью, загрузчиков | Отправка через релей |
| Открытые IP и порт | Прямой curl (шаг 2 проверки) | Шаги 1, 2 и 3 |
Что делать дальше. Шаг 1 сделайте сегодня, allowlist на этой неделе, затем AOP, и поставьте проверку в расписание. Просите помощи, если не можете понять, какие имена ваши, если правка файрвола рискует единственным доступом по SSH или если подозреваете, что IP origin уже использовали.
Как мы это проверяли. 9 ноября 2026 года мы выполнили все команды nginx, openssl, curl, nftables и ufw в двух контейнерах Ubuntu 24.04 (nginx 1.24.0, nftables 1.0.9, ufw 0.36.2, curl 8.5.0, OpenSSL 3.0.13) в частной сети Docker и скопировали выводы выше. Мы не проверяли: всё, что делается в настоящем аккаунте Cloudflare (экспорт DNS, загрузка AOP, режим SSL, Tunnel), опубликованные порты Docker, сохранение правил после перезагрузки и живые списки Cloudflare.
Источники:
Часто задаваемые вопросы
Как проверить, виден ли IP моего сервера за Cloudflare?
С машины, которая не является вашим сервером, выполните curl с --resolve example.com:443:IP_СЕРВЕРА https://example.com/ и посмотрите код ответа. Коды 200, 301 или 404 значат, что сервер отвечает в обход Cloudflare, а отсутствие ответа, 400 или 403 значит, что содержимое не отдаётся.
Скрывает ли оранжевое облако Cloudflare IP моего сервера?
Только для самой проксируемой записи. По словам Cloudflare, записи только с DNS (серое облако) возвращают настоящий IP, а почта, история DNS и исходящие запросы сервера тоже могут его раскрыть, поэтому origin нужно закрыть дополнительно.
Нужно ли пускать в файрвол только диапазоны Cloudflare и как часто их обновлять?
Да, разрешайте TCP 80 и 443 только с официальных диапазонов, а SSH и свои IP администратора держите отдельно. Cloudflare сообщает, что диапазоны меняются редко и новые публикуются до начала использования, так что обновляйте их из официальных списков раз в неделю и проверяйте файл перед загрузкой.
Что такое Authenticated Origin Pulls и нужно ли оно мне?
Это взаимный TLS: nginx требует клиентский сертификат, который предъявляет Cloudflare, и прямые запросы получают ошибку. Это надёжнее allowlist IP, особенно со своим сертификатом zone-level, но нужен режим SSL Full или Full (strict), а порт 80 AOP не покрывает.
Скрывает ли Cloudflare Tunnel IP моего сервера?
Туннель использует только исходящие соединения, поэтому серверу не нужны публичные входящие порты и весь входящий трафик можно заблокировать. AOP на имена за туннелем не влияет, а старый IP из истории DNS остаётся известным.
IP моего сервера утёк. Обязательно ли его менять?
Обычно да, потому что злоумышленники хранят старые адреса, а Cloudflare советует менять IP origin. Попросите у провайдера новый, закройте его до того, как направите на него DNS, затем освободите старый адрес.
Почему curl к IP моего сервера пишет "Empty reply from server" или "tlsv1 unrecognized name"?
Это ожидаемый результат default-сервера с return 444 и ssl_reject_handshake on: он отклоняет запросы, не называющие ваш сайт. Значит, защита работает; чтобы проверить остальные слои, тестируйте с настоящим именем хоста.
Не уверены, в каком состоянии ваш сервер?
Получите бесплатную проверку безопасности в режиме только чтения или поговорите с инженером по безопасности об управляемой защите.
Получить бесплатную проверку сервера Связаться с инженером по безопасности