Authenticated Origin Pulls
Authenticated Origin Pulls (AOP, проверка подлинности соединений Cloudflare с origin) это функция Cloudflare со взаимным TLS между Cloudflare и вашим сервером. Cloudflare предъявляет клиентский сертификат при подключении к origin, а веб-сервер отвергает соединения без действительного сертификата. Это помогает убедиться, что запросы идут от Cloudflare, но общий сертификат по умолчанию не показывает, какой клиент их отправил.
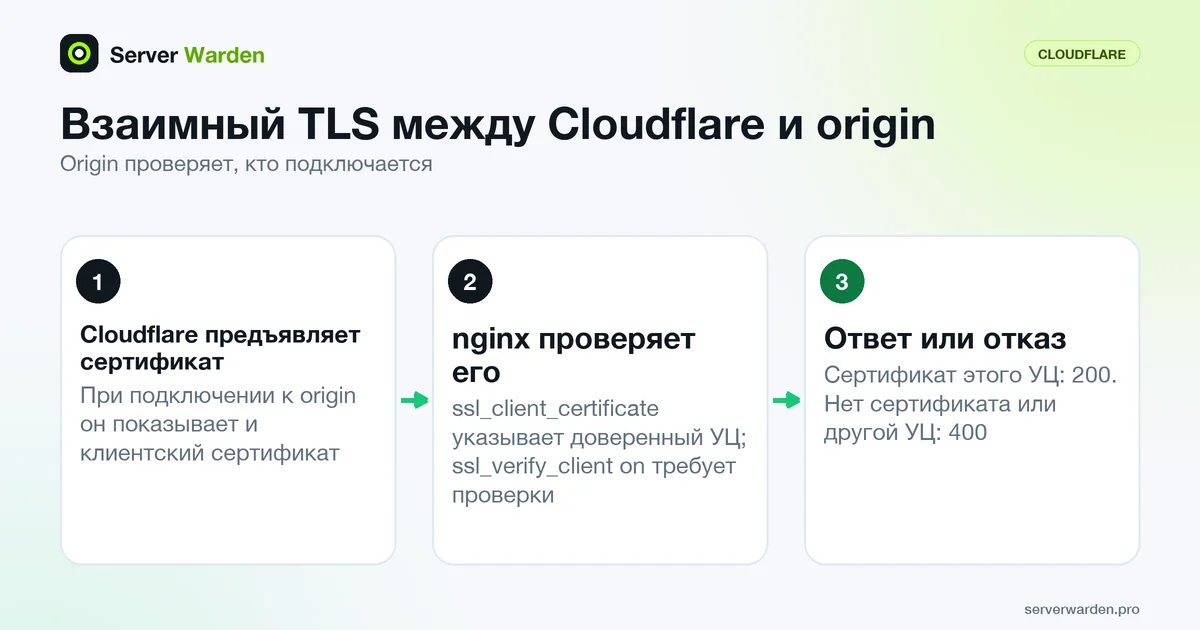
Как работает Authenticated Origin Pulls
В обычном TLS сертификат показывает только сервер. При Authenticated Origin Pulls соединение взаимное: Cloudflare тоже предъявляет клиентский сертификат, а ваш веб-сервер проверяет его по удостоверяющему центру, которому вы доверяете. Запрос без действительного сертификата отвергается раньше, чем его увидит приложение.
Документация Cloudflare описывает три уровня. Global использует сертификат, предоставленный Cloudflare. Zone-level использует загруженный вами сертификат и действует на всю зону. Per-hostname использует загруженный вами сертификат для выбранных имён. Более конкретный уровень имеет приоритет, а три уровня независимы друг от друга. Функция доступна на всех тарифах.
Нужен режим SSL/TLS Full или выше, а в режимах Off и Flexible она не применяется. Она также стоит рядом с другими мерами защиты origin: отвечает на вопрос, кому разрешено говорить с сервером, а о том, что происходит, когда сам адрес известен, рассказывает статья про IP-адрес origin-сервера.
Настройка nginx: ssl_client_certificate и ssl_verify_client
Работу делают две директивы nginx. ssl_client_certificate указывает файл с доверенными сертификатами УЦ в формате PEM. У ssl_verify_client значение по умолчанию off, допустимы on, off, optional и optional_no_ca. Результат сохраняется в $ssl_client_verify как SUCCESS, FAILED с причиной или NONE.
ssl_client_certificate /etc/nginx/certs/origin-pull-ca.pem;
ssl_verify_client optional;
На странице глобальной настройки Cloudflare даёт ссылку на свой файл УЦ и ту же пару директив. Начните с optional, убедитесь, что трафик идёт, затем замените на on. Перед каждой перезагрузкой выполняйте sudo nginx -t. Поместите обе в блок server в nginx, где лежит ваш сертификат. При on запрос без действительного клиентского сертификата получает ошибку 400.
Для собственного сертификата на странице zone-level сказано загружать листовой сертификат, так как корневой УЦ отклоняется, а подписавший его УЦ сохранить на origin.
Что мы запускали на тестовом УЦ
Мы проверили только сторону nginx: в контейнере Ubuntu 24.04 с nginx 1.24.0 и УЦ, созданным через openssl. Настоящий сертификат Cloudflare и зону Cloudflare мы не использовали.
curl --resolve example.com:443:127.0.0.1 -k --cert client.crt --key client.key https://example.com/- С
optional: без сертификата получили 200 и NONE, с сертификатом нашего УЦ 200 и SUCCESS, с сертификатом другого УЦ 400. - С
on: без сертификата 400 с текстом страницы "No required SSL certificate was sent"; сертификат нашего УЦ дал 200; сертификат другого УЦ дал 400. - Отсутствующий файл УЦ приводил к ошибке
nginx -t, так что опечатка в пути ловится до перезагрузки.
Тест показывает логику nginx. Правильно ли Cloudflare предъявляет сертификат в вашей зоне, нужно проверять после включения, как в руководстве по закрытию origin.
Ограничения и предостережения
По документации, глобальный сертификат общий для всех аккаунтов Cloudflare. Он подтверждает, что запрос пришёл из сети Cloudflare, но не из вашего аккаунта, поэтому для более строгого контроля используйте собственный сертификат zone-level или per-hostname. Cloudflare присылает уведомления за 30 и 14 дней до истечения такого сертификата, а просроченный сертификат это сбой, который вы создаёте себе сами.
AOP не прячет сервер. Рукопожатие TLS завершается, и nginx отвечает 400, как показал наш тест, поэтому соединение всё равно принимается, а IP остаётся доступным. Сочетайте его с межсетевым экраном, который отбрасывает трафик не от Cloudflare. Он защищает только службу HTTPS, поэтому SSH и другим портам нужны свои правила.
Он несовместим с Cloudflare Tunnel, у которого нет входящего приёмника, где можно запросить клиентский сертификат. А если переключиться на on до того, как настройка заработала, сайт станет недоступен для всех посетителей.
Связанные термины: IP-адрес origin-сервера, TLS/SSL, nginx, Обратный прокси, Межсетевой экран.
Часто задаваемые вопросы
Authenticated Origin Pulls это то же самое, что сертификат Cloudflare Origin CA?
Нет. В режиме Full (strict) Cloudflare проверяет сертификат вашего сервера. Authenticated Origin Pulls работает в обратную сторону: ваш сервер проверяет клиентский сертификат, который предъявляет Cloudflare. Cloudflare указывает, что это разные УЦ.
Работает ли Authenticated Origin Pulls на бесплатном тарифе?
Да. Cloudflare указывает, что функция доступна на всех тарифах. Всё равно нужен режим SSL/TLS Full или Full (strict).
С какого значения ssl_verify_client начинать?
Начните с optional, убедитесь, что сайт работает, затем переключите на on. Cloudflare советует такой порядок, потому что on отвергает запросы без действительного клиентского сертификата.
Почему nginx возвращает 400 No required SSL certificate was sent?
Включён ssl_verify_client on, а клиент не прислал сертификат. В нашем тесте обычный curl получил эту ошибку, а curl с сертификатом настроенного УЦ получил 200.
Работает ли Authenticated Origin Pulls с Cloudflare Tunnel?
Нет. Cloudflare указывает, что они несовместимы, потому что у туннеля нет входящего приёмника, который мог бы запросить клиентский сертификат.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab