IP-адрес origin-сервера
IP-адрес origin-сервера (origin server IP) это настоящий публичный адрес сервера, который стоит за прокси или CDN, например Cloudflare. Проксируемые DNS-записи возвращают адреса прокси, поэтому посетители его не видят. Если этот адрес утёк, любой, кто его знает, может подключиться к серверу напрямую и обойти WAF, кеширование и фильтрацию DDoS, поставленные перед ним.
Почему адрес origin должен оставаться закрытым
У вашего VPS есть публичный IP-адрес. Когда перед ним ставят Cloudflare и помечают DNS-запись как проксируемую, Cloudflare отвечает на DNS-запросы своими адресами anycast, а не вашим. Посетители сначала приходят в Cloudflare, а Cloudflare уже обращается к вашему серверу, то есть к origin. Именно на этом пути работают правила WAF, кеширование и фильтрация DDoS.
В документации Cloudflare предупреждают, что запись только для DNS отдаёт настоящий адрес сервера любому, кто её запросит. В руководстве по защите origin-сервера сказано, что защита соединения с origin нужна, чтобы атакующие не нашли и не перегрузили его. Если адрес утёк, клиент отправляет запросы прямо на сервер и обходит все меры, поставленные перед ним.
Относитесь к IP origin как к номеру телефона не из справочника, а не как к паролю. Скрытие помогает, но само по себе не является защитой. Настоящая защита это сервер, который отвергает трафик, пришедший не через прокси. Обратный прокси защищает только тогда, когда его нельзя обойти.
Как адрес утекает из ваших собственных DNS-записей
Чаще всего утечка идёт из вашего же DNS, а не из хитрой атаки. В домене, которым вы владеете, проверьте следующее:
- Запись только для DNS (серое облако), например
mail,ftp,directили забытое имя для staging, указывающее на тот же сервер. - Старая запись. В рекомендациях Cloudflare по защите origin историческая DNS-информация и почтовые записи названы способами, которыми скрытый origin всё ещё можно найти.
Быстрее всего проверить зону экспортом. По странице Cloudflare про импорт и экспорт, у каждой экспортированной записи есть тег cf-proxied:true или cf-proxied:false, поэтому каждая строка с false, указывающая на ваш сервер, кандидат на утечку. В панели откройте DNS Records, затем Import and Export, или вызовите конечную точку API dns_records/export с токеном на чтение.
Чтобы найти имена, о которых вы забыли, прочитайте статью про перечисление поддоменов, а о том, как они складываются, статью про поверхность атаки.
Проверьте сами с помощью curl
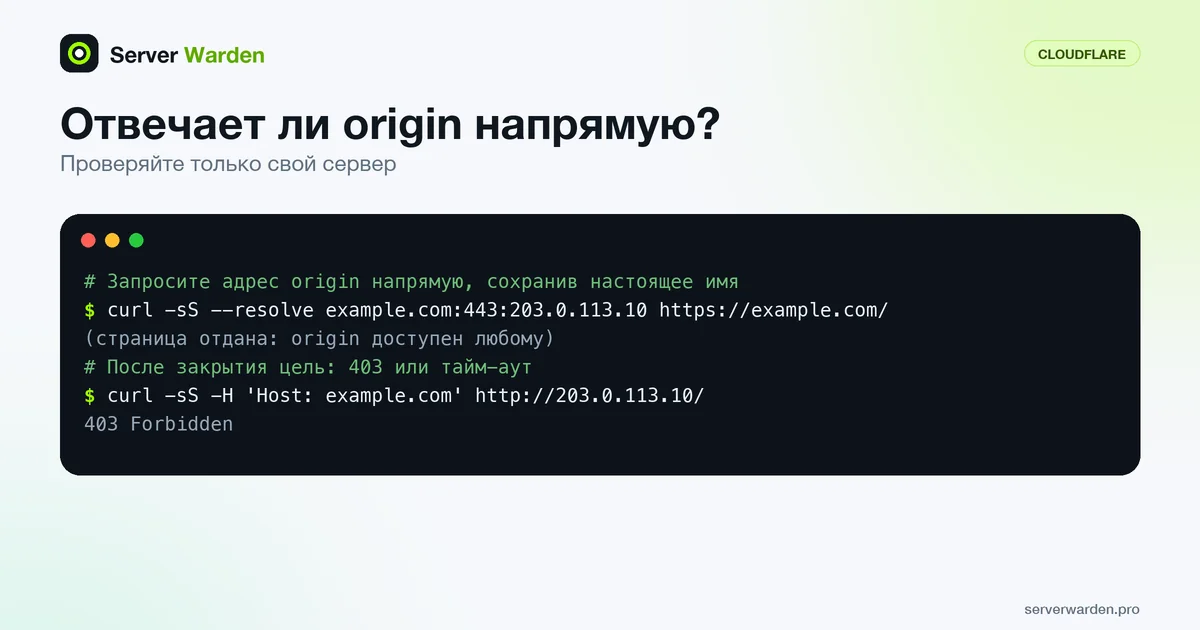
Проверяйте только свой сервер. Один IP может обслуживать много сайтов, а веб-сервер выбирает сайт по заголовку Host, поэтому запрашивайте своё настоящее имя. Параметр curl --resolve работает как временная запись в hosts: запрос уходит на выбранный вами адрес, а имя остаётся в URL.
curl -sS --resolve example.com:443:203.0.113.10 https://example.com/ -o /dev/null -w '%{http_code}\n'
curl -sS -H 'Host: example.com' http://203.0.113.10/ -o /dev/null -w '%{http_code}\n'
Мы запускали это против nginx 1.24.0 в контейнерах Ubuntu 24.04. Когда имя передано, origin отдавал сайт. Запрос на голый IP получал пустой ответ от сервера по умолчанию, возвращающего 444, поэтому проверка одним голым IP мало что доказывает. После добавления allow для сети, в которой клиента не было, и deny all тот же запрос возвращал 403, а при разрешённой сети клиента возвращал страницу. Цель: 403 или тайм-аут отовсюду, кроме Cloudflare. Полная процедура описана в руководстве по закрытию origin.
Как закрыть origin и чего это не решает
Cloudflare называет три способа защитить origin. Первый: пускать в межсетевом экране только опубликованные диапазоны Cloudflare (списки ips-v4 и ips-v6 на cloudflare.com/ips). Второй: Authenticated Origin Pulls. Третий: Cloudflare Tunnel, который подключается наружу с сервера, поэтому публично маршрутизируемый IP не нужен. Cloudflare оценивает список IP как умеренно надёжный и отмечает уязвимость к подмене IP, поэтому сочетайте уровни. Диапазоны меняются редко, но обновление лучше автоматизировать.
Знайте ограничения. Список IP доказывает, что трафик пришёл из сети Cloudflare, а не из вашего аккаунта. Смена IP сервера помогает, только если старых записей больше нет и никто не публикует новый адрес. Порты кроме 80 и 443, например SSH, требуют своих правил, а политика запрета по умолчанию закрывает их все. Authenticated Origin Pulls не работает с Cloudflare Tunnel, поэтому выбирайте по своей схеме.
Связанные термины: Authenticated Origin Pulls, Обратный прокси, WAF, DDoS-атака, Поверхность атаки.
Часто задаваемые вопросы
Скрыт ли IP origin, если я использую Cloudflare?
Не гарантированно. Проксируемые записи его скрывают, но записи только для DNS и старая история DNS могут его раскрыть. Считайте адрес не опубликованным и сделайте так, чтобы сервер отвергал трафик не через Cloudflare.
Как узнать, раскрыт ли мой IP origin?
Экспортируйте DNS-зону и найдите записи cf-proxied:false, указывающие на ваш сервер. Затем запросите сайт напрямую через curl --resolve на этот адрес. Если он отвечает, любой, кто знает IP, может до него добраться.
Исправит ли утечку смена IP сервера?
Лишь частично. Новый адрес утечёт так же, если на него по-прежнему указывает запись только для DNS или старая запись. Меняйте его вместе с правилом межсетевого экрана, которое отбрасывает трафик не от Cloudflare.
Останавливает ли список только диапазонов Cloudflare весь прямой доступ?
Он блокирует клиентов с других адресов. Cloudflare оценивает его как умеренно надёжный и пишет об уязвимости к подмене IP, а отличить вашу зону от других клиентов Cloudflare он не может. Добавьте Authenticated Origin Pulls со своим сертификатом.
Нужно ли это при использовании Cloudflare Tunnel?
Намного меньше. Tunnel подключается наружу с вашего сервера, поэтому для проксируемой службы публично маршрутизируемый IP не нужен. Остальные службы на том же хосте, например SSH, всё равно нужно закрыть межсетевым экраном.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab