DDoS атака
DDoS атака (ддос) это распределённая атака (Distributed Denial of Service), цель которой сделать сервер или сервис недоступным, перегрузив его трафиком с множества источников одновременно, а не попыткой проникновения.
Почему атакуют даже небольшой бизнес
DDoS атакам не нужна конкретная причина. Многие запускаются автоматизированными ботнетами, проверяющими, какие цели легко "падают", или как отвлечение внимания, пока где-то ещё происходит отдельная попытка вторжения, независимо от размера цели.
Что оператор сервера может и не может сделать сам
Один сервер, каким бы правильно настроенным он ни был, обычно не может выдержать масштабную волюметрическую атаку на собственной пропускной способности. Смягчение серьёзной попытки DDoS обычно требует фильтрации выше по цепочке, у хостинг-провайдера или через выделенный сервис защиты от DDoS перед сервером.
Практичные и недорогие способы защиты описаны здесь: руководство по защите от DDoS-атак для малого бизнеса.
Как отличить атаку от обычного наплыва посетителей
В руководстве CISA по атакам типа «отказ в обслуживании» к видимым признакам отнесены необычно медленная работа сети, недоступность одного сайта или недоступность всех сайтов сразу, и отдельно отмечено, что обычные сбои и плановые работы выглядят точно так же. Поэтому сначала подтвердите догадку данными. На Linux VPS три быстрые проверки обычно разделяют эти случаи:
ss -s
ip -s link show
awk '{print $1}' /var/log/nginx/access.log | sort | uniq -c | sort -rn | head
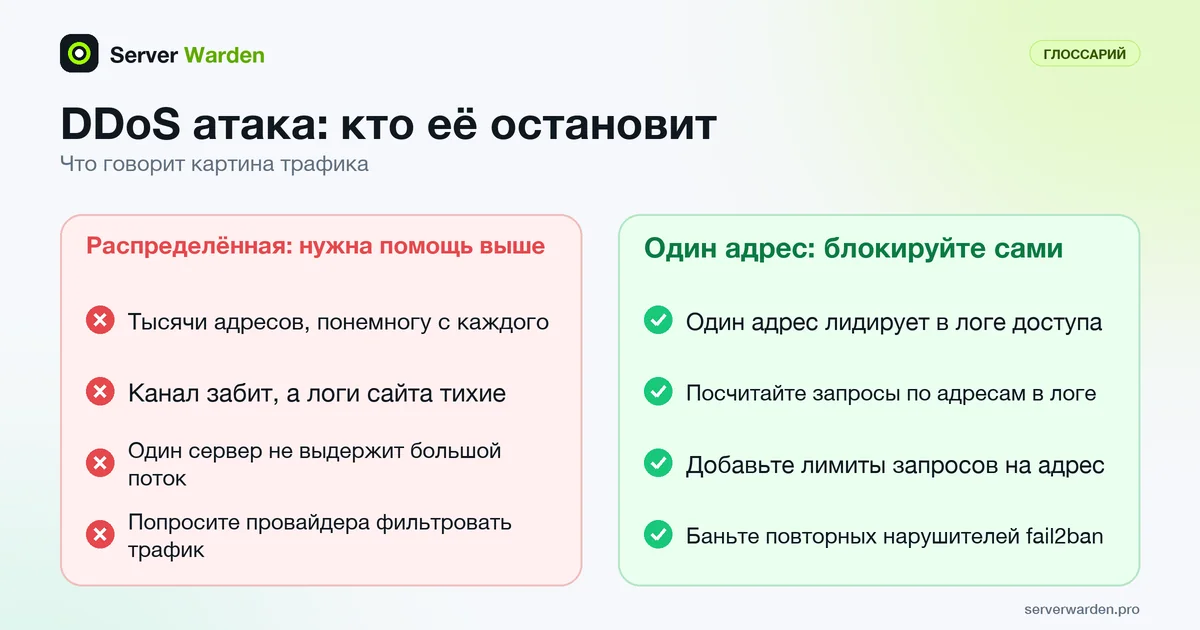
Первая команда выводит сводку по сокетам. Вторая показывает счётчики пакетов и байт по каждому интерфейсу: запустите её дважды с интервалом в несколько секунд, чтобы увидеть скорость. Третья ранжирует адреса клиентов в журнале доступа nginx (это обычный путь в Debian и Ubuntu, при необходимости измените его). Если в списке доминирует один адрес, это злоупотребление, которое вы можете заблокировать сами. Если тысячи адресов шлют понемногу или канал забит, а журнал при этом тихий, речь о распределённой атаке, для которой нужна помощь выше по цепочке. Заранее снимите «портрет» обычного дня, как описано в руководстве по мониторингу логов, чтобы понимать, что считать необычным.
Первый час реальной атаки
Действуйте по короткому заранее известному порядку, а не по наитию:
- Исключите плановые работы и сбой у провайдера, затем свяжитесь с хостинг-провайдером или интернет-провайдером. CISA называет это первым шагом: они могут проверить, не является ли целью их собственная сеть, и отфильтровать трафик до того, как он дойдёт до вас.
- Скопируйте журналы доступа и ошибок на другую машину, прежде чем до них доберётся ротация логов. Они понадобятся для обращения к провайдеру и для разбора после инцидента.
- Включите серверные ограничения, подходящие под увиденную картину: лимиты запросов на адрес против злоупотреблений на уровне приложения (см. руководство по защите от DDoS) и бан через fail2ban для повторяющихся нарушителей.
- Не выпускайте из виду остальную часть машины. CISA предупреждает, что атаку на отказ в обслуживании иногда используют для отвлечения внимания от второго, более тихого вторжения, поэтому проверьте недавние входы и, если что-то настораживает, следуйте руководству по реагированию на взлом.
Храните контакт эскалации провайдера и данные веб-консоли там, где до них можно добраться, даже если SSH к серверу не работает. О масштабах атак по всему интернету читайте в разборе отчёта Cloudflare за первое полугодие 2026.
Не каждый крупный сбой это атака: в разборе инцидентов в дата-центрах Яндекса показано, как различать DDoS, внутренние отказы и физические удары.
Связанные термины: Волюметрическая атака, Протокольная атака, Атака на уровне приложения, Rate limiting, SYN flood (SYN-флуд), Ботнет (botnet).
В новостях: отчёт Cloudflare за первое полугодие 2026 зафиксировал атаку на 31,4 Тбит/с, хотя типичная атака на небольшой сервер выглядит совсем иначе.
Часто задаваемые вопросы
Может ли firewall сам остановить DDoS атаку?
Только менее масштабные и менее изощрённые попытки. Крупные волюметрические атаки превышают то, что может обработать сетевое соединение одного сервера независимо от правил firewall, и должны останавливаться выше по цепочке.
Как быстро DDoS атака начинает влиять на сервис?
Почти мгновенно. Как только объём трафика атаки превышает доступную пропускную способность или ресурсы сервера, легитимные запросы начинают сбоить или зависать в течение секунд-минут.
Нужна ли защита от DDoS даже на небольшом VPS?
Стоит иметь базовую защиту независимо от размера, так как атаки часто нецеленаправленные и автоматизированные, а не реакция на известность или размер бизнеса.
Как понять, что это атака, а не рост числа посетителей?
Посмотрите, кто отправляет трафик и что он запрашивает. Настоящий рост обычно распределён по многим страницам и связан с рекламной кампанией или новостью, а атака чаще бьёт в несколько одних и тех же адресов, идёт от необычных клиентов или забивает канал, пока журналы сайта остаются тихими.
Кому писать в первую очередь при DDoS-атаке?
Хостинг-провайдеру или интернет-провайдеру. CISA называет это одним из первых шагов: они могут определить, затронута ли их сеть, и отфильтровать трафик выше по цепочке, чего с самого сервера сделать нельзя.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab