Волюметрическая атака
Волюметрическая атака это тип DDoS атаки, при котором цель просто заливают трафиком в объёме, превышающем пропускную способность её сетевого подключения.
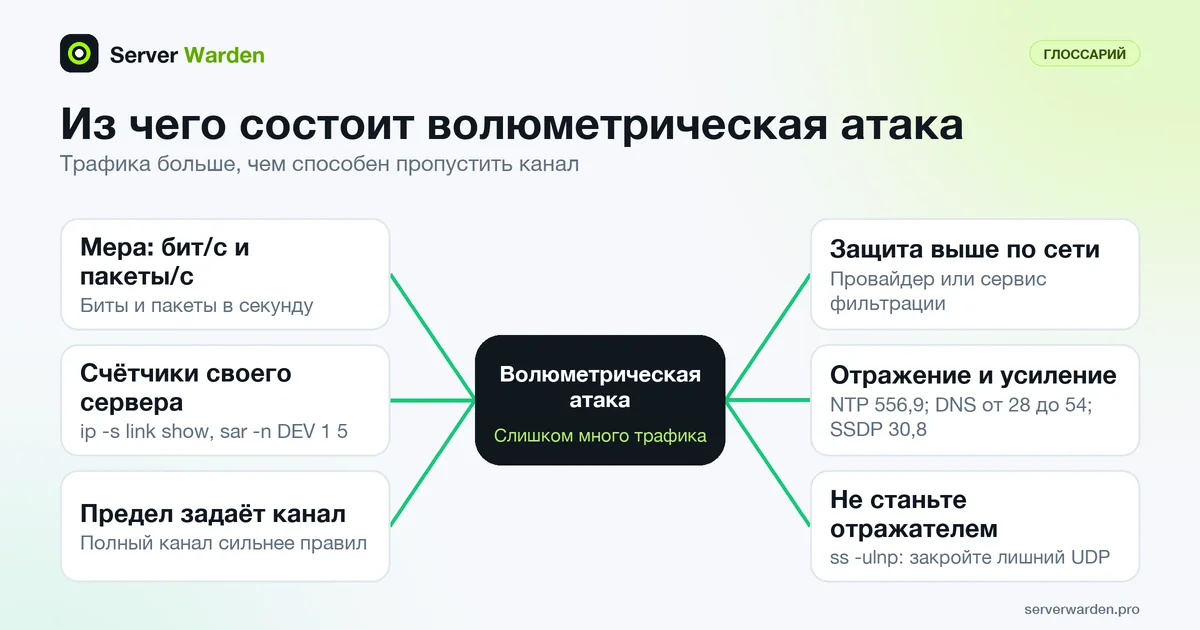
Почему здесь важна именно пропускная способность
Волюметрическая атака: прежде всего вопрос объёма, а не настройки. Если входящий трафик превышает то, что физически может пропустить сетевое соединение сервера, никакое правило на стороне сервера не пропустит легитимный трафик, потому что он просто не доходит.
Где реально происходит смягчение
Так как узкое место находится на уровне сети, эффективное смягчение обычно происходит выше по цепочке, у хостинг-провайдера или через специализированный сервис фильтрации, а не через изменение конфигурации на самом сервере.
Что можно сделать самостоятельно, а что требует помощи выше по цепочке, объясняется здесь: руководство по защите от DDoS-атак для малого бизнеса.
Как измерить поток на собственном сервере
Объём описывают в битах в секунду и пакетах в секунду, и оба показателя стоит снять с машины, прежде чем кому-то звонить. Ядро ведёт счётчики по каждому интерфейсу, поэтому два замера дают скорость:
ip -s link show eth0
sar -n DEV 1 5
tcpdump -nn -i eth0 -c 50 udp
Замените eth0 на имя вашего интерфейса. Первая команда выводит суммы принятых и отправленных пакетов и байт (запустите дважды и вычтите). Вторая, из пакета sysstat, печатает посекундные скорости в течение пяти секунд. Третья захватывает 50 UDP-пакетов без разрешения имён, чего достаточно, чтобы понять, бьёт ли поток в один порт или в разные и как выглядят адреса источников. Сравните скорость входящего трафика со скоростью порта по вашему тарифу. Если они близки, канал заполнен, и никакое правило на сервере этого не изменит, как сказано выше. Собранные данные пригодятся поддержке провайдера. О масштабах атак в интернете читайте в разборе отчёта Cloudflare за первое полугодие 2026, а о многоуровневой защите, доступной небольшому сайту, в руководстве по защите от DDoS.
Отражение и усиление: не станьте оружием
Многие крупные потоки используют отражение. Как объясняет оповещение CISA TA14-017A, UDP не устанавливает соединение и не проверяет адреса источников, поэтому атакующий подделывает адрес жертвы, и публичные серверы отправляют ответы жертве. Усиление определяется как отношение размера большого ответа к размеру маленького запроса. В таблице CISA для DNS указано от 28 до 54, для SSDP 30,8, для NTP 556,9.
Ваш сервер может оказаться одним из таких отражателей, если отвечает на UDP-запросы откуда угодно. Выведите список слушающих сокетов и закройте всё лишнее:
ss -ulnpCISA советует удалять ненужные службы или закрывать к ним доступ из интернета. Политика запрета по умолчанию в межсетевом экране делает это для каждого порта, который вы не открывали намеренно. Остальные меры на стороне провайдеров: фильтрация входящих подделанных пакетов (BCP 38) и дистанционно запускаемая «чёрная дыра», отбрасывающая выше по цепочке трафик, адресованный жертве. Узнайте у провайдера, что из этого он предлагает, до того как это понадобится.
Масштаб и границы объёмной защиты показаны в анализе отказоустойчивости дата-центров Яндекса.
Связанные термины: Протокольная атака, Атака на уровне приложения, Firewall, Ботнет (botnet).
Часто задаваемые вопросы
Это то же самое, что DDoS атака?
Волюметрическая атака: один конкретный тип DDoS атаки, сфокусированный на объёме трафика, наряду с протокольными атаками и атаками на уровне приложения, которые работают иначе.
Поможет ли добавление ресурсов серверу?
Редко само по себе. Если атака превышает пропускную способность сетевого соединения, дополнительный CPU или память не помогают, так как трафик просто не доходит до точки, где эти ресурсы имели бы значение.
В чём обычно измеряют волюметрическую атаку?
В битах в секунду или пакетах в секунду, описывая именно масштаб трафика, направленного на цель, а не что-либо о его содержимом.
Может ли мой собственный сервер использоваться для атак на других?
Да, если он открывает UDP-службу, например открытый DNS-резолвер или NTP, отвечающую на подделанные запросы. CISA советует удалять ненужные службы или закрывать к ним доступ из интернета, а политика запрета по умолчанию в межсетевом экране закрывает все порты, которые вы не открывали сознательно.
Что означает усиление в объёмной атаке?
Это ситуация, когда маленький подделанный запрос заставляет публичный сервер отправить жертве гораздо больший ответ. CISA указывает для NTP коэффициент усиления 556,9, а для DNS от 28 до 54, поэтому отражённые потоки бывают огромными при скромной полосе самого атакующего.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab