Опубликовано 2026-09-29 · Обновлено 2026-11-13
Отчёт Cloudflare по DDoS за первое полугодие 2026: что рекорд 31,4 Тбит/с значит для малого бизнеса
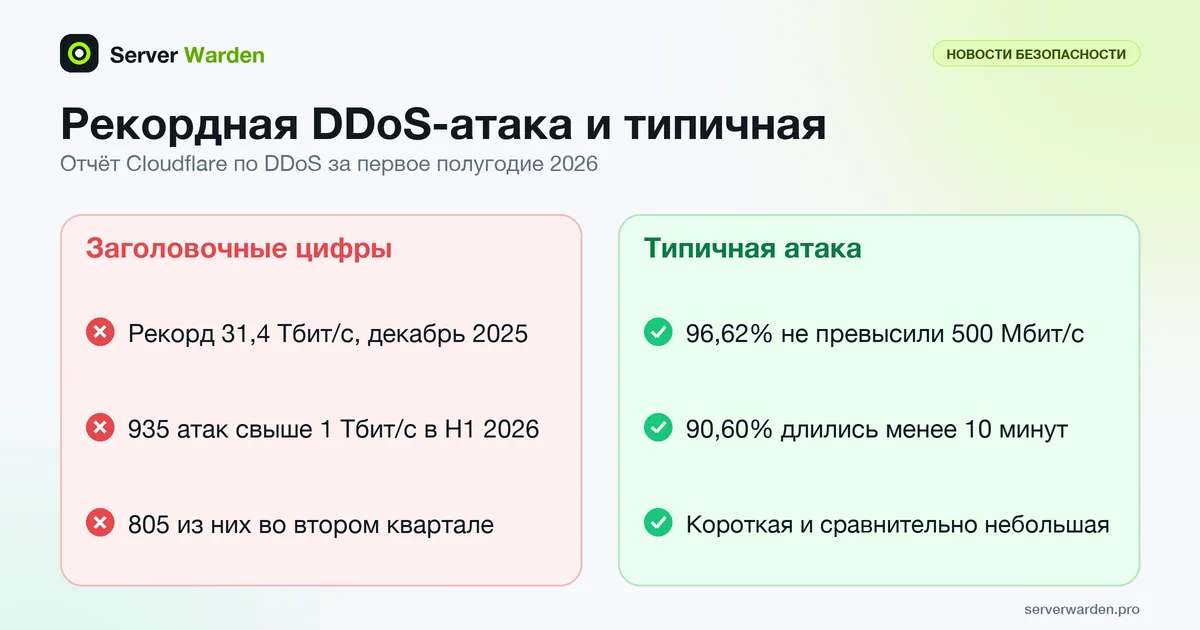
Согласно отчёту Cloudflare по угрозам DDoS за первое полугодие 2026, опубликованному 11 августа 2026 года, 96,62% DDoS-атак сетевого уровня не превысили 500 Мбит/с, а 90,60% завершились менее чем за 10 минут. Для сервера малого бизнеса это значит, что типичная атака короткая и умеренная, а не терабитный поток. При этом Cloudflare предупреждает: даже 100 Мбит/с могут перегрузить незащищённый сервер, поэтому защита должна работать до начала атаки.
Рекорд 31,4 Тбит/с из заголовка взят не из этого отчёта: Cloudflare раскрыла его раньше, в отчёте за четвёртый квартал 2025 года. Мы сверили все цифры ниже с публикациями самой Cloudflare, свели их в таблицу с пояснением, что каждая значит для VPS, и объясняем, что закрывает CDN и где его защита заканчивается.
В этой статье
Откуда берутся рекорд 31,4 Тбит/с и 935 атак свыше 1 Тбит/с Ключевые цифры отчёта и что они значат для вас DDoS-термины, которые встречаются в отчёте Насколько велика и долга типичная атака Может ли небольшая атака положить небольшой сервер Что защищает CDN и что остаётся открытым Что изменилось после отчёта за первое полугодие Источники и как проверялась эта страница Часто задаваемые вопросыБыстрый результат (10 минут)
- Убедитесь, что ваш сайт работает через CDN или reverse proxy, а не отдаёт IP-адрес origin-сервера напрямую.
- С другой машины проверьте, что сервер не отвечает в обход CDN:
curl -sSk -m 8 -o /dev/null -w '%{http_code}\n' --resolve example.com:443:203.0.113.10 https://example.com/(подставьте свой домен и IP сервера). Код200означает, что origin отвечает напрямую. - Проверьте текущие лимиты запросов на веб-сервере:
nginx -T | grep limit_req, если у вас nginx. - Убедитесь, что на firewall есть разумное ограничение частоты подключений на публичных портах, а не только список разрешённых адресов.
- Проверьте, отслеживает ли fail2ban или аналог повторяющиеся потоки подключений, а не только неудачные входы.
- Если вы никогда не проверяли, что происходит с сервером при скачке трафика, это и есть настоящий пробел, а не размер крупнейшей атаки в новостях.
Откуда берутся рекорд 31,4 Тбит/с и 935 атак свыше 1 Тбит/с
Рекорд 31,4 Тбит/с взят из отчёта Cloudflare за четвёртый квартал 2025 (5 февраля 2026): там сказано, что атака длилась 35 секунд и была отражена автоматически. В публикации о сетевой ёмкости 500 Тбит/с (10 апреля 2026) источником назван ботнет Aisuru-Kimwolf. В отчёте за первое полугодие 2026 насчитано 935 атак сетевого уровня свыше 1 Тбит/с, из них 805 во втором квартале.
Значит, на первый квартал приходится около 130 (наш расчёт: 935 минус 805), что согласуется с ростом на 519% квартал к кварталу из отчёта. В прочитанных нами публикациях нет месяца атаки на 31,4 Тбит/с и нет разбивки крупнейших атак по размеру жертв.
Ключевые цифры отчёта и что они значат для вас
Это цифры, которые мы сверили с текстом Cloudflare 13 ноября 2026 года. В последнем столбце ссылка на публикацию, откуда взято число. Цифры Cloudflare описывают всю её сеть, поэтому читайте их как контекст, а не как вероятность атаки на ваш сервер.
| Ключевая цифра | Значение | Что это значит для малого бизнеса | Источник |
|---|---|---|---|
| DDoS-атак сетевого уровня отражено, первое полугодие 2026 | 23,2 млн (около 5343 в час) | Среднее по всей сети Cloudflare, а не число атак на небольшие сайты. Показывает, что атаки идут постоянным фоном, а не редко. | H1 2026 |
| HTTP-запросов DDoS, первое полугодие 2026 | 29,64 трлн | Это запросы, а не атаки. Потоки запросов похожи на обычных посетителей, поэтому ограничение частоты на входе, поиске и API по-прежнему важно. | H1 2026 |
| Атак свыше 1 Тбит/с | 935 (805 во II квартале, +519% к I кварталу) | Рекордный масштаб растёт, но поглотить его может только сеть размера Cloudflare. Один origin-сервер не может. | H1 2026 |
| Атаки сетевого уровня до 500 Мбит/с | 96,62% | Типичная атака мала по меркам Cloudflare, но сама Cloudflare пишет, что 100 Мбит/с могут перегрузить сервер или сайт. | H1 2026 |
| Атаки сетевого уровня короче 10 минут | 90,60% | У человека нет времени среагировать. Защита должна работать уже в момент начала атаки. | H1 2026 |
| Крупнейшая раскрытая атака | 31,4 Тбит/с, 35 секунд, Aisuru-Kimwolf | Показатель возможностей ботнетов. Это не размер, под который стоит рассчитывать свой сервер. | Q4 2025 |
| Пиковый месяц | Апрель 2026: 6,46 трлн запросов, 165 ПБ | Объём по месяцам колеблется. Cloudflare считает, что последующий спад мог отразить операцию PowerOFF, акцию 21 страны против пользователей DDoS-сервисов, поэтому один месяц не тренд. | H1 2026 |
| DNS-атаки | 34,3% атак сетевого уровня; DNS-флуд 25,7% в I кв., 40,0% во II кв. | DNS вашего домена тоже можно атаковать. Если вы держите собственный DNS-сервер, он цель; DNS-провайдер с защитой от DDoS снимает эту нагрузку. | H1 2026 |
| CLDAP-флуды | +580% к I кварталу, третий по частоте вектор во II кв. | Злоупотребляют Active Directory LDAP по UDP, порт 389. Вас это касается, только если порт открыт в интернет, чего на VPS быть не должно. | H1 2026 |
| Самая атакуемая отрасль | Медиа, производство и издательства: 14,2% HTTP-запросов DDoS в обоих кварталах; госсектор с #29 на #9 | Цели следуют за новостями (Cloudflare называет Иран, Украину, чемпионат мира). Рейтинг это доля запросов, а не оценка риска для вашего сайта. | H1 2026 |
| Главная страна-источник, полугодие | Бразилия 14,9%, США 13,4%, Индонезия #3 | Страна-источник показывает, где стоят заражённые устройства, а не кто стоит за атакой. Блокировать целую страну слабая защита (наша оценка). | H1 2026 |
DDoS-термины, которые встречаются в отчёте
Пять терминов несут большую часть отчёта. Каждый объяснён одним предложением, а в глоссарии есть более подробные статьи.
- DDoS-атака: множество заражённых устройств, ботнет, шлют трафик на одну цель, пока реальные посетители не могут пробиться (DDoS-атака).
- DDoS сетевого уровня: поток на сетевом или транспортном уровне (уровни 3 и 4), например UDP-флуд, SYN-флуд и DNS-амплификация, который забивает канал или таблицы соединений (волюметрическая атака, протокольная атака).
- HTTP DDoS: поток веб-запросов, которые выглядят как обычные посетители, но приходят в огромном количестве, ещё его называют атакой уровня приложения; Cloudflare считает такие атаки в запросах, а не в штуках.
- Гиперволюметрическая атака: в отчёте Cloudflare это атака свыше 1 Тбит/с, 1 млрд пакетов в секунду или 1 млн запросов в секунду.
- Порог (threshold): предел, выше которого трафик учитывается или блокируется, например граница 1 Тбит/с для гиперволюметрических атак или значение запросов в минуту в правиле ограничения частоты запросов.
В отчёте также встречаются отражение и усиление: атакующий шлёт небольшие запросы с подделанным адресом отправителя на открытые серверы, а ответы, во много раз больше, уходят жертве.
Насколько велика и долга типичная атака
В первом полугодии 2026 года 96,62% атак сетевого уровня, отражённых Cloudflare, не превысили 500 Мбит/с, а 90,60% завершились менее чем за 10 минут. Типичная атака короткая и небольшая, но Cloudflare добавляет, что «небольшая» понятие относительное и большинство интернет-ресурсов не выдержало бы даже такие атаки.
Собственные ориентиры Cloudflare из отчёта: атаки в 100 Мбит/с достаточно, чтобы перегрузить сервер или сайт, а атака в 100 Гбит/с может вывести из строя большинство незащищённых дата-центров. Крупнейшие атаки могут закончиться за секунды, и, по словам Cloudflare, у человека нет практической возможности вмешаться.
Хотите увидеть это в реальном времени?
Откройте Security Lab и посмотрите, как защищённый и незащищённый серверы реагируют на одинаковый смоделированный трафик рядом друг с другом.
Открыть Security Lab Получить бесплатную проверку сервераМожет ли небольшая атака положить небольшой сервер
Да. В отчёте Cloudflare сказано, что 100 Мбит/с достаточно, чтобы перегрузить сервер или сайт, а это намного ниже границы 500 Мбит/с, под которой остаются 96,62% атак. Большинство атак, которые Cloudflare называет небольшими, всё равно больше того, что способен выдержать один незащищённый VPS.
В отчёте за третий квартал 2026 Cloudflare описывает короткие всплески среднего объёма в большом количестве как признак DDoS-сервисов «booter», нацеленных в основном на компании в области программного обеспечения, гемблинга и информационных технологий. Что до HTTP-потоков, то наше рассуждение (не цифра Cloudflare) такое: умеренная частота запросов к дорогому эндпоинту, например странице входа или поиску, может исчерпать небольшой сервер без большого трафика.
Что защищает CDN и что остаётся открытым
CDN или reverse proxy поглощает атаки на проксируемые им имена хостов, потому что такой трафик фильтруется до того, как достигает вашего сервера. Он не защищает сервер, до реального IP которого можно достучаться напрямую, порты, которые он не проксирует, и дорогой эндпоинт, получающий запросы, похожие на настоящие.
| Угроза | Останавливает ли CDN | Что добавить вам |
|---|---|---|
| Флуд сетевого уровня на проксируемый сайт | Да, на периметре. В документации Cloudflare указана безлимитная защита от DDoS уровней 3-7 на всех тарифах, включая Free | Для объёма ничего дополнительно |
| Флуд прямо на IP origin | Нет, он не проходит через прокси | Firewall, принимающий 80 и 443 только от Cloudflare, Authenticated Origin Pulls |
| Трафик на порты, которые Cloudflare не проксирует (SSH, почта, базы данных) | Нет. По умолчанию Cloudflare проксирует только перечисленные HTTP- и HTTPS-порты; проксирование любого TCP- или UDP-порта требует Spectrum, по документации только Enterprise | Закройте эти порты или ограничьте их в firewall |
| Реалистичные запросы к дорогому эндпоинту | Лишь частично; ограничения под приложение настраиваете вы | Ограничение частоты запросов, fail2ban по логам, лимиты nginx |
Почему IP origin не должен быть доступен в обход CDN: защита работает только для трафика, который идёт через прокси. В собственной документации Cloudflare по IP-адресам сказано, что тот, кто узнает IP origin, например из исторических DNS-записей или настроек почтового сервера, может обойти защиту Cloudflare, и рекомендуется блокировать трафик не из опубликованных диапазонов Cloudflare. В нашем руководстве Виден ли IP вашего origin за Cloudflare? показано, как проверить это через curl и как закрыть origin. О выборе защиты в бюджете малого бизнеса читайте в статье защита от DDoS для малого бизнеса.
Fail2ban не останавливает флуды сетевого уровня, потому что они забивают канал ещё до того, как запрос попадёт в лог. Он может банить клиентов, повторяющих злоупотребления, которые приложение всё же логирует, а именно этот уровень CDN оставляет вам.
Границы применимости: эта страница про сайты, которые можно поставить за прокси. Игровые серверы, VoIP и другие не-HTTP сервисы она не охватывает, им нужна другая защита. О случае, когда сбой не был связан с DDoS, читайте в статье что значат удары по дата-центрам Яндекса для отказоустойчивости.
Что изменилось после отчёта за первое полугодие
Да. Отчёт Cloudflare за третий квартал 2026 (29 октября 2026) насчитывает 18,2 млн атак сетевого уровня, снижение атак свыше 1 Тбит/с с 805 до 251 и 96% атак короче 10 минут. Цифры первого полугодия это снимок, а не неизменный тренд.
- 98% атак остались ниже 1 Гбит/с, чего, по описанию Cloudflare, по-прежнему более чем достаточно, чтобы перегрузить сервер или сайт.
- CLDAP-флуды упали до 0,05% атак, а DNS-амплификация выросла на 215% до 3,43%.
- Cloudflare пишет, что спад крупнейших атак совпал с действиями правоохранителей в начале 2026 года против четырёх IoT-ботнетов (Aisuru, KimWolf, JackSkid и Mossad), и что появляются новые варианты.
Источники и как проверялась эта страница
13 ноября 2026 года мы сверили каждую цифру с текстом отчёта Cloudflare по угрозам DDoS за первое полугодие 2026 (25-й выпуск, Cloudforce One, опубликован 11 августа 2026). Тело страницы блога подгружается скриптами, поэтому текст публикации мы прочитали из собственной RSS-ленты Cloudflare по тегу DDoS. Мы также прочитали отчёт за четвёртый квартал 2025, отчёт за третий квартал 2026, публикацию о ёмкости 500 Тбит/с и документацию Cloudflare по защите от DDoS, сетевым портам и IP-адресам. Краткий пересказ на dbugs (24 августа 2026) повторяет те же цифры полугодия, поэтому независимым подтверждением он не является.
Что проверить не удалось: страницы отчётов Cloudflare Radar отказали в автоматическом доступе (HTTP 403), поэтому мы не ссылаемся на них как на прочитанные, и не использовали числа, которые есть только на изображениях графиков. Тестов для этой страницы мы не запускали. Проверка через curl из быстрого результата взята из нашего руководства про IP origin, которое мы прогнали 9 ноября 2026.
Исправления от 13 ноября 2026: атака на 31,4 Тбит/с относится к отчёту за четвёртый квартал 2025, а не за первое полугодие 2026; мы убрали месяц «декабрь 2025», утверждение, что крупнейшие атаки бьют только по крупным организациям, перечень «реалистичных сценариев» и набор цифр по частоте запросов, которых нет в отчётах Cloudflare, а также описание краткого пересказа как независимой аналитики.
Часто задаваемые вопросы
Какая самая крупная DDoS-атака, которую отразила Cloudflare?
Cloudflare сообщила об атаке на 31,4 Тбит/с длительностью 35 секунд в отчёте за четвёртый квартал 2025 (5 февраля 2026), её связывают с ботнетом Aisuru-Kimwolf. Это самая крупная атака, которую мы нашли в отчётах Cloudflare вплоть до выпуска за третий квартал 2026.
Сколько DDoS-атак отразила Cloudflare за первое полугодие 2026?
Cloudflare отразила 23,2 млн DDoS-атак сетевого уровня и 29,64 трлн HTTP-запросов DDoS в первом полугодии 2026, около 5343 атак сетевого уровня в час или 128 000 в сутки (отчёт за H1 2026, 11 августа 2026).
Значит ли рекордная атака на уровне терабит, что риск для небольших серверов вырос?
Не напрямую. Данные Cloudflare за первое полугодие 2026 показывают, что 96,62% атак сетевого уровня остались ниже 500 Мбит/с, а 90,60% завершились менее чем за 10 минут. Но Cloudflare также пишет, что 100 Мбит/с могут перегрузить сервер, поэтому небольшие атаки всё равно важны для незащищённого сайта.
Какого размера DDoS-атака может положить сервер малого бизнеса?
По отчёту Cloudflare за первое полугодие 2026, атаки в 100 Мбит/с достаточно, чтобы перегрузить сервер или сайт. Небольшому VPS не нужен терабитный поток, чтобы упасть, а единого размера, подходящего для любого сервера, в отчёте Cloudflare нет.
Чем отличаются DDoS-атаки сетевого уровня и HTTP DDoS?
Атака сетевого уровня забивает сетевой или транспортный уровень (уровни 3 и 4) пакетами, и Cloudflare считает её в атаках, Тбит/с или пакетах в секунду. HTTP DDoS забивает веб-приложение запросами, которые выглядят легитимно, и Cloudflare считает его в запросах.
Достаточно ли CDN или proxy для защиты малого бизнеса от DDoS?
От объёмных атак на проксируемый сайт CDN поглощает основную нагрузку. Он не поможет, если IP origin доступен напрямую, для портов, которые он не проксирует, и для дорогих эндпоинтов, поэтому по-прежнему нужны ограничение частоты запросов и firewall, принимающий на портах 80 и 443 только Cloudflare.
Что значит гиперволюметрическая DDoS-атака?
В отчёте Cloudflare это атака свыше 1 Тбит/с, 1 млрд пакетов в секунду или 1 млн запросов в секунду. В первом полугодии 2026 Cloudflare насчитала 935 атак сетевого уровня свыше 1 Тбит/с.
Бесплатна ли защита Cloudflare от DDoS?
В документации Cloudflare сказано, что стандартная безлимитная защита от DDoS доступна на всех тарифах, включая Free, для трафика, проходящего через Cloudflare. Сверьтесь с актуальным сравнением тарифов в документации, потому что адаптивные правила и переопределения зависят от тарифа.
Могут ли атакующие обойти Cloudflare, если узнают IP моего сервера?
Да, если сервер принимает соединения от кого угодно. Трафик, отправленный прямо на IP origin, не проходит фильтрацию Cloudflare, поэтому разрешайте порты 80 и 443 только из опубликованных диапазонов IP Cloudflare.
Не уверены, в каком состоянии ваш сервер?
Получите бесплатную проверку безопасности в режиме только чтения или поговорите с инженером по безопасности об управляемой защите.
Получить бесплатную проверку сервера Связаться с инженером по безопасности