Uptime Kuma
Uptime Kuma (самостоятельно размещаемый монитор доступности с лицензией MIT) имеет веб-интерфейс. Он через заданные интервалы проверяет, отвечают ли ваши сайты и сервисы по HTTP(s), TCP, ping, DNS и другим типам мониторов, и отправляет оповещение в Telegram, на почту или в другой канал, если они не отвечают. Ещё он умеет публиковать страницы статуса.
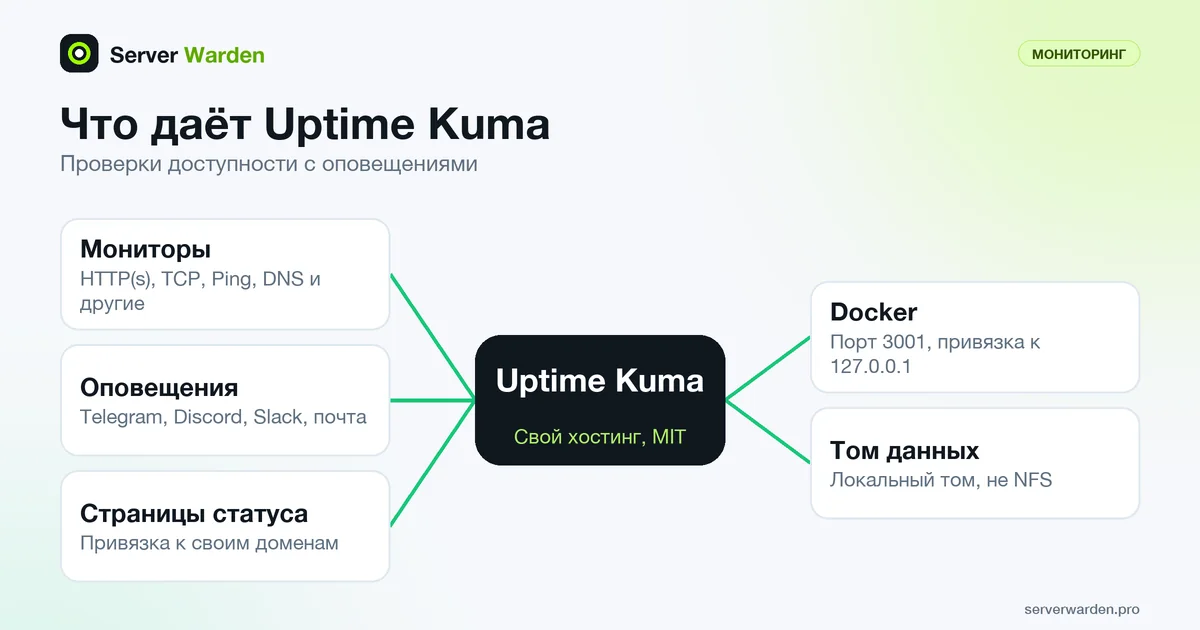
Что проверяет Uptime Kuma
README Uptime Kuma перечисляет типы мониторов: HTTP(s), TCP, HTTP(s) Keyword, HTTP(s) JSON Query, WebSocket, Ping, DNS Record, Push, Steam Game Server и Docker Containers. Каждый монитор это проверка, которая выполняется по расписанию, и в README упомянуты интервалы в 20 секунд. Также указаны сведения о сертификате и поддержка 2FA для входа.
Для сайта небольшой компании это один HTTP(s)-монитор на главной странице, один на странице входа или оплаты, TCP-монитор на порт, который должен работать, например почтового сервера, и DNS-монитор для важных записей. Типы keyword и JSON query смотрят на содержимое ответа, что помогает, когда страница возвращает 200, но показывает текст ошибки.
Монитор сообщает то, что увидел бы посетитель снаружи: работает или нет и как быстро. Внутрь сервера он не заглядывает. О журналах и сигналах уровня хоста читайте в статье мониторинг сервера и анализ журналов.
Оповещения и страницы статуса
Оповещение это причина запускать инструмент. В README названы Telegram, Discord, Gotify, Slack, Pushover и почта (SMTP), а также более 90 других сервисов уведомлений. Выберите канал, который вы реально читаете на телефоне, отправьте тестовое сообщение при настройке.
В README также указаны несколько страниц статуса, которые можно привязать к конкретным доменам. Страница статуса показывает, работают ли ваши сервисы, и полезна клиентам или заказчику агентства, но это публичный взгляд на вашу инфраструктуру, поэтому не размещайте на ней внутренние имена хостов.
Вы выигрываете во времени между сбоем и тем, как вы о нём узнали. Сбоем может быть падение службы, истёкший сертификат, переполненный диск, неудачный деплой или DDoS-атака, и монитор не скажет, что именно. Он лишь сообщает, что что-то перестало отвечать, поэтому причину всё равно придётся искать в журналах. Полную настройку см. в руководстве Uptime Kuma на VPS с Docker, SSL и Telegram.
Запуск через Docker
В README приведена такая команда, веб-интерфейс использует порт 3001:
docker run -d --restart=always -p 3001:3001 -v uptime-kuma:/app/data --name uptime-kuma louislam/uptime-kuma:2В README также сказано, что для доступа только с localhost порт привязывают как 127.0.0.1:3001:3001. На сервере это лучший вариант. В документации Docker сказано, что порты по умолчанию публикуются на все адреса хоста, и это названо небезопасным по умолчанию, а публикация на 127.0.0.1 ограничивает доступ самим хостом Docker. Ставьте интерфейс за обратный прокси с HTTPS и логином, а не открывайте 3001 в интернет.
Мы запустили louislam/uptime-kuma:2 этой командой в локальном Docker с портом на 127.0.0.1. Контейнер получил статус healthy, в его package.json была версия 2.5.9 с лицензией MIT, а первый запрос к порту перенаправил на /setup-database, где в журнале было видно ожидание действий пользователя. Дальше первого экрана мы не заходили.
Для установки без Docker README требует Node.js 20.4 или новее и сообщает, что файловые системы вроде NFS не поддерживаются, поэтому каталог данных размещайте на локальном каталоге или томе.
Чего он не делает
Uptime Kuma измеряет доступность. Он не обнаруживает вторжение, не ищет уязвимости, не читает журналы и ничего не блокирует. Взломанный сайт, который по-прежнему отвечает 200, для простой HTTP-проверки выглядит здоровым, поэтому используйте keyword-монитор для содержимого, которое вы контролируете, а для известных открытых файлов и ошибок берите Nuclei. Где что применять, показано в статье Nuclei, reNgine и Uptime Kuma: сравнение.
Держите его вдали от того, за чем он следит. Если монитор стоит на том же сервере, что и сайт, один сбой выключит оба, и оповещение не уйдёт. Лучше недорогой второй VPS или другой провайдер со своими обновлениями и межсетевым экраном, как описано в статье про защиту хоста Docker.
Сам интерфейс это страница входа в интернете, поэтому обновляйте его, задайте сильный пароль, включите 2FA из списка README и не публикуйте порт без прокси. Оповещения зависят и от канала: если Telegram заблокирован или токен отозван, тишина выглядит как хорошая новость.
Связанные термины: Обратный прокси, SIEM, VPS, DDoS-атака, Nuclei.
Часто задаваемые вопросы
Uptime Kuma бесплатный?
Да. Он с открытым исходным кодом под лицензией MIT, вы размещаете его сами, поэтому платите только за сервер, на котором он работает.
Что умеет мониторить Uptime Kuma?
В README перечислены мониторы HTTP(s), TCP, HTTP(s) Keyword, HTTP(s) JSON Query, WebSocket, Ping, DNS Record, Push, Steam Game Server и Docker Containers.
Как получать оповещения от Uptime Kuma?
Добавьте канал уведомлений в интерфейсе и привяжите его к мониторам. В README названы Telegram, Discord, Gotify, Slack, Pushover и почта (SMTP), а также более 90 других сервисов.
Как закрыть интерфейс Uptime Kuma от посторонних?
Публикуйте порт контейнера только на localhost через 127.0.0.1:3001:3001 и открывайте его через обратный прокси с HTTPS и логином. Включите 2FA, которую указывает README.
Обнаруживает ли Uptime Kuma взлом?
Нет. Он проверяет, отвечают ли сервисы, а не то, взломал ли кто-то сервер. Для безопасности нужны журналы, сканер и обновления, а сам монитор держите на отдельном хосте.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab