VPS (Virtual Private Server)
VPS (ВПС, Virtual Private Server) это виртуальная машина, арендуемая у хостинг провайдера и дающая полный административный контроль над операционной системой, а значит вся настройка безопасности с первого дня становится ответственностью арендатора.
Почему безопасность полностью на стороне арендатора
На VPS хостинг-провайдер обычно отвечает за физическое оборудование и базовый уровень виртуализации, но всё внутри операционной системы, включая правила firewall, настройку SSH и обновления, является ответственностью арендатора с момента предоставления сервера.
Компромисс по сравнению с общим или управляемым хостингом
VPS даёт полный административный контроль, что также означает отсутствие страховочной сетки на уровне платформы, которая по умолчанию ловит ошибки конфигурации в некоторых управляемых или общих хостинговых средах.
Полную последовательность защиты нового сервера смотрите здесь: чек-лист безопасности VPS.
Выясните, что вы на самом деле арендовали
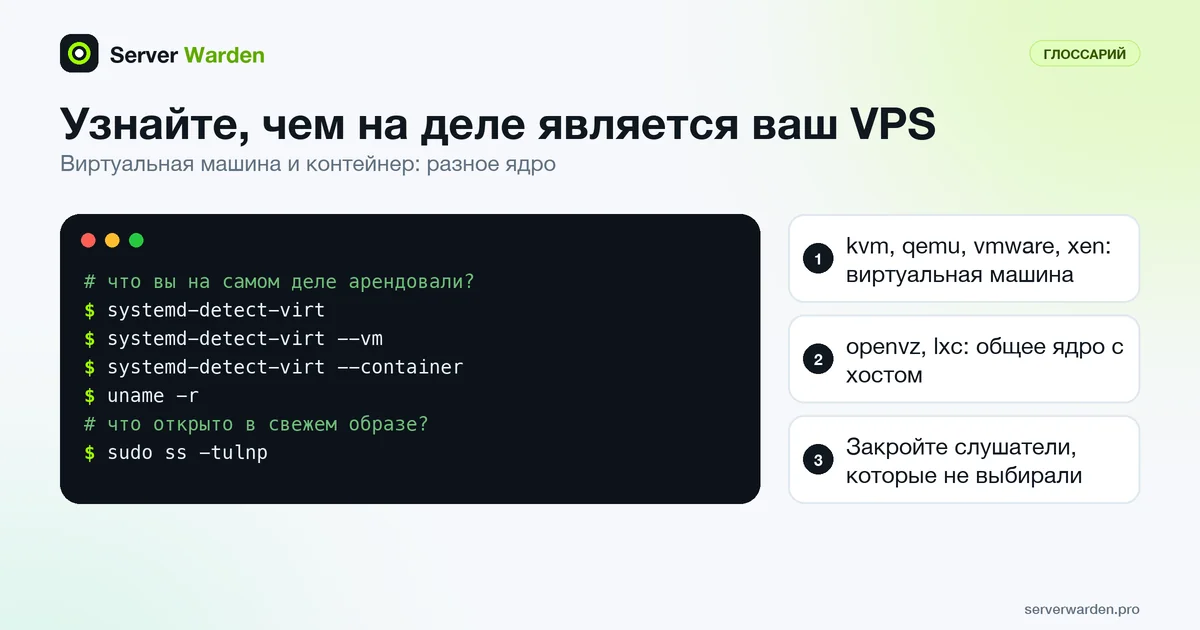
Два продукта, продаваемых как VPS, могут отличаться так, что это важно для безопасности. Одни представляют собой полные виртуальные машины со своим ядром, как их описывает NIST SP 800-125: операционная система на виртуальном оборудовании. Другие это контейнеры, использующие общее с хостом ядро. Спросите у самой машины: страница руководства systemd-detect-virt различает полную аппаратную виртуализацию и контейнеры с общим ядром:
systemd-detect-virt
systemd-detect-virt --vm
systemd-detect-virt --container
uname -r
Идентификаторы вроде kvm, qemu, vmware, xen или microsoft указывают на виртуальную машину, а openvz или lxc на контейнер. От этого зависит, кому принадлежит ядро. На виртуальной машине вы обновляете его сами, поэтому руководство по управлению патчами применимо полностью. В контейнере с общим ядром ядро принадлежит хосту, поэтому узнайте у провайдера, как исправления ядра доходят до вас.
Сразу после создания сервера выведите и то, что свежий образ уже открывает наружу, прежде чем что-либо устанавливать:
sudo ss -tulnpКаждый слушающий порт на публичном адресе, который вы не выбирали сами, кандидат на закрытие, а руководство по firewall показывает, как это сделать.
Вопросы, которые стоит выяснить у провайдера
Хостинг-компания отвечает за оборудование и слой, создающий виртуальные машины, а вы за всё внутри, но провайдеры проводят границу немного по-разному. Закройте пробелы в письменном виде до того, как на сервере появятся реальные данные:
- Свежесть образа. Обновляет ли провайдер образ операционной системы или только выдаёт его? Исходите из того, что обновления нужно выполнить до открытия любого сервиса.
- Внеполосная консоль. Можно ли попасть на сервер без SSH, если ошибка firewall или sshd закрыла доступ? Проверьте это один раз, пока от сервера ничего не зависит.
- Снимки и резервные копии. Где они хранятся? Если в том же аккаунте, что и сервер, у них общая судьба, поэтому предусмотрите независимую копию, как описано в руководстве по стратегии бэкапов.
- Защита сети. Какая фильтрация или защита от потоков трафика включена и что прямо не покрывается? Что добавить самостоятельно, объясняет руководство по DDoS.
- Безопасность аккаунта. Панель управления обычно позволяет пересоздать или удалить сервер, поэтому защитите вход вторым фактором и уникальным паролем.
Если ответы показывают больше ответственности, чем может нести ваша команда, сравнение управляемой безопасности и самостоятельной защиты поможет решить, что передать специалистам.
Связанные термины: SSH, Firewall, Управление обновлениями, Управляемая защита.
Часто задаваемые вопросы
Обеспечивает ли хостинг-провайдер безопасность моего VPS за меня?
Как правило нет, за пределами физической инфраструктуры и сетевого уровня. Безопасность на уровне операционной системы, включая обновления и настройку, является ответственностью арендатора, если не куплена конкретная управляемая услуга сверху.
Менее ли безопасен VPS, чем общий хостинг, по умолчанию?
Не по своей природе, но начинается с большей ответственности на стороне арендатора, так как платформы общего хостинга часто ограничивают опции настройки, которые VPS оставляет полностью открытыми и неуправляемыми.
Что нужно защитить первым делом на только что предоставленном VPS?
Доступ по SSH, обычно настроив аутентификацию по ключу и отключив вход под root, прежде чем устанавливать или настраивать что-либо ещё.
Как узнать, полная ли виртуальная машина мой VPS или контейнер?
Запустите systemd-detect-virt. Идентификаторы kvm, qemu, vmware или xen означают виртуальную машину со своим ядром, а openvz или lxc означают контейнер с общим ядром хоста.
Могу ли я сам обновлять ядро на своём VPS?
На полной виртуальной машине да, потому что ядро принадлежит вашей операционной системе; обычно нужна перезагрузка, если вы не используете живое патчирование. В контейнере с общим ядром ядром владеет хост, поэтому вы зависите от провайдера.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab