Управляемая защита (managed security)
Управляемая защита (managed security) это услуга, при которой третья сторона непрерывно следит за сервером, обслуживает его и реагирует на события безопасности, вместо того чтобы бизнес занимался этим полностью самостоятельно.
Что обычно входит в услугу
Услуга управляемой защиты обычно включает непрерывный мониторинг, применение патчей по определённому графику, реагирование на обнаруженные инциденты и периодическую проверку конфигурации, снимая необходимость с внутреннего персонала заниматься всем этим напрямую.
Где это имеет наибольший смысл
Компании без выделенного персонала по безопасности или операциям, или без времени постоянно следить за обновлениями и мониторингом, представляют самый очевидный случай, так как стоимость пропущенного обновления или незамеченного инцидента часто превышает стоимость самой услуги.
Что передать на аутсорс, а что оставить внутри компании, помогает решить материал: руководство: управляемая безопасность или DIY.
Вопросы, которые нужно решить, прежде чем передавать сервер
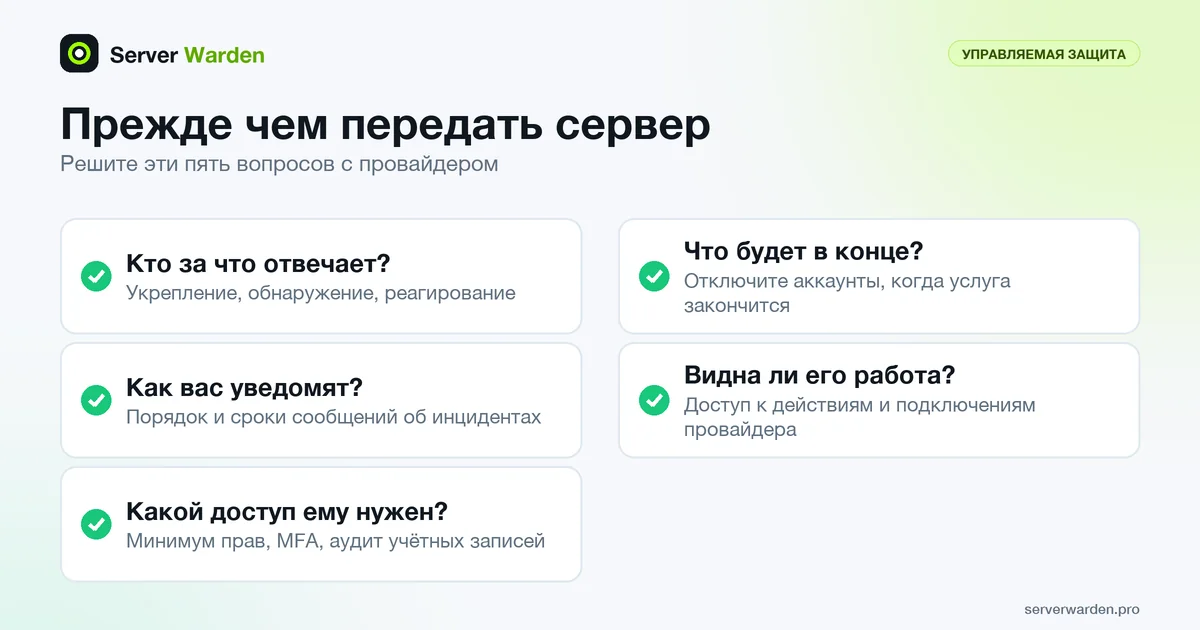
Предоставление третьей стороне постоянного доступа к серверу само по себе является решением в области безопасности. В рекомендациях CISA для поставщиков управляемых услуг и их клиентов отмечено, что скомпрометированный поставщик может стать точкой входа сразу во множество клиентских сред, а сами рекомендации превращаются в практичный список вопросов:
- Кто за что отвечает? Письменно согласуйте, кто, вы или поставщик, отвечает за усиление защиты, обнаружение и реагирование на инциденты на каждой системе.
- Как вас уведомят? Определите, как и в какие сроки поставщик обязан сообщать об инцидентах, затрагивающих вашу среду.
- Какой доступ ему нужен? Применяйте минимальные привилегии, требуйте многофакторную аутентификацию для учётных записей поставщика и проверяйте, что они делают. См. руководство по минимальным привилегиям.
- Что будет в конце? Отключайте учётные записи поставщика сразу, как только он перестаёт управлять инфраструктурой.
- Видна ли его работа? Запросите видимость действий поставщика и его подключений к вашей сети.
Те же рекомендации требуют непрерывного резервного копирования с хранением в легкодоступном месте и проверенных планов восстановления, и убедиться в этом вы должны сами, независимо от того, кто ведёт мониторинг.
Как описан контроль у Server Warden
На странице продукта Server Warden представлен как автономный защитный слой с одной лицензией на защищаемый сервер, а не как открытый договор аутсорсинга. Как там сказано, вы заранее выбираете, какие условия только обнаруживаются, какие сдерживаются автоматически, какие восстанавливаются автоматически, а какие требуют вашего подтверждения. Действия с последствиями проходят через Action Broker, а детекторы и ИИ-компонент не получают универсальной привилегированной оболочки. ИИ-компонент, Security Commander, помогает с первичным разбором и объяснением, а детерминированная защита, по словам страницы, продолжает работать и без LLM.
Столь же прямо названы ограничения: Server Warden не заменяет защиту на уровне оборудования и прошивок, а также противодействие DDoS на уровне провайдера. Некоторые возможности помечены как находящиеся в квалификации или зависящие от инфраструктуры, поэтому прочитайте раздел о текущем статусе, прежде чем на что-то рассчитывать.
Управляемая защита не снимает ваших собственных задач: ведите список тех, кто может входить на сервер, храните резервные копии, которые вы хотя бы раз восстанавливали (руководство 3-2-1), и читайте отчёты. Чтобы увидеть работу инструмента до решения, откройте Security Lab или запустите бесплатный read-only аудит.
Связанные термины: DIY защита, VPS, Реагирование на инциденты.
Часто задаваемые вопросы
Управляемая защита только для крупных компаний?
Нет. Многие услуги управляемой защиты специально созданы для малого бизнеса и владельцев отдельных серверов без собственного персонала по безопасности.
В чём разница между управляемой защитой и просто найм консультанта?
Управляемая защита обычно непрерывная, постоянная услуга; работа с консультантом обычно разовая или периодическая проверка, а не постоянный мониторинг и реагирование.
Означает ли использование управляемой услуги полную потерю контроля?
Не обязательно. Многие услуги, включая read-only аудит, созданы для информирования владельца сервера, а не для односторонних действий без его ведома.
Что поставщик управляемых услуг должен уметь мне показать?
Следуя рекомендациям CISA для клиентов таких поставщиков, запросите видимость его действий и подключений к вашей среде, определённый порядок уведомления об инцидентах и чёткое указание, кто отвечает за усиление защиты, обнаружение и реагирование на каждой системе.
Нужно ли при использовании Server Warden подтверждать каждое действие?
Нет. На странице продукта сказано, что вы заранее решаете, какие условия только обнаруживаются, сдерживаются автоматически, восстанавливаются автоматически или требуют подтверждения, поэтому вас ждут только те действия, которые вы отметили как требующие подтверждения.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab