DIY защита (самостоятельная защита)
DIY защита (самостоятельная защита) это самостоятельное выполнение всей защиты, мониторинга и реагирования на инциденты силами имеющейся команды, вместо оплаты управляемого сервиса.
Что это требует, и это легко недооценить
DIY защита представляет собой не только первоначальная настройка firewall и усиление SSH. Это значит, что кто-то из персонала постоянно следит за выходом патчей, мониторит логи и доступен для реагирования, когда что-то идёт не так, бесконечно, а не один раз.
Когда это перестаёт иметь смысл
По мере того как стоимость времени персонала, потраченного на работу по безопасности, или стоимость пропущенного обновления или незамеченного инцидента растёт выше того, что стоила бы управляемая услуга, DIY защита начинает стоить больше, чем кажется, что она экономит.
Где самостоятельная защита работает, а где нет, расписано здесь: руководство: управляемая безопасность или DIY.
Рутина обслуживания, которую реально выдержать
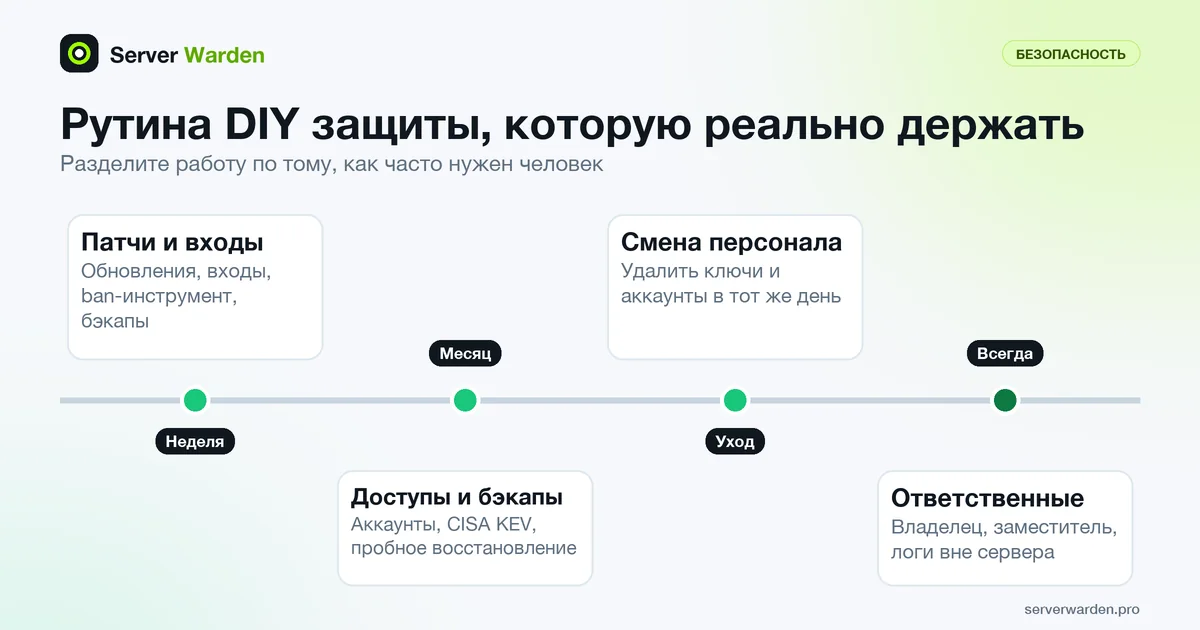
DIY защита чаще проваливается не из-за нехватки знаний, а из-за отсутствия ритма. Короткая фиксированная рутина лучше амбициозной, которую бросают. Для начала разделите работу по тому, как часто нужен человек:
- Еженедельно: посмотрите ожидающие обновления, недавние успешные и неудачные входы и убедитесь, что инструмент блокировок и резервное копирование всё ещё работают.
- Ежемесячно: проверьте, кто может входить (учётные записи и authorized_keys), сверьте используемое ПО с каталогом CISA KEV и восстановите одну резервную копию, чтобы убедиться, что она работает.
- После каждой смены состава: в тот же день удаляйте ключи и учётные записи ушедшего сотрудника.
apt list --upgradeable
last -a | head -20
sudo lastb | head -20
В семействе Debian первая команда показывает ожидающие обновления пакетов; согласно руководству util-linux, last читает журнал входов /var/log/wtmp, а lastb читает журнал неудачных входов /var/log/btmp. В семействе RHEL вместо первой команды используйте dnf check-update.
Мерилом того, что включить в список, могут служить межотраслевые цели кибербезопасности CISA (CPG): среди них устранение известных эксплуатируемых уязвимостей, отзыв доступа ушедших пользователей, резервное копирование, сбор логов и план реагирования на инциденты.
Как сделать так, чтобы DIY пережила плохую неделю
Слабое место DIY защиты, как правило, один человек. Если он заболел, ушёл в отпуск или просто занят целый месяц, обновления и просмотр логов останавливаются, и никто этого не замечает. Помогает несколько недорогих мер:
- Назначьте ответственного и заместителя. Не случайно CPG относят к управлению наличие названного лица, отвечающего за кибербезопасность: задача без владельца не выполняется. У заместителя должен быть задокументированный аварийный доступ, например к консоли провайдера, хранимый безопасно.
- Напишите инструкцию в спокойное время. Одна страница: где серверы, как восстановить, кому звонить. Каркас дают определение реагирования на инциденты и руководство по взлому.
- Пусть проблемы приходят к вам. Оповещения в канале, который читают, лучше логов, которые никто не открывает. См. руководство по мониторингу.
- Храните копию логов вне сервера, чтобы злоумышленник не мог стереть следы (см. SIEM).
- Время от времени смотрите со стороны. Бесплатная read-only проверка, описанная на странице продукта, выполняет 45 проверок только на чтение, ничего не устанавливает и пишет локальный отчёт, что удобно для сверки с вашей собственной рутиной.
Связанные термины: Управляемая защита, Управление обновлениями, Реагирование на инциденты.
Часто задаваемые вопросы
Плохой ли выбор DIY защита?
Не изначально. Для команды с временем, навыками и постоянством для правильной поддержки DIY защита может работать хорошо; риск в недооценке того, сколько постоянных усилий она реально требует.
Какой самый большой риск DIY защиты на практике?
Непостоянность со временем. Первоначальная настройка часто сделана хорошо, но обновления, мониторинг и реагирование на инциденты обычно ослабевают, когда другие приоритеты конкурируют за время того же человека.
Можно ли сочетать DIY защиту с управляемой услугой?
Да. Многие команды сами занимаются повседневным администрированием, при этом используя управляемую услугу или периодический read-only аудит именно для постоянного мониторинга и проверки.
Каков первый признак того, что DIY защита ослабевает?
Обычно это копящиеся ожидающие обновления и логи или оповещения, которые никто не открывал неделями. Оба признака видны за несколько минут по списку обновляемых пакетов и просмотру недавних входов.
Может ли read-only аудит заменить мониторинг в DIY схеме?
Нет. Бесплатная проверка Server Warden описана как разовая диагностика только на чтение, а не как агент, поэтому она даёт снимок одного момента. Это хорошая периодическая сверка, но непрерывное наблюдение это отдельная работа.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab