Read-only аудит
Read-only аудит (ридонли аудит) это проверка безопасности, только считывающая текущее состояние системы без изменения конфигурации, блокировки IP или удаления чего-либо. Используется, чтобы получить исходную картину до любых дальнейших действий.
Почему это важно как первый шаг
Запуск любого инструмента, меняющего конфигурацию, банящего IP или удаляющего файлы на сервере, который никто ещё не оценил, рискует сломать что-то, что реально работало, ещё до того, как кто-либо понял текущее состояние сервера. Read-only аудит полностью убирает этот риск.
Что он обычно даёт на выходе
Отчёт, описывающий текущую конфигурацию, открытые порты, работающие сервисы и любые обнаруженные явные слабые места, без изменения чего-либо, давая владельцу сервера фактическую базу для принятия обоснованных решений.
Когда базовая картина получена, что исправлять в первую очередь, показывает чек-лист безопасности VPS.
Что читает бесплатная проверка Server Warden
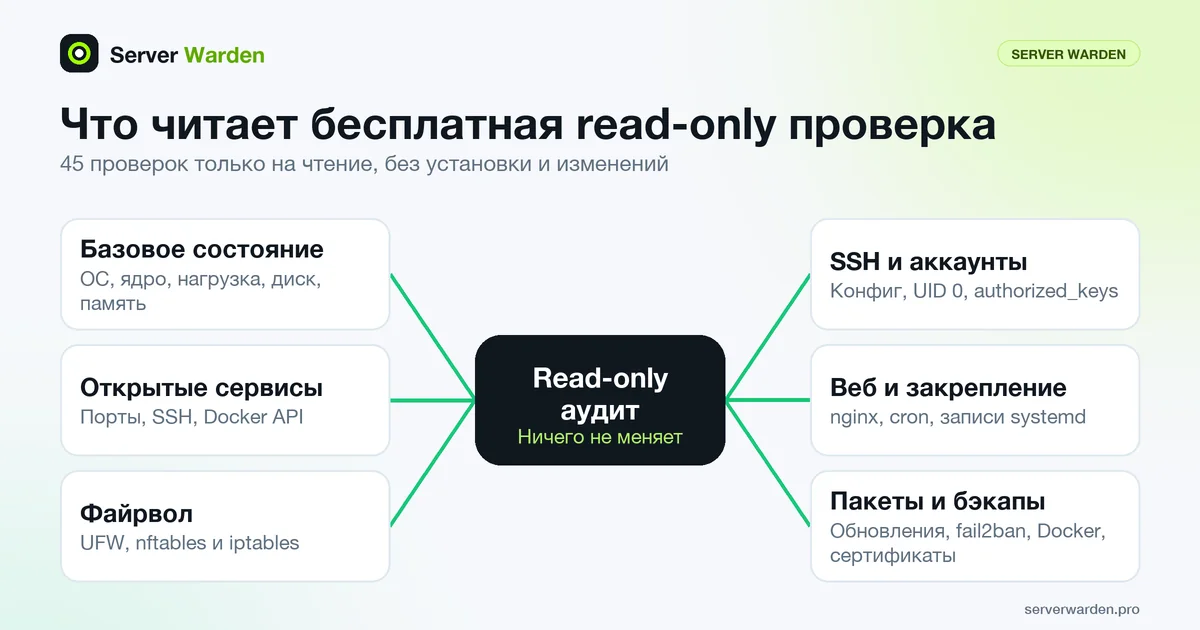
На странице продукта бесплатный аудит описан как 45 проверок только на чтение, без установки и изменений, дающих локальный отчёт в HTML и TXT с оценкой риска и рекомендациями. Это разовая диагностика, а не агент Server Warden. Проверки сгруппированы так:
- База хоста: версия ОС, ядро, uptime и нагрузка, диск, память и swap.
- Экспозиция: прослушиваемые TCP-сокеты, публичный доступ к SSH, Docker TCP API, порты баз данных и сервисов.
- Firewall: UFW, nftables и iptables.
- SSH и учётные записи: признаки неудачных входов, действующая конфигурация SSH, пользователи с UID 0, группы sudo и администраторов, права на authorized_keys.
- Веб, файловая система и закрепление: версия nginx и проверка его конфигурации, чувствительные пути, файлы с правом записи для всех, записи cron и systemd.
- Пакеты, Docker и отказоустойчивость: признак наличия обновлений, fail2ban, права на сокет Docker, свежесть резервных копий, сертификаты Let's Encrypt и нехватка места на диске.
Согласно FAQ продукта, проверка не меняет правила firewall, не банит IP и не редактирует конфигурацию nginx, а также ничего не загружает без вашего явного согласия. Команда запуска показана на странице демо; если вы предпочитаете прочитать скрипт, прежде чем запускать его с правами root, сначала скачайте его:
curl -fsSL https://serverwarden.pro/check.sh -o check.sh
less check.sh
sudo bash check.sh
Как читать отчёт и действовать безопасно
Сканирование только на чтение находится на малорисковом краю методов технической оценки, описанных в NIST SP 800-115, руководстве этого ведомства по планированию и проведению технических проверок безопасности. Риск начинается, когда вы приступаете к исправлениям, поэтому действуйте в аккуратном порядке.
Начните с того, что доступно посторонним: прослушиваемые сокеты, настройки SSH, порты баз данных и Docker API. Типичные находки разобраны в материалах про открытые базы данных, хосты Docker, усиление SSH и firewall. Меняйте что-то одно за раз и держите уже открытую SSH-сессию. Перед перезапуском демона SSH проверьте файл: sshd -t проверяет конфигурацию и ключи, не применяя их.
Затем запустите проверку снова и сравните два отчёта. Помните, чем она является: снимком одного момента. Она не скажет, что будет на следующей неделе, и не следит за сервером. Сохраните первый отчёт: это ваша исходная точка для чек-листа, а регулярный повторный запуск поможет заметить дрейф. Если что-то в отчёте похоже на активную компрометацию, а не на слабую настройку, остановитесь и перейдите к процессу реагирования на инциденты, прежде чем что-либо менять.
Связанные термины: Управляемая защита, DIY защита, VPS, Мониторинг целостности файлов.
Часто задаваемые вопросы
Может ли read-only аудит что-то сломать на моём сервере?
Нет, по определению. Он только изучает и сообщает о текущем состоянии без изменения конфигурации, банов или удаления данных.
Достаточно ли read-only аудита самого по себе для защиты сервера?
Нет. Он устанавливает базовый уровень и выявляет проблемы, но исправление этих проблем является отдельным, необходимым следующим шагом.
Сколько обычно занимает типичный read-only аудит?
Зависит от сложности сервера, но так как он только читает существующее состояние, а не вносит изменения, обычно это быстрее, чем полный процесс устранения проблем.
Загружает ли бесплатная проверка данные моего сервера?
Согласно странице продукта Server Warden, она ничего не загружает без вашего явного согласия. Она собирает факты, нужные для отчёта, и записывает локальный файл HTML и TXT, который остаётся у вас.
Чем бесплатная проверка отличается от агента Server Warden?
На странице продукта аудит описан как разовая диагностика только на чтение и прямо назван не агентом Server Warden. Агент это постоянный защитный слой; аудит лишь один раз изучает сервер и сообщает результат.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab