N-day эксплойт
N-day эксплойт это атака на уязвимость, которая уже публично известна и на которую уже существует патч. Большинство реальных компрометаций серверов происходят именно через n-day эксплойты против непропатченных серверов, а не через zero-day.
Почему это более распространённый реальный риск
Подавляющее большинство успешных атак использует уязвимости, о которых стало известно, и которые часто были исправлены, недели, месяцы или даже годы назад. Злоумышленники рассчитывают на то, что многие серверы медленно применяют доступные обновления.
Гонка, которая имеет значение
Как только уязвимость и патч к ней становятся публичными, злоумышленники часто создают работающий эксплойт в течение считаных дней. Промежуток между появлением патча и его реальным применением: именно здесь происходит большинство настоящего ущерба.
Как сократить разрыв между выходом исправления и его установкой, показано здесь: руководство по управлению патчами сервера.
Исправление уже на сервере? Бэкпорты и номера версий
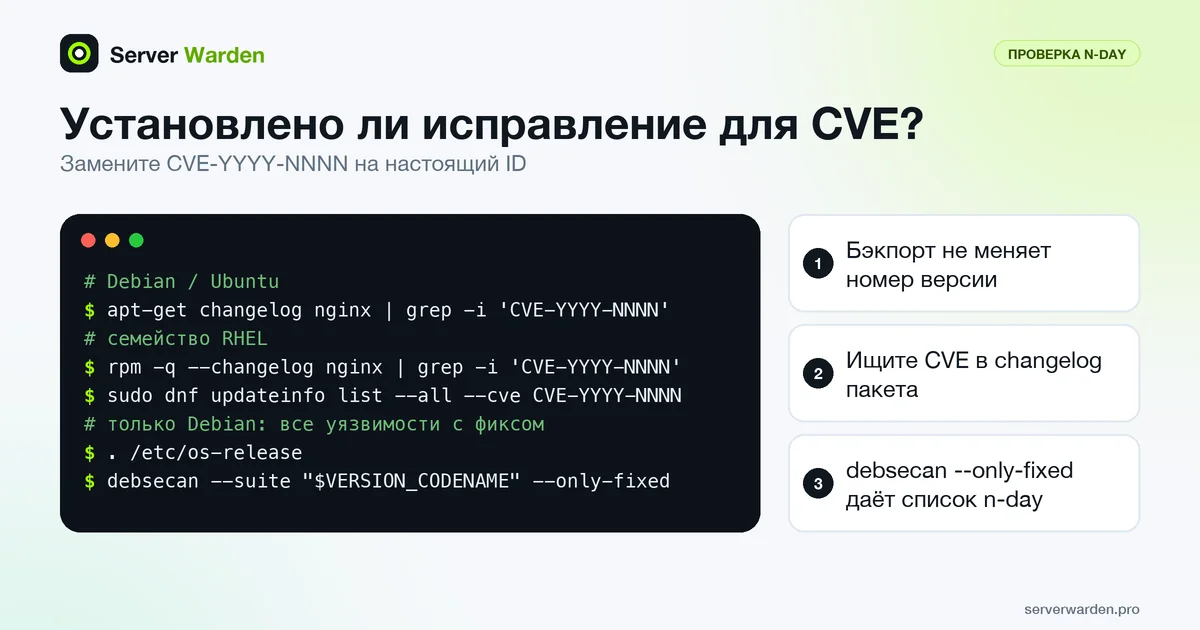
Сканер или новость сообщает, что ваша версия уязвима, но стабильные релизы Debian и Ubuntu обычно сохраняют исходный номер версии и переносят в неё только исправление (backport). FAQ по безопасности Debian говорит об этом прямо: исправления безопасности переносятся в поставленную версию, поэтому смотрите журнал изменений пакета или сравнивайте точную версию с рекомендацией, а не судите по одному номеру. Эти команды отвечают на вопрос для конкретного CVE (подставьте вместо шаблона настоящий идентификатор):
# Debian / Ubuntu
apt-get changelog nginx | grep -i 'CVE-YYYY-NNNN'

# RHEL family
rpm -q --changelog nginx | grep -i 'CVE-YYYY-NNNN'
sudo dnf updateinfo list --all --cve CVE-YYYY-NNNN

# Debian only: every known vulnerability that already has a fix
. /etc/os-release
debsecan --suite "$VERSION_CODENAME" --only-fixed
Согласно странице руководства debsecan, ключ --only-fixed ограничивает отчёт уязвимостями, для которых в архиве уже есть исправление, то есть это и есть список n-day для вашего хоста. Установите названные пакеты в рамках обычного управления обновлениями. Если журнал изменений молчит, а обновлений нет, найдите CVE в Debian Security Tracker: FAQ Debian называет его местом, где можно узнать состояние любого CVE, включая примечание о том, что Debian решил не выпускать обновление безопасности.
Какие n-day исправлять в первую очередь
Не каждый CVE одинаково срочен. Самый сильный сигнал это свидетельство, что уязвимость уже используется в атаках, и CISA публикует его в каталоге KEV, в том числе в виде машиночитаемого JSON. В каждой записи есть поля cveID, dateAdded, dueDate, requiredAction и knownRansomwareCampaignUse:
curl -s https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json \
  | jq --arg id CVE-YYYY-NNNN '.vulnerabilities[] | select(.cveID==$id) | {cveID,dateAdded,dueDate,requiredAction}'
Пустой вывод означает, что CVE в каталоге нет, но это не доказательство, что его никто не атакует. Сроки формально обязательны для федеральных агентств США, однако на странице KEV CISA настоятельно рекомендует всем организациям приоритизировать перечисленные уязвимости, а наше руководство по приоритетам KEV показывает, как это работает на практике.
Второй вопрос: достижим ли уязвимый код на вашем сервере. Разбор OpenSSH CVE-2026-35414 объясняет, почему серверы с обычным входом по публичному ключу не затронуты, а анализ NGINX Rift показывает, как найти условие срабатывания в конфигурации. Но и тогда правильное конечное состояние это установленный патч.
Связанные термины: Управление обновлениями, Окно обновлений, CVSS (система оценки уязвимостей), Каталог KEV CISA (известные эксплуатируемые уязвимости).
Часто задаваемые вопросы
Менее ли опасен n-day эксплойт, чем zero-day?
Не обязательно. Так как уязвимость публична и часто хорошо документирована, код эксплойта может распространяться быстро, что в некотором смысле облегчает злоумышленникам массовое использование n-day атак.
Как быстро нужно применять патчи, чтобы избежать этого риска?
Максимально быстро, насколько позволяет ваш процесс тестирования, особенно для критических уязвимостей; задержки в несколько недель: именно здесь успевает сработать большинство n-day атак.
Решает ли автоматическое обновление эту проблему?
Значительно снижает окно риска для большинства рутинных обновлений, хотя критические исправления иногда всё же требуют более быстрой, вручную подтверждённой установки, а не ожидания следующего запуска unattended-upgrades.
Сканер показывает старый номер версии, хотя все обновления установлены. Я уязвим?
Не обязательно. Debian сообщает, что переносит исправления безопасности в поставленную версию, поэтому номер может выглядеть старым при наличии исправления. Проверьте журнал изменений пакета командой apt-get changelog или сравните точную версию с рекомендацией по безопасности.
Как проверить, есть ли CVE в каталоге CISA KEV?
Найдите его через поиск на сайте CISA или скачайте JSON-ленту каталога и отфильтруйте по полю cveID, например с помощью jq. Если CVE в списке, запись покажет дату добавления и требуемое действие.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab