Intrusion prevention (предотвращение вторжений)
Intrusion prevention (предотвращение вторжений) это программное обеспечение, автоматически обнаруживающее и блокирующее вредоносную активность, например fail2ban, банящий IP после повторных неудачных попыток входа, вместо того чтобы просто фиксировать это в логах для последующего просмотра.
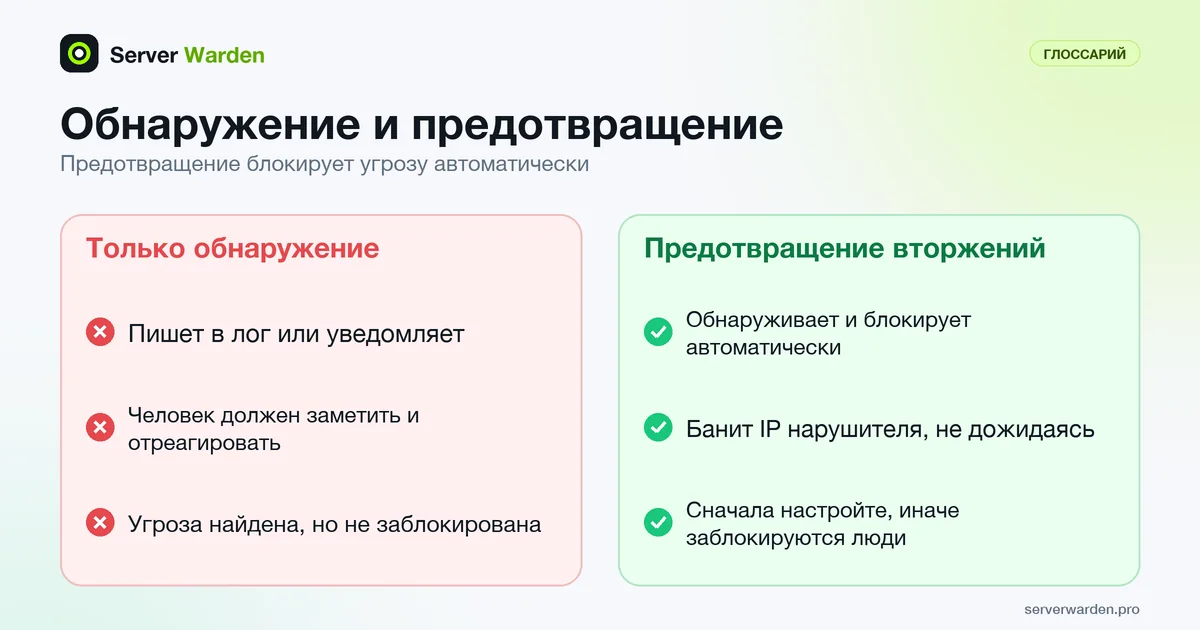
Чем это отличается от простого обнаружения
Система, которая только логирует или уведомляет о подозрительной активности, всё равно требует, чтобы человек заметил и отреагировал. Intrusion prevention делает дополнительный шаг: автоматически блокирует выявленную угрозу, например банит IP-адрес нарушителя, не дожидаясь реакции человека.
Компромисс, который это создаёт
Автоматическая блокировка по паттерну всегда несёт некоторый риск ложного срабатывания против легитимного пользователя. Хорошо настроенные инструменты intrusion prevention, например конфигурация jail в fail2ban, балансируют это, требуя явного повторяющегося паттерна перед действием.
Рабочую настройку см. здесь: руководство по настройке fail2ban.
Место хостовой защиты на одиночном VPS
NIST SP 800-94, руководство по системам обнаружения и предотвращения вторжений, опубликованное в 2007 году, делит технологии на четыре типа: сетевые, беспроводные, анализ поведения сети и хостовые. Хостовая система наблюдает за одной машиной: её сетевым трафиком, системными логами, запущенными процессами, активностью приложений, изменениями файлов и конфигурации. По словам NIST, такие системы чаще всего ставят на критичные хосты, например общедоступные серверы, что точно описывает VPS. Там же сказано, что в большинстве сред нужно сочетание сетевых и хостовых средств.
На арендованном сервере вы обычно управляете только хостовым уровнем, поэтому сопоставьте идею с уже имеющимися инструментами. fail2ban читает логи и меняет правила firewall, а это один из способов реагирования, которые перечисляет NIST (остановить атаку, изменить среду безопасности или изменить содержимое атаки). Firewall сужает то, до чего вообще можно добраться. Контроль целостности файлов отвечает за изменения файлов, хотя только как обнаружение. Фильтрация сетевого уровня против потоков трафика это задача провайдера или внешнего сервиса, о ней рассказано в руководстве по защите от DDoS. Ни один элемент не образует полной системы, поэтому естественное дополнение здесь это руководство по firewall.
Настройте до того, как разрешить блокировать
NIST прямо говорит о цене автоматической блокировки: системы IDPS не могут быть абсолютно точными, и все они дают ложные срабатывания (безобидное действие помечено как вредоносное) и пропуски (атака не замечена). Настройка в сторону меньшего числа пропусков увеличивает число ложных срабатываний, которые придётся разбирать. Руководство советует при новом внедрении сначала включить лишь несколько датчиков или агентов с отключённым предотвращением, потому что до настройки ложных срабатываний будет много. Также описан режим обучения или симуляции в некоторых продуктах: он показывает, когда действие по предотвращению было бы выполнено, но не выполняет его.
Для fail2ban ближайший аналог это проверка до включения. fail2ban-regex показывает, что фильтр нашёл бы в ваших реальных логах, никого не блокируя, а достаточно широкий список ignoreip защищает ваши административные адреса. Повышайте строгость постепенно, просматривайте список банов на предмет знакомых адресов и держите описанный способ снять блокировку с законного пользователя. Безопасные пороги разобраны в руководстве по настройке fail2ban, а руководство по мониторингу показывает, как просматривать баны, чтобы ошибочную блокировку заметили за часы, а не за недели.
Связанные термины: fail2ban, Jail в fail2ban, Firewall, Атака подбором.
Часто задаваемые вопросы
Это то же самое, что firewall?
Связано, но не одно и то же. Firewall применяет статичные правила о том, каким соединениям разрешено проходить; intrusion prevention активно наблюдает за поведением и динамически добавляет новые блокировки на основе того, что видит.
Может ли intrusion prevention случайно заблокировать реального клиента?
Да, если пороги настроены слишком агрессивно или легитимный пользователь действительно многократно ошибается при вводе учётных данных. Разумные пороги и понятный процесс разблокировки снижают этот риск.
Какой инструмент intrusion prevention самый распространённый на Linux?
fail2ban, который широко используется именно потому, что его легко настроить для распространённых сервисов, таких как SSH и веб-формы входа.
Стоит ли сначала запускать предотвращение в режиме только наблюдения?
Это более безопасный старт. NIST SP 800-94 советует включать новые датчики или агенты с отключённым предотвращением, пока ложные срабатывания не отстроены, и отмечает, что в некоторых продуктах есть режим симуляции, показывающий, что было бы заблокировано.
Нужна ли сетевая система на одиночном VPS?
NIST считает, что в большинстве сред нужны и сетевые, и хостовые средства, но на арендованном сервере вы обычно управляете только хостовым уровнем. Закройте его firewall, fail2ban и контролем файлов, а фильтрацию сетевого уровня доверьте провайдеру или внешнему сервису.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab