Атака подбором (brute-force)
Атака подбором (брутфорс) это автоматический перебор множества комбинаций логина и пароля против сервиса авторизации, пока одна не сработает. SSH и веб-панели администратора самые частые цели подбора на небольших серверах.
Почему это всё ещё работает в 2026 году
Атаки подбором успешны против серверов, которые разрешают неограниченное количество попыток входа без задержек или блокировок, и против учётных записей, до сих пор использующих стандартные, слабые или повторно используемые пароли. Автоматизированные инструменты могут пробовать тысячи комбинаций в минуту против незащищённого сервиса входа.
Многоуровневая защита, которая реально работает
Ни одна отдельная мера не решает эту проблему полностью. Аутентификация по ключу убирает пароли как цель атаки, rate limiting через fail2ban замедляет и блокирует повторных нарушителей, а отключение входа под root убирает самую часто атакуемую учётную запись.
Как такие атаки останавливают на практике, показано здесь: руководство по усилению защиты SSH.
Три варианта и что каждый оставляет в логах
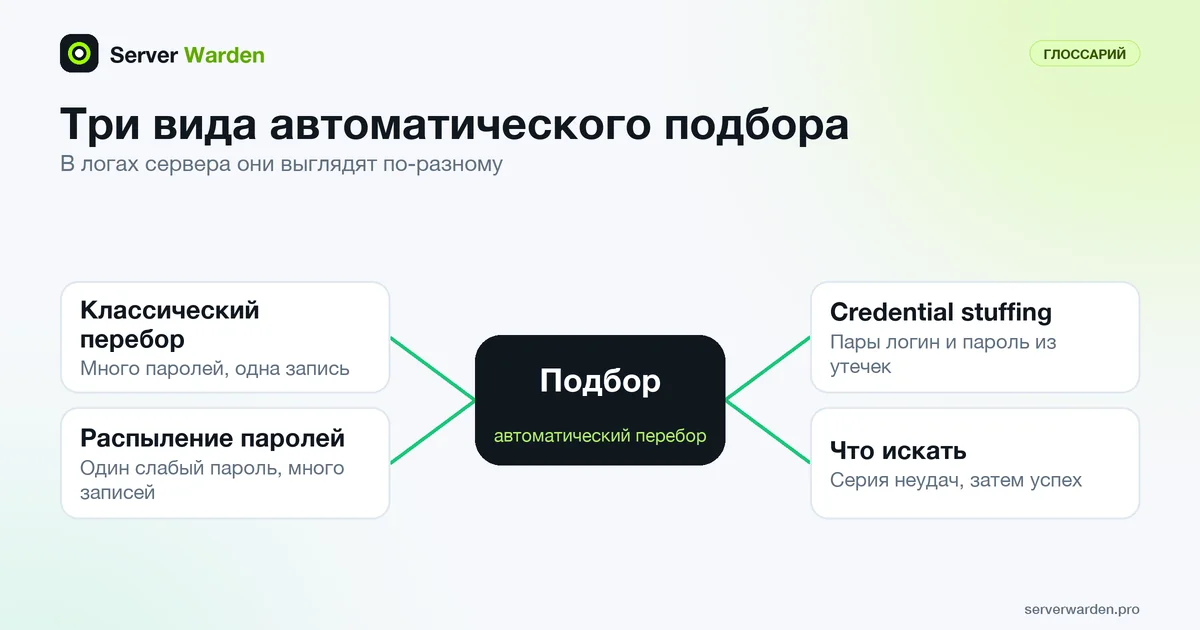
Памятка OWASP по аутентификации различает три автоматизированные атаки. Классический перебор (brute force) пробует много паролей к одной учётной записи. Распыление паролей (password spraying) пробует один слабый пароль на многих записях. Подстановка учётных данных (credential stuffing) пробует пары логин и пароль, утёкшие из других взломов. На сервере они выглядят по-разному, и это важно, потому что fail2ban считает неудачи по исходному адресу.
Обычный перебор с одного адреса это простой случай: длинная серия неудач с одним IP. Распыление и подстановка, особенно с множества адресов, могут оставаться ниже порога по IP и всё равно работать. Рекомендации по обнаружению для техники brute force в MITRE ATT&CK указывают на самый важный признак: всплеск неудач, за которым следует успешный вход с того же адреса или под тем же пользователем. Именно эту строку и надо искать. Покажут её две команды, ничего не меняющие в системе:
sudo lastb -i -n 20
last -i -n 20
Согласно странице руководства lastb, она читает /var/log/btmp, журнал неудачных входов, а last показывает успешные. Если адрес встречается сначала в первом списке, а затем во втором, считайте учётную запись скомпрометированной и действуйте по руководству по реагированию на взлом.
Ограничения, встроенные в OpenSSH и в стандарты
Первый слой ограничений не требует дополнительных программ. Страница руководства sshd_config(5) описывает несколько значений по умолчанию. MaxAuthTries равен 6 попыткам на соединение, LoginGraceTime равен 120 секундам, а MaxStartups равен 10:30:100: когда открыто 10 неаутентифицированных соединений, новые начинают случайным образом отклоняться. Начиная с OpenSSH 9.8, выпущенного 2024-07-01, по умолчанию включён и параметр PerSourcePenalties: он временно отклоняет адреса (и другие из той же сети), которые не проходят аутентификацию, держат соединения без входа или роняют демон. Выведите то, что реально использует ваш сервер, потому что в старых пакетах новейшего параметра нет:
sudo sshd -T | grep -Ei 'maxauthtries|logingracetime|maxstartups|persourcepenalties'Эти лимиты замедляют атакующего, но не убирают пароли из числа целей, поэтому настоящим решением остаётся вход по ключам. По той же причине NIST SP 800-63B-4 (раздел 3.2.2) требует ограничивать число подряд идущих неудачных попыток для одного аутентификатора не более чем 100 и допускает более низкие лимиты. OWASP предупреждает, что блокировки сами могут стать способом отказа в обслуживании, поэтому там, где вход нельзя защитить ключами, лучше нарастающие задержки, чем постоянные блокировки.
Связанные термины: fail2ban, Rate limiting, Аутентификация по ключу, SSH, MaxAuthTries, TOTP (одноразовый пароль по времени).
Часто задаваемые вопросы
Обычно атаки подбором направлены на конкретный сервер?
Редко. Большинство атак представляют собой автоматизированные сканирования, работающие непрерывно против каждого IP-адреса в интернете, а не целенаправленная попытка против конкретного бизнеса.
Полностью ли решает проблему сложный пароль?
Он помогает, но аутентификация по ключу убирает риск полностью, так как пароля для подбора просто не существует.
Как понять, что сервер сейчас атакуют методом подбора?
Проверьте лог аутентификации, обычно /var/log/auth.log или /var/log/secure, на большое количество неудачных попыток входа с одного или нескольких IP-адресов за короткий промежуток времени.
Чем отличаются перебор, распыление паролей и подстановка учётных данных?
Перебор пробует много паролей к одной записи, распыление пробует один слабый пароль на многих записях, а подстановка пробует пары логин и пароль, утёкшие из других взломов. Распыление и подстановку сложнее остановить банами по адресам.
Останавливает ли перебор блокировка записи после неудачных входов?
Она останавливает угадывание для этой записи, но, как отмечает OWASP, атакующий может нарочно вызывать блокировки, лишая доступа настоящих пользователей. Нарастающие задержки, ограничение частоты и вход по ключам позволяют обойти этот компромисс на SSH.
Хотите увидеть, в каком состоянии ваш сервер?
Запустите бесплатную read-only проверку сервера или откройте Security Lab и посмотрите цикл обнаружение, сдерживание, восстановление, проверка в действии.
Получить бесплатную проверку сервераОткрыть Security Lab